Das Template Compliance-Umsetzung (Kategorie Cybersicherheit) ermöglicht es Ihnen, Ihre Compliance nach mehreren Referenzrahmen (ISO/IEC 27001:2022, NIS2, ANSSI, DGA RMC Fondamental) zu steuern, indem Sie jede Anforderung bewerten, Nachweise anhängen und dann die Abhilfemaßnahmen priorisieren (Nutzen/Aufwand/Risiko).
Beschreibung des Modells
- Zentralisierung der Anforderungen aus Cybersicherheits-Referenzrahmen in einem einzigen Board.
- Verfolgung des Compliance-Status (konform / nicht konform / nicht anwendbar) und des Bearbeitungsfortschritts.
- Kapitalisierung der erwarteten Nachweise und der erbrachten Beweise (Dokumente, Screenshots, Richtlinien, Verfahren…).
- Unterstützung bei der Priorisierung (Nutzen, Aufwand, Risiko, Quick Win, Verhältnis) und bei der Steuerung über Dashboards und dedizierte Ansichten.
Abgedeckte Referenzsysteme
Die Vorlage ist mit 273 Anforderungen vorausgefüllt, die auf 4 Referenzsysteme verteilt sind:
- ISO27001: 113 Anforderungen (20 Klauseln und 93 Maßnahmen aus Anhang A)
- NIS2: 94 Anforderungen
- ANSSI: 65 Maßnahmen
- DGA (RMC Fondamental): 21 Anforderungen
Jede Zeile trägt eine ID und ein Tag Referenzsysteme, um nach Rahmenwerk zu filtern/steuern.
Liste der Attribute
| Attribut | Typ | Beschreibung / Verwendung |
|---|---|---|
| ID | Text | Eindeutige Kennung der Anforderung (z. B.: ANSSI-1, 8.14, NIS2-55…). |
| Anforderung | Text | Kurze Formulierung der Anforderung / Klausel. |
| Beschreibung | Rich-Text | Kontext / Erläuterung der Anforderung (oft vorausgefüllt). |
| Detaillierte Beschreibung | Rich-Text | Zusätzliche Details (oft je nach Referenzrahmen vorausgefüllt). |
| Referenzrahmen | Tag (mehrfach) | ISO27001, NIS2, ANSSI, DGA. |
| Kategorie | Tag | Bereich der Anforderung (z. B.: organisatorisch, IAM, Vorfälle, Daten…). |
| Arbeitspaket | Tag | Gruppierung von Abhilfemaßnahmen nach „Workstreams" (z. B.: Sensibilisierung, Vorfallsmanagement, Updates, Härtung…). |
| Anwendbarkeit | Tag | Ja / Nein |
| Konformität | Tag | Status: Konform / Nicht konform. Erweiterter Status: Nicht konform (geringfügig) / Nicht konform (schwerwiegend) / Verbesserungspotenzial / Stärke / Kritischer Punkt. |
| Fortschritt | Zahl | Fortschritt (oft in % verwendet). |
| Verantwortlicher | Benutzer (mehrfach) | Ein oder mehrere Verantwortliche für die Anforderung / Maßnahme zur Herstellung der Konformität. |
| Aktualisierung | Datum | Datum der letzten Aktualisierung (suivi). |
| Konformitätsfrist | Datum | Geplantes Datum der Bearbeitung. |
| Nachweise (erwartet) | Rich-Text | Erwartete Nachweise (oft vorausgefüllt). |
| Nachweise (erbracht) | Dateien (mehrfach) | Ihre tatsächlichen Nachweise: Dokumente, Exporte, Screenshots, Verfahren… |
| Musterantworten | Rich-Text | Hilfe zur Positionierung (insbesondere bei DGA): Beispiele / Antwortstufen. |
| Hinweise | Rich-Text | Audit-Kommentare, Entscheidungen, Kontextelemente, Abwägungen. |
| Nutzen | Zahl | Erwarteter Wert / Nutzen der Konformitätsherstellung (bei Ihnen zu definieren). |
| Aufwand | Zahl | Geschätzter Aufwand. |
| Risiko | Zahl (0–3) | Risikoniveau (Score). |
| Nutzen-Aufwand-Verhältnis | Zahl | Schneller Indikator zur Entscheidungsfindung. |
| Quickwin | Tag | Markierung „Quick Win" (nach Ihrer Konvention). |
| Priorität | Tag | Sofort / Dringend / Erhöht / Hoch / Normal / Niedrig. |
| Wetter | Tag (Symbole) | Visueller Indikator (☀️ ⛅ ☁️ 🌧️ ⛈️). |
| Tendenz | Tag (Symbole) | Entwicklungsindikator (↗ / → / ↘). |
Vorgeschlagene Ansichten
- Formular (ListDetail): Ermöglicht die Erfassung / Überprüfung einer Anforderung im "Karteikarten"-Modus.
- Bewertungs-/Scoring-Ansichten (Card) :
- Bewertung des Nutzens, des Aufwands, der Risiken, Nutzen-Aufwand-Verhältnis für jede Maßnahme
- Priorisierungsansichten (Card) :
- Darstellung der Maßnahmen nach Kategorie, nach Arbeitspaket, nach Steuerungsfrist
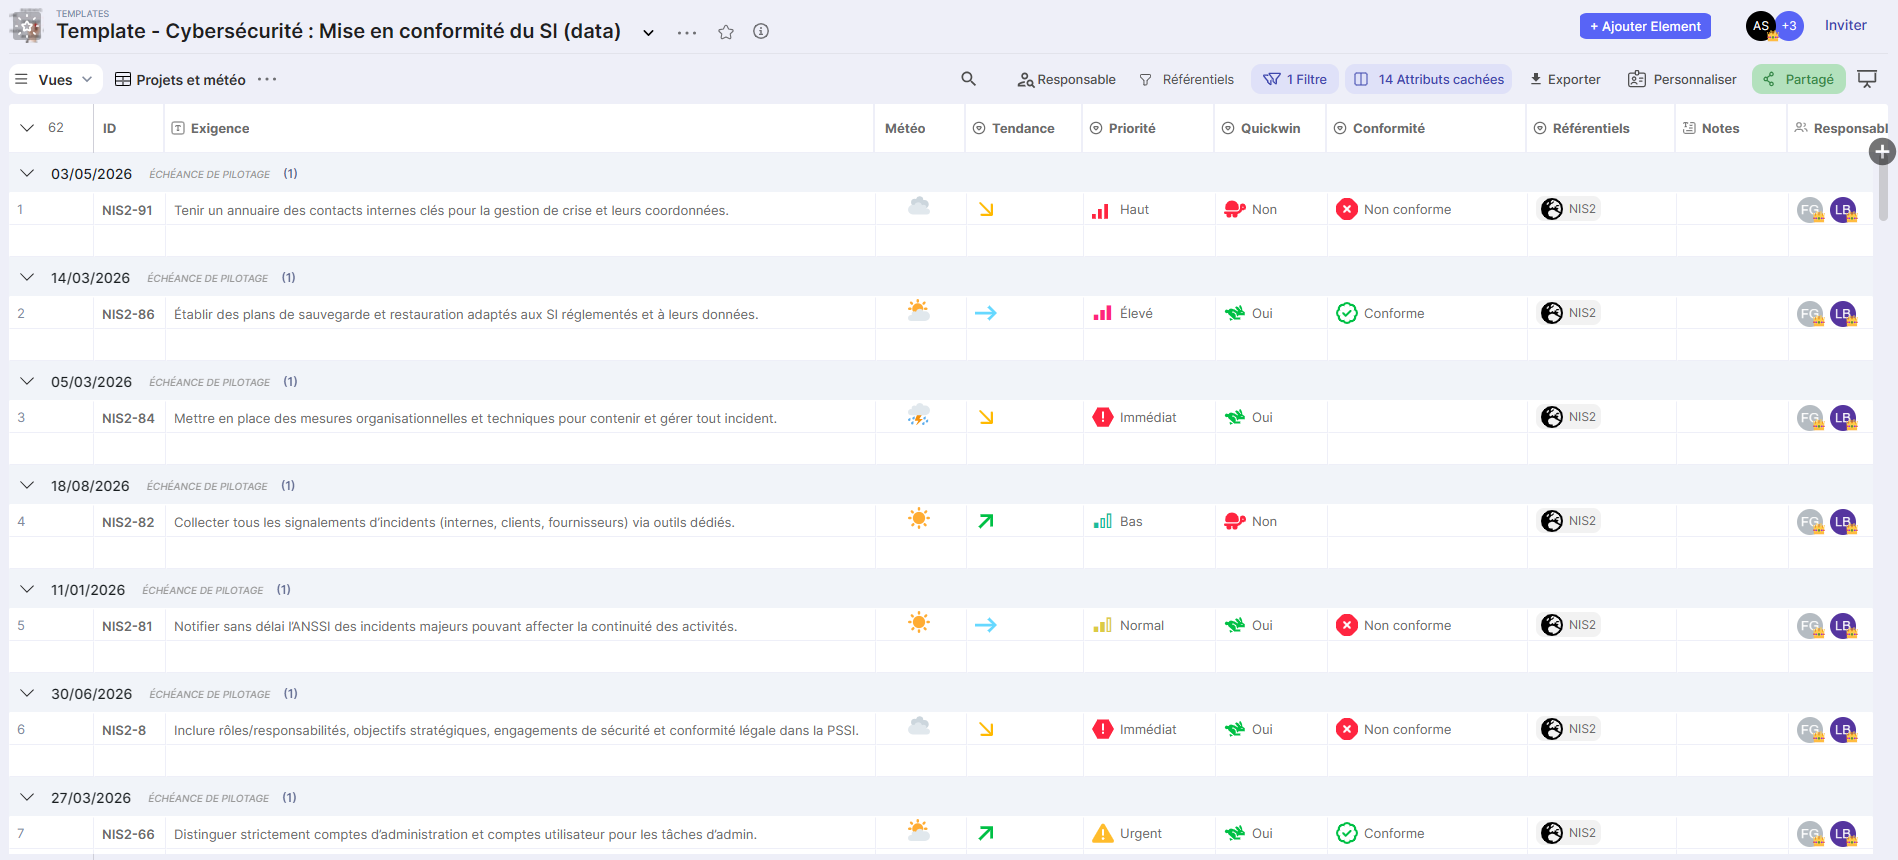
- Projekte und Wetterlage (Grid): stärker steuerungsorientierte Ansicht mit Wetterlage/Tendenz.
- Suivi (Grid): Tabellenansicht zum Filtern, Aktualisieren und täglichen Verfolgen.
- Suivi Roadmap (Metrolines): Roadmap-Ansicht zur Strukturierung und Kommunikation des Compliance-Plans.
- Globale Dashboards (Dashboard):
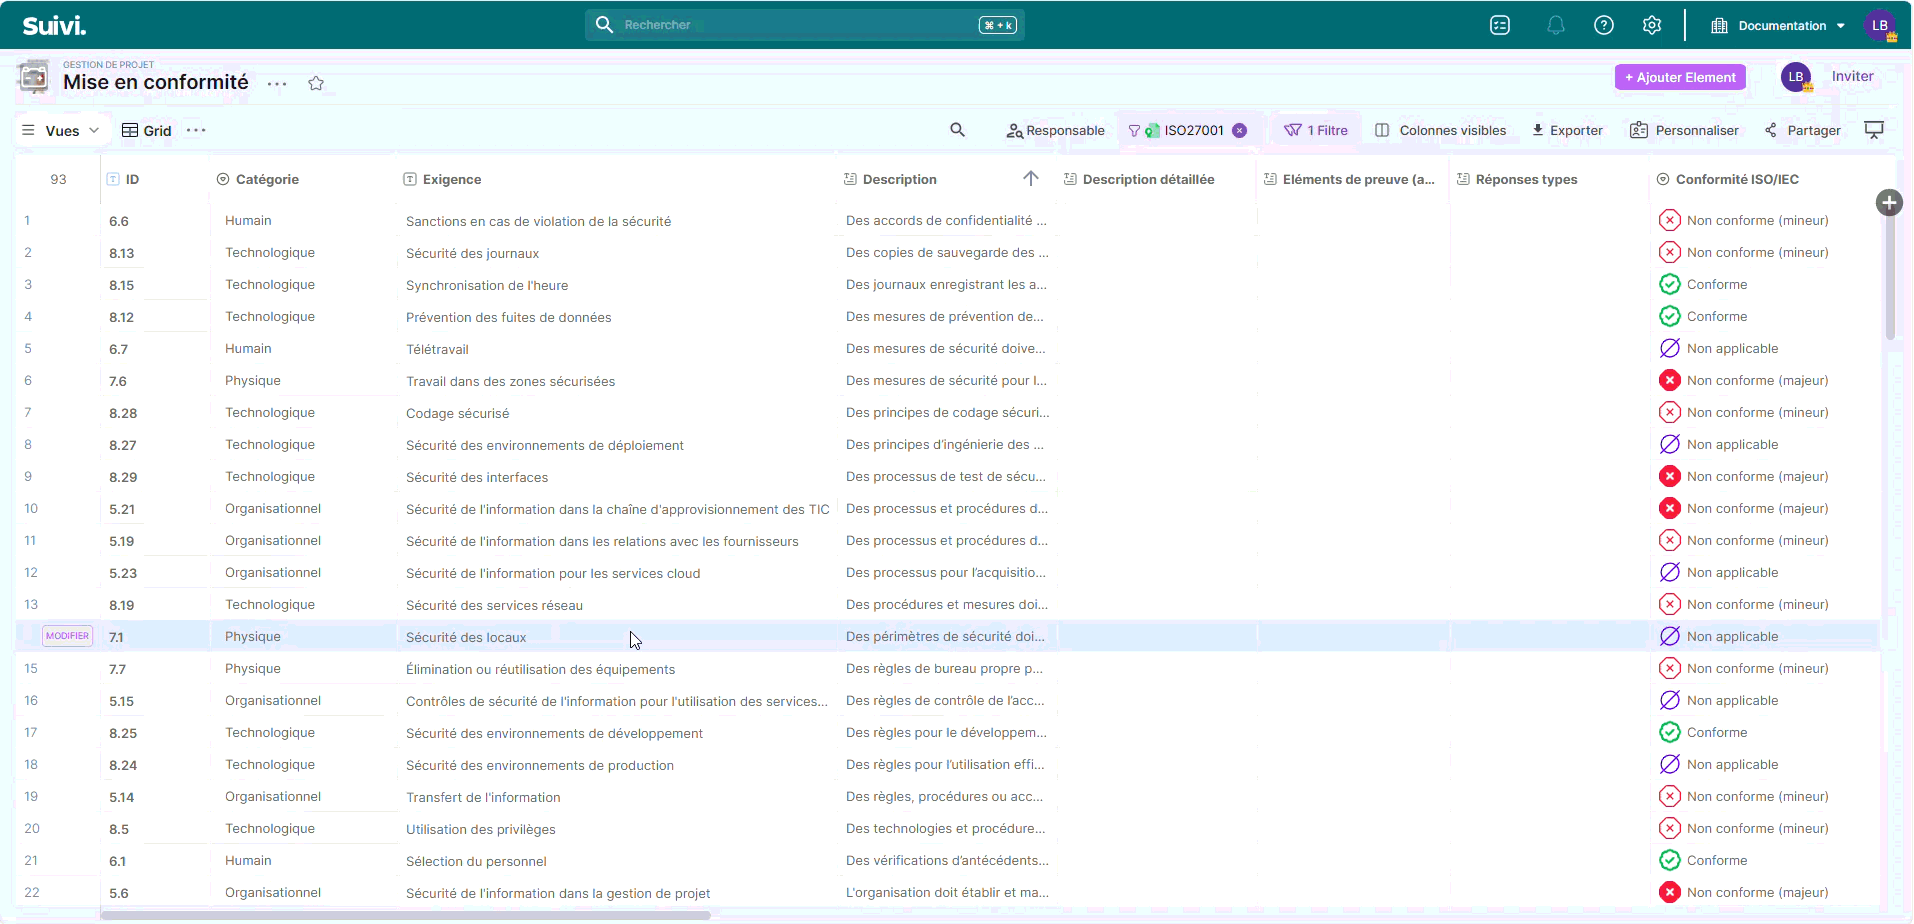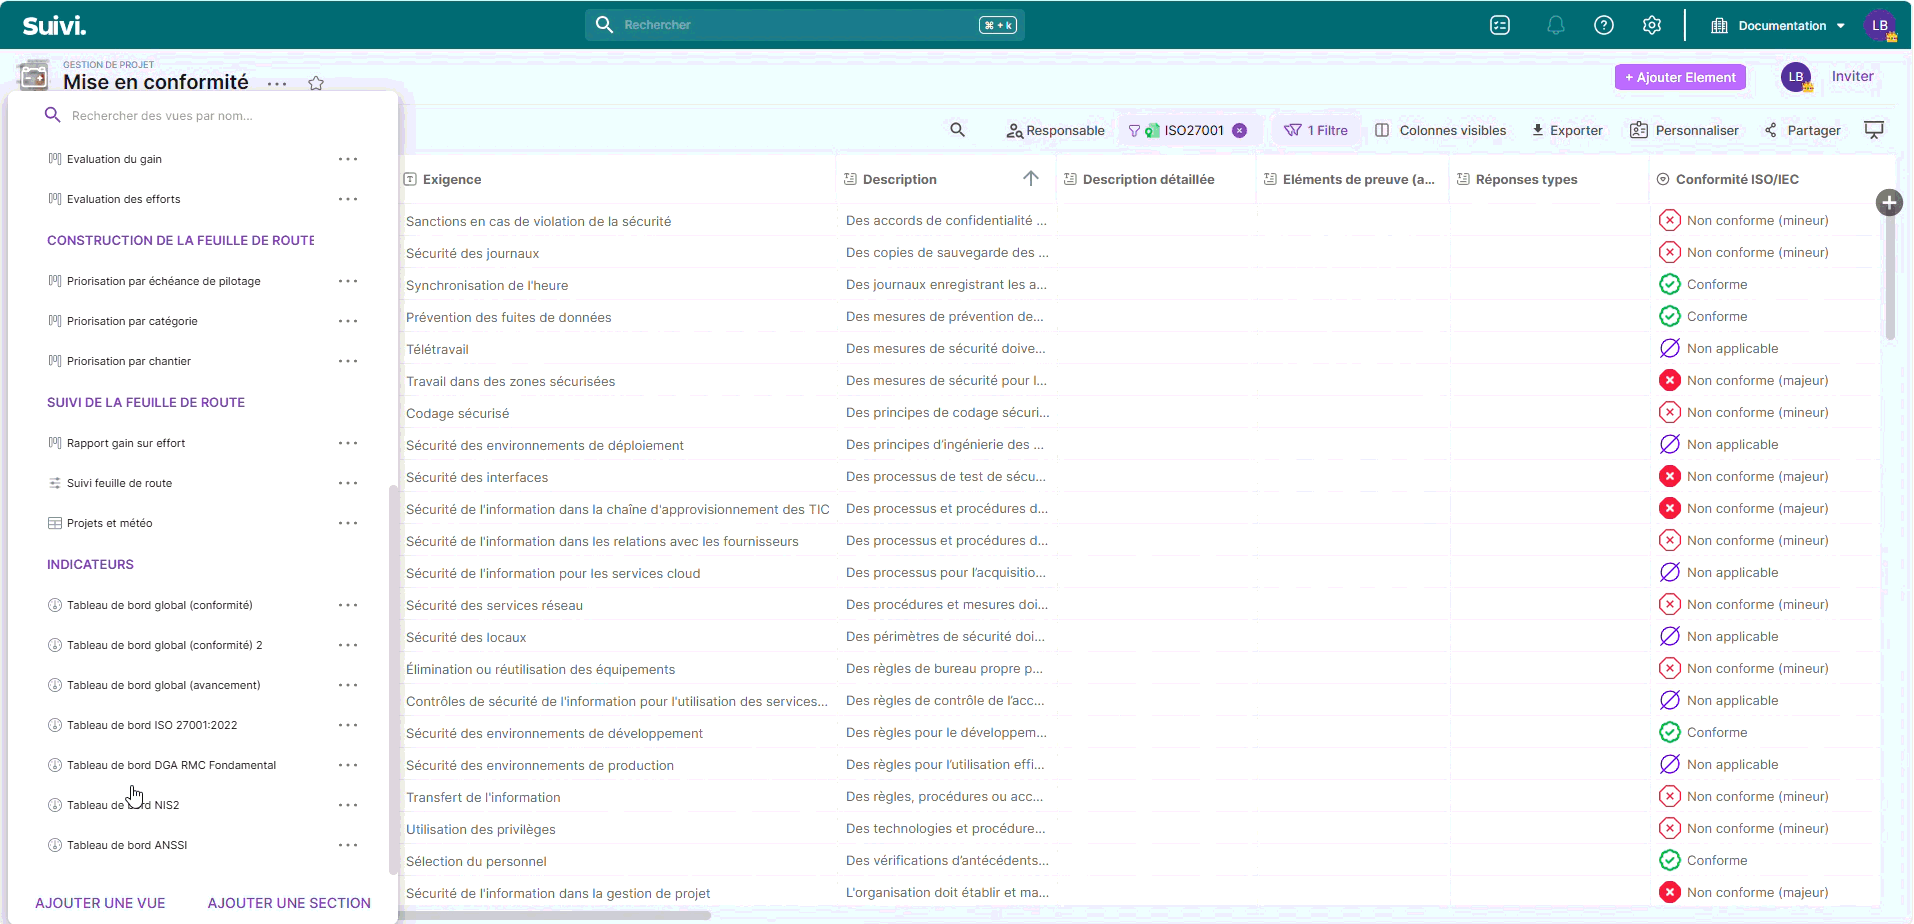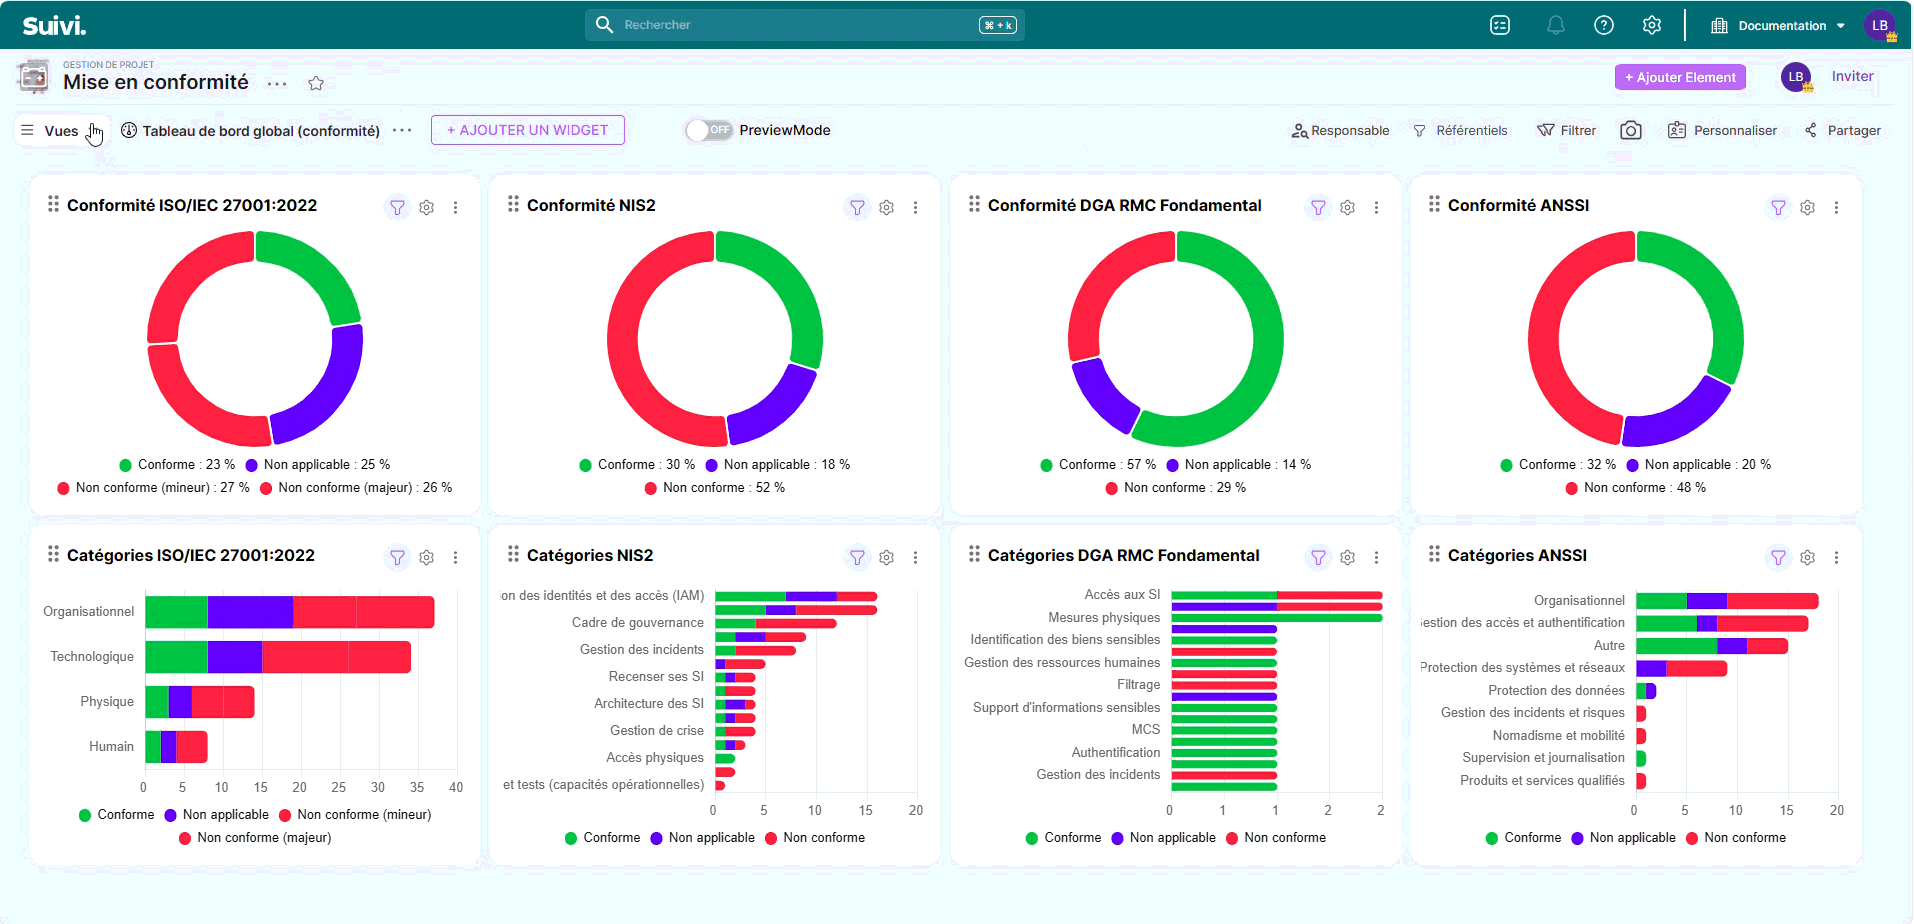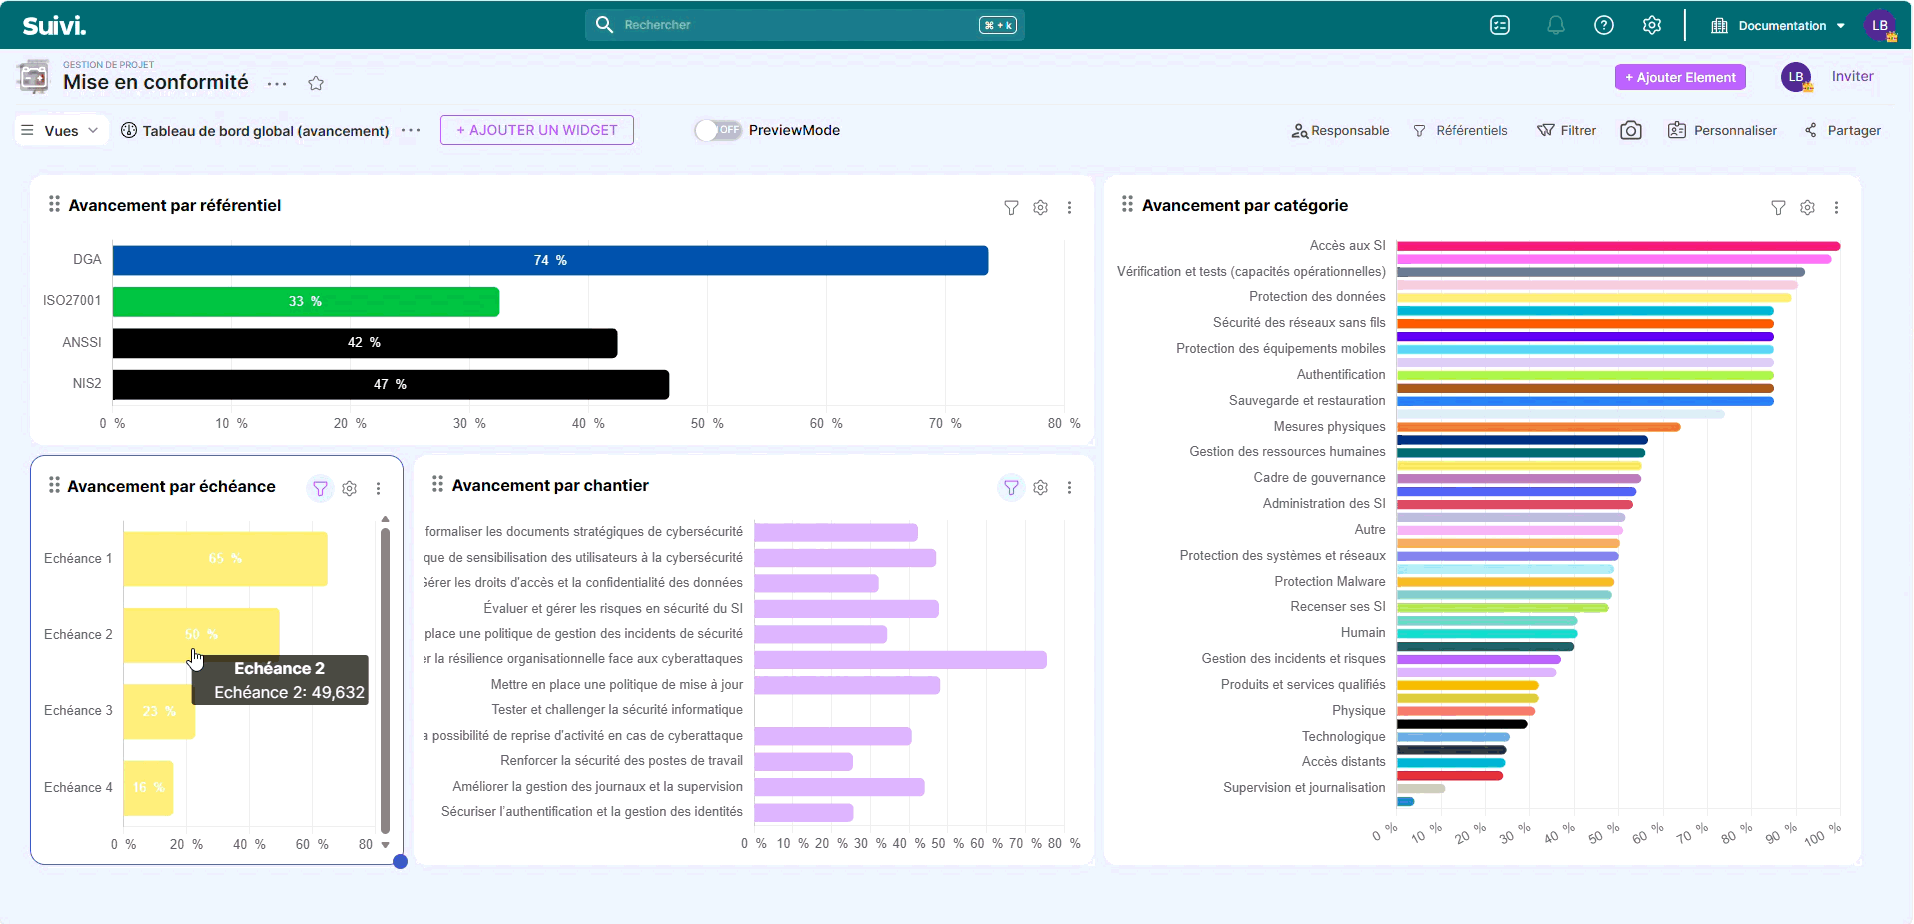
- global (Konformität), global (Fortschritt)
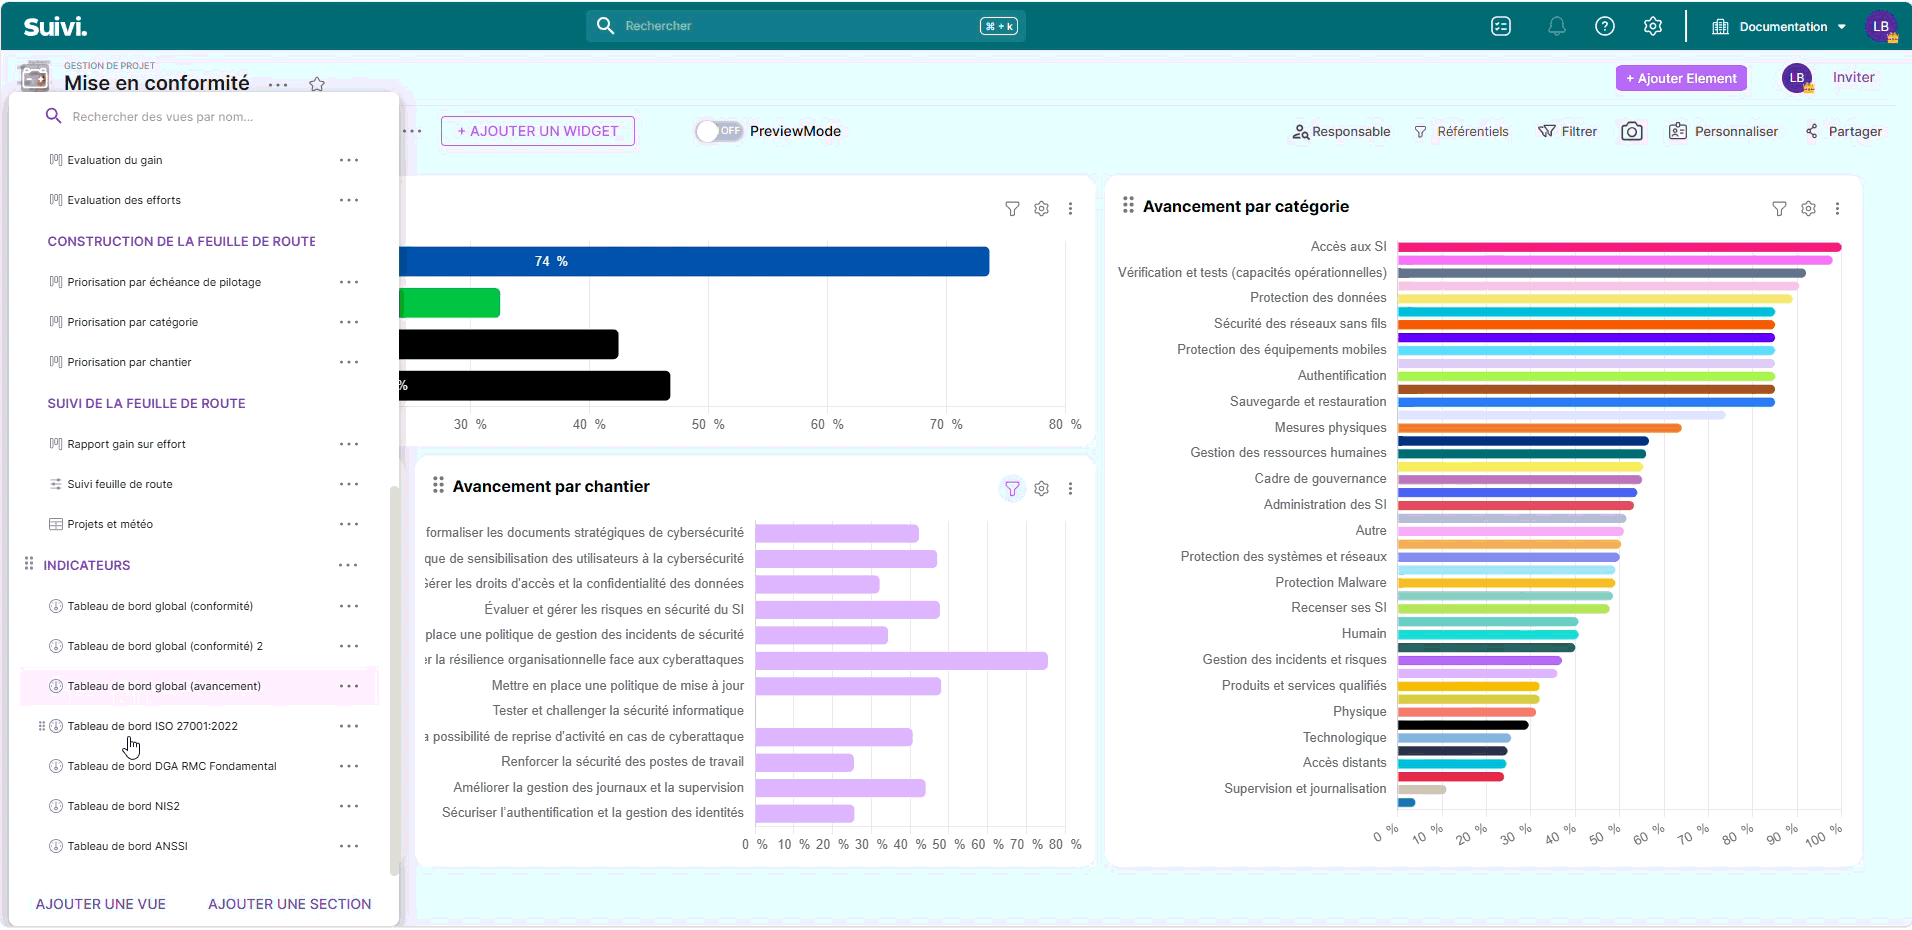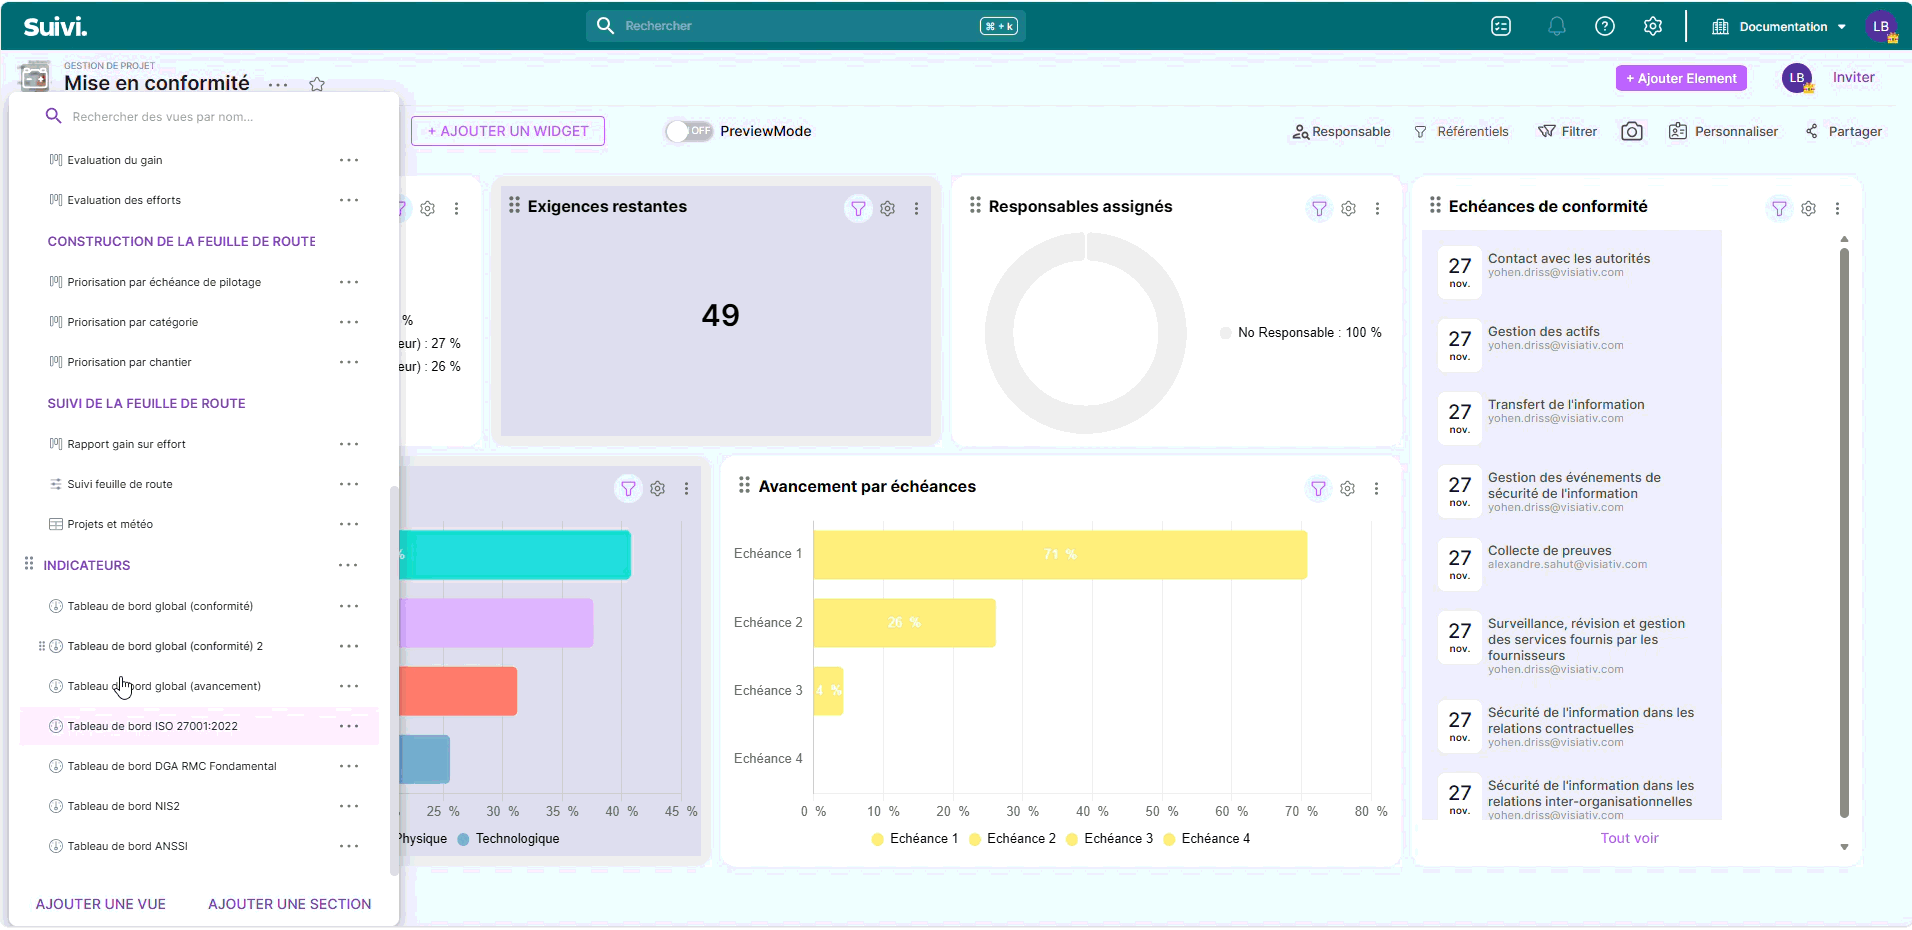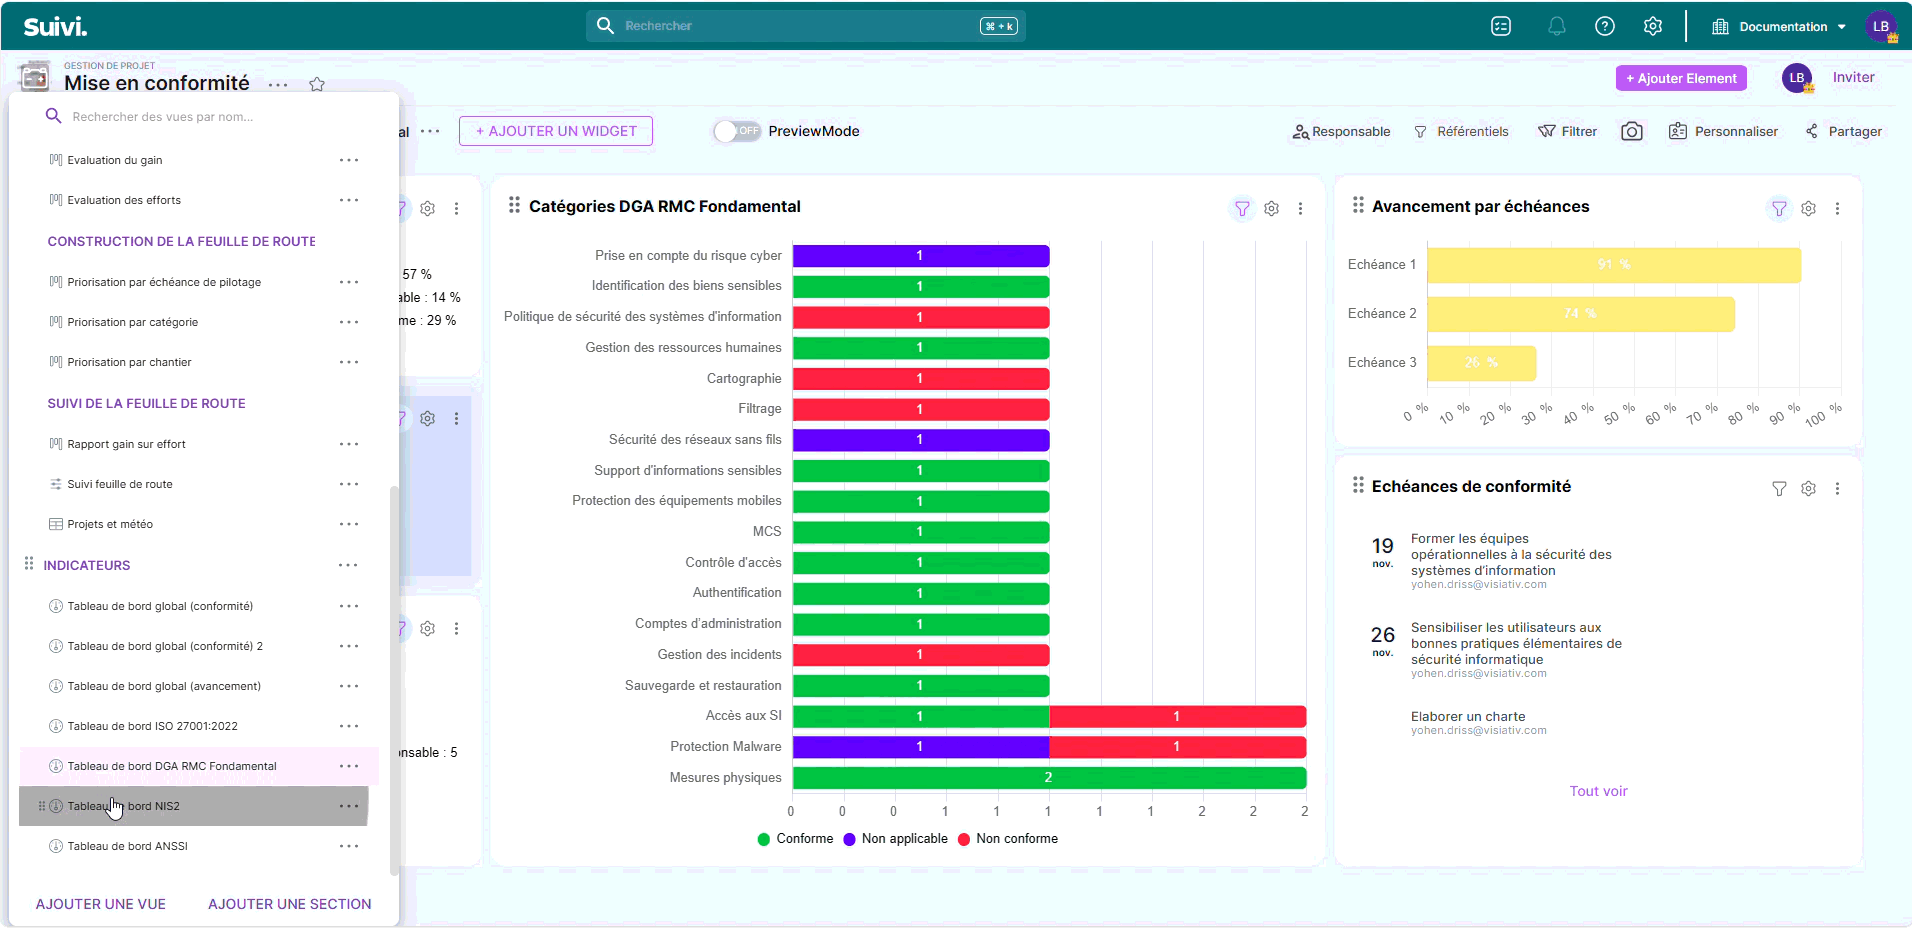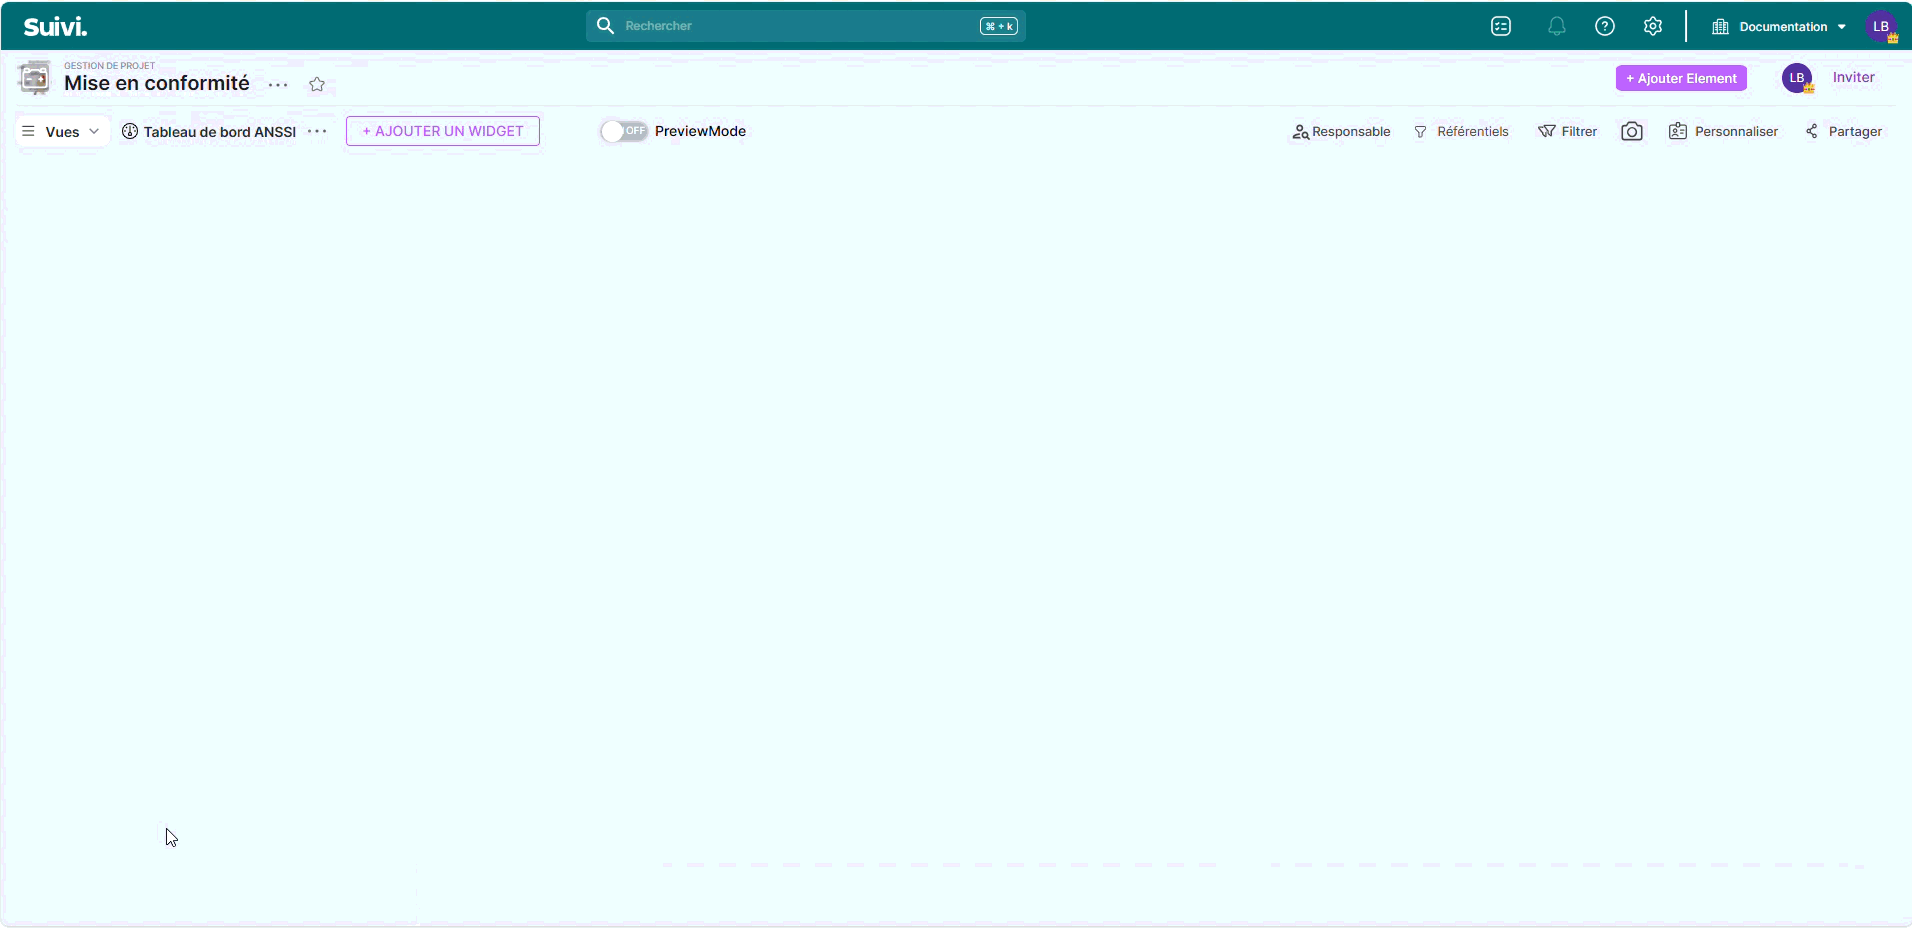
- Dashboards nach Referenzrahmen (Dashboard):
- ISO 27001:2022, ANSSI, NIS2, DGA RMC Fondamental
- Berichte:
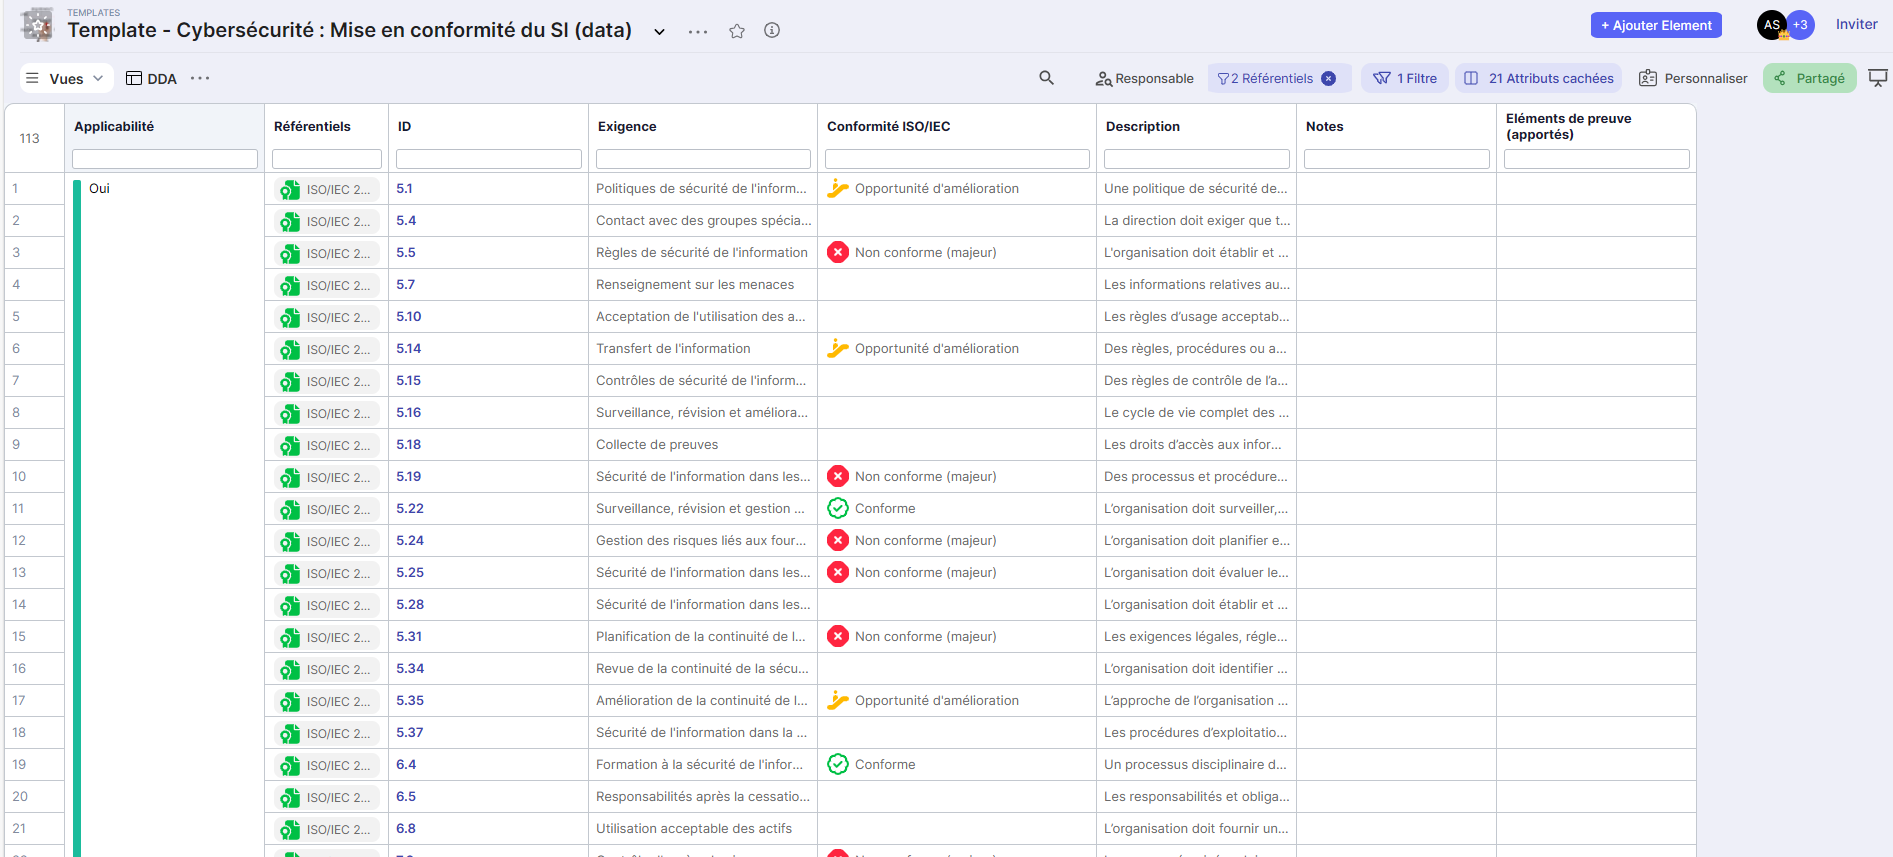
- DDA (Anwendbarkeitsantrag)
- Auditbericht (intern oder extern)
Schnellstart
Ein Board aus der Vorlage erstellen
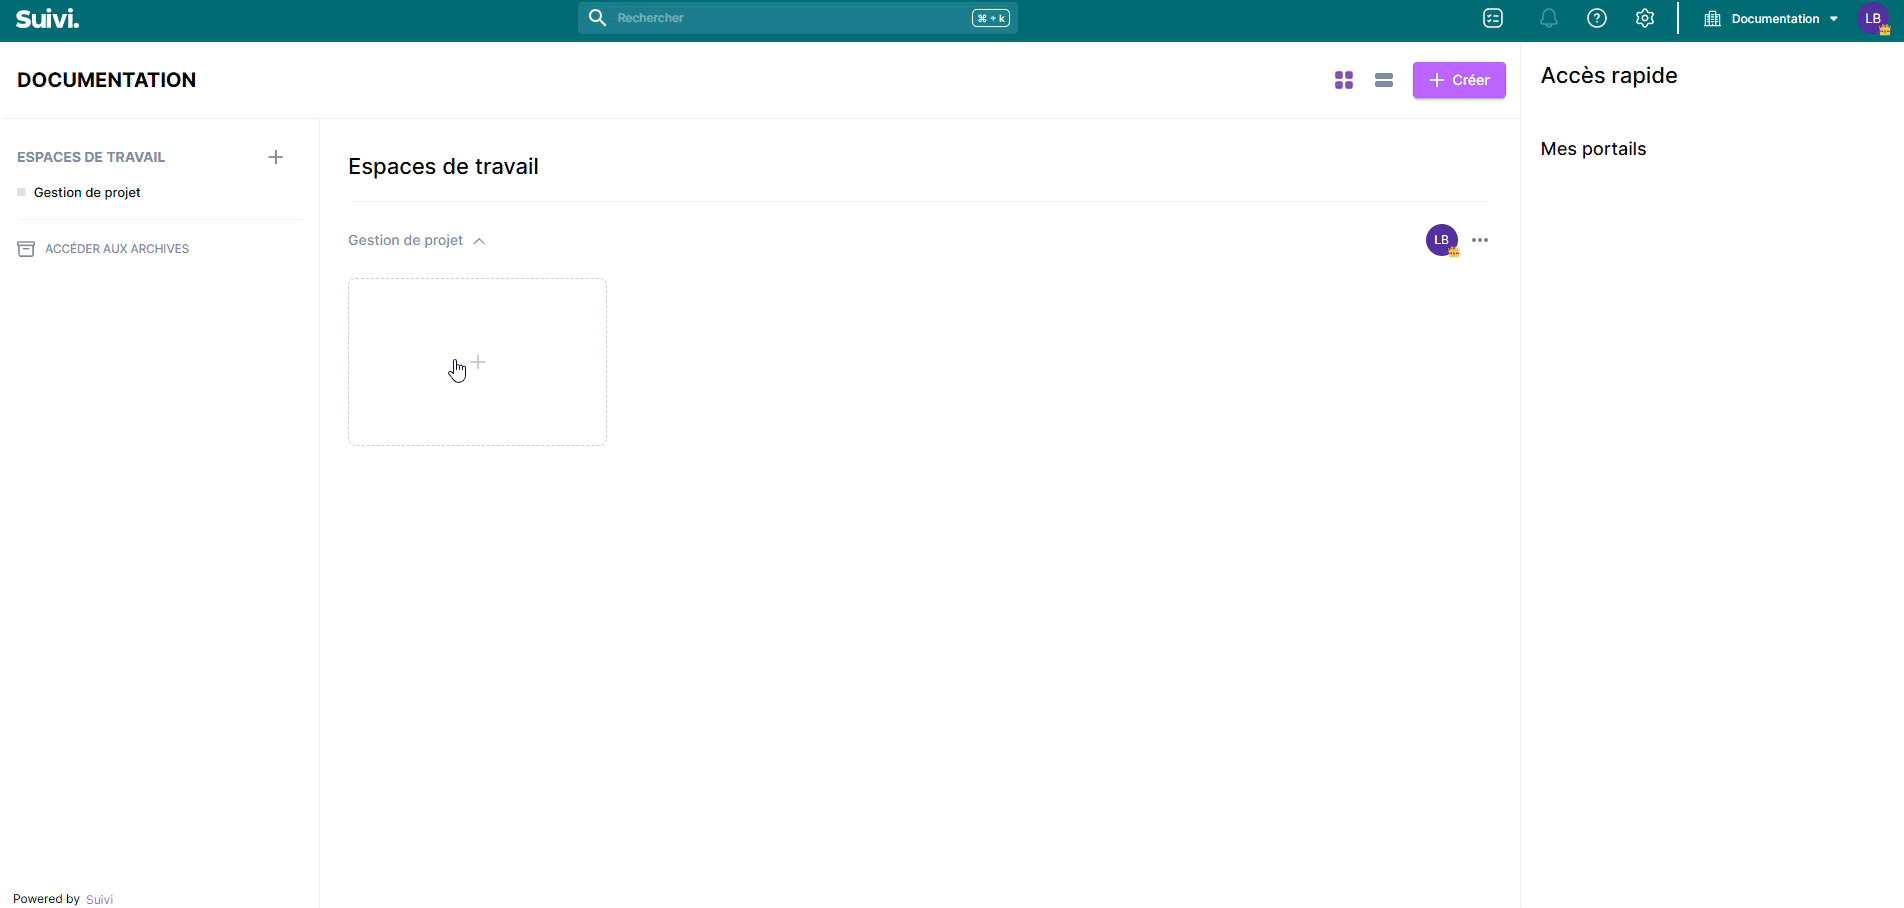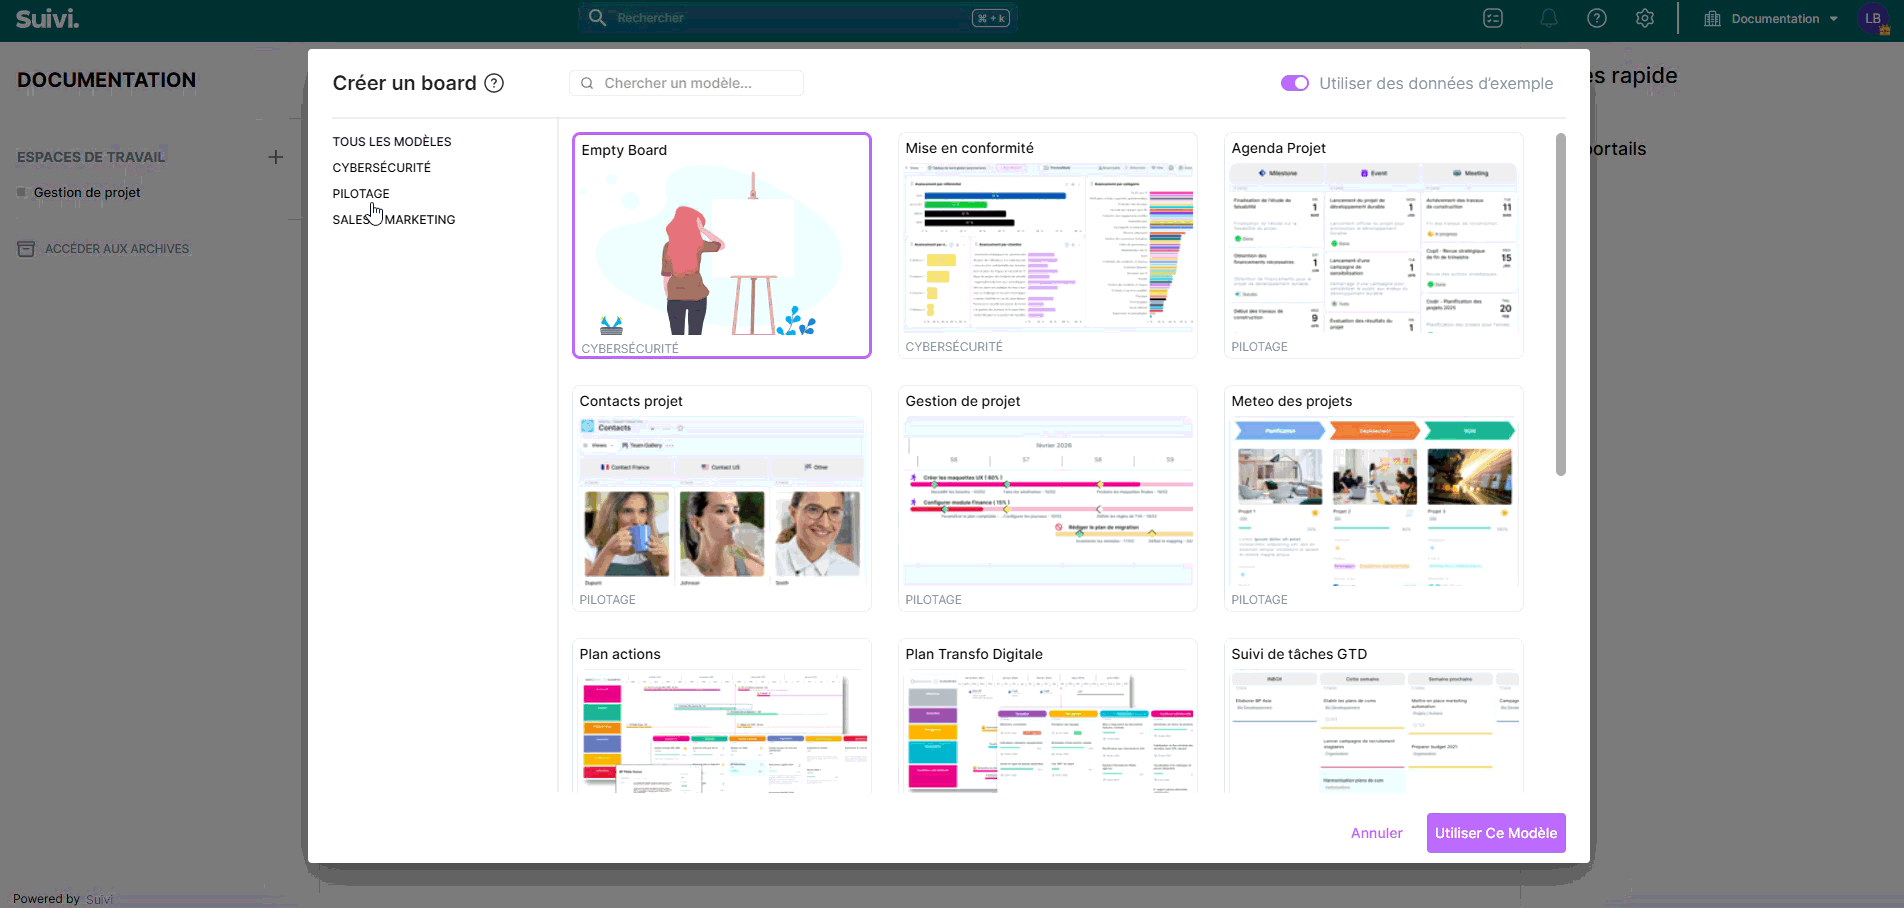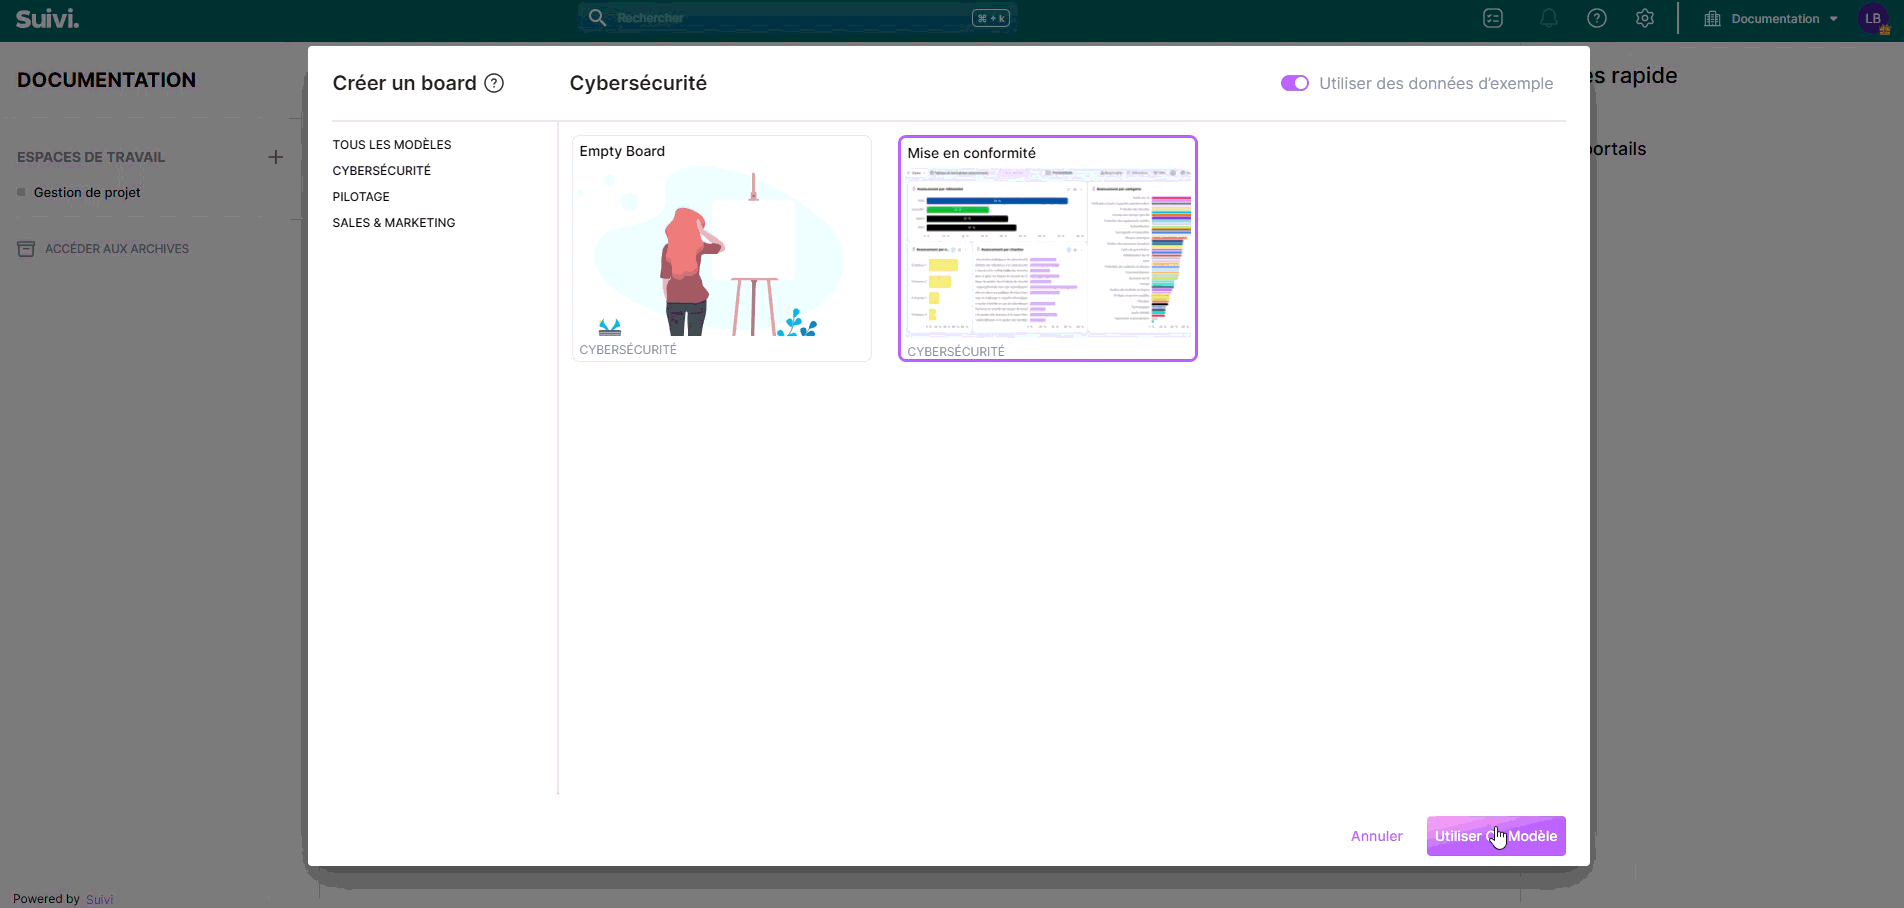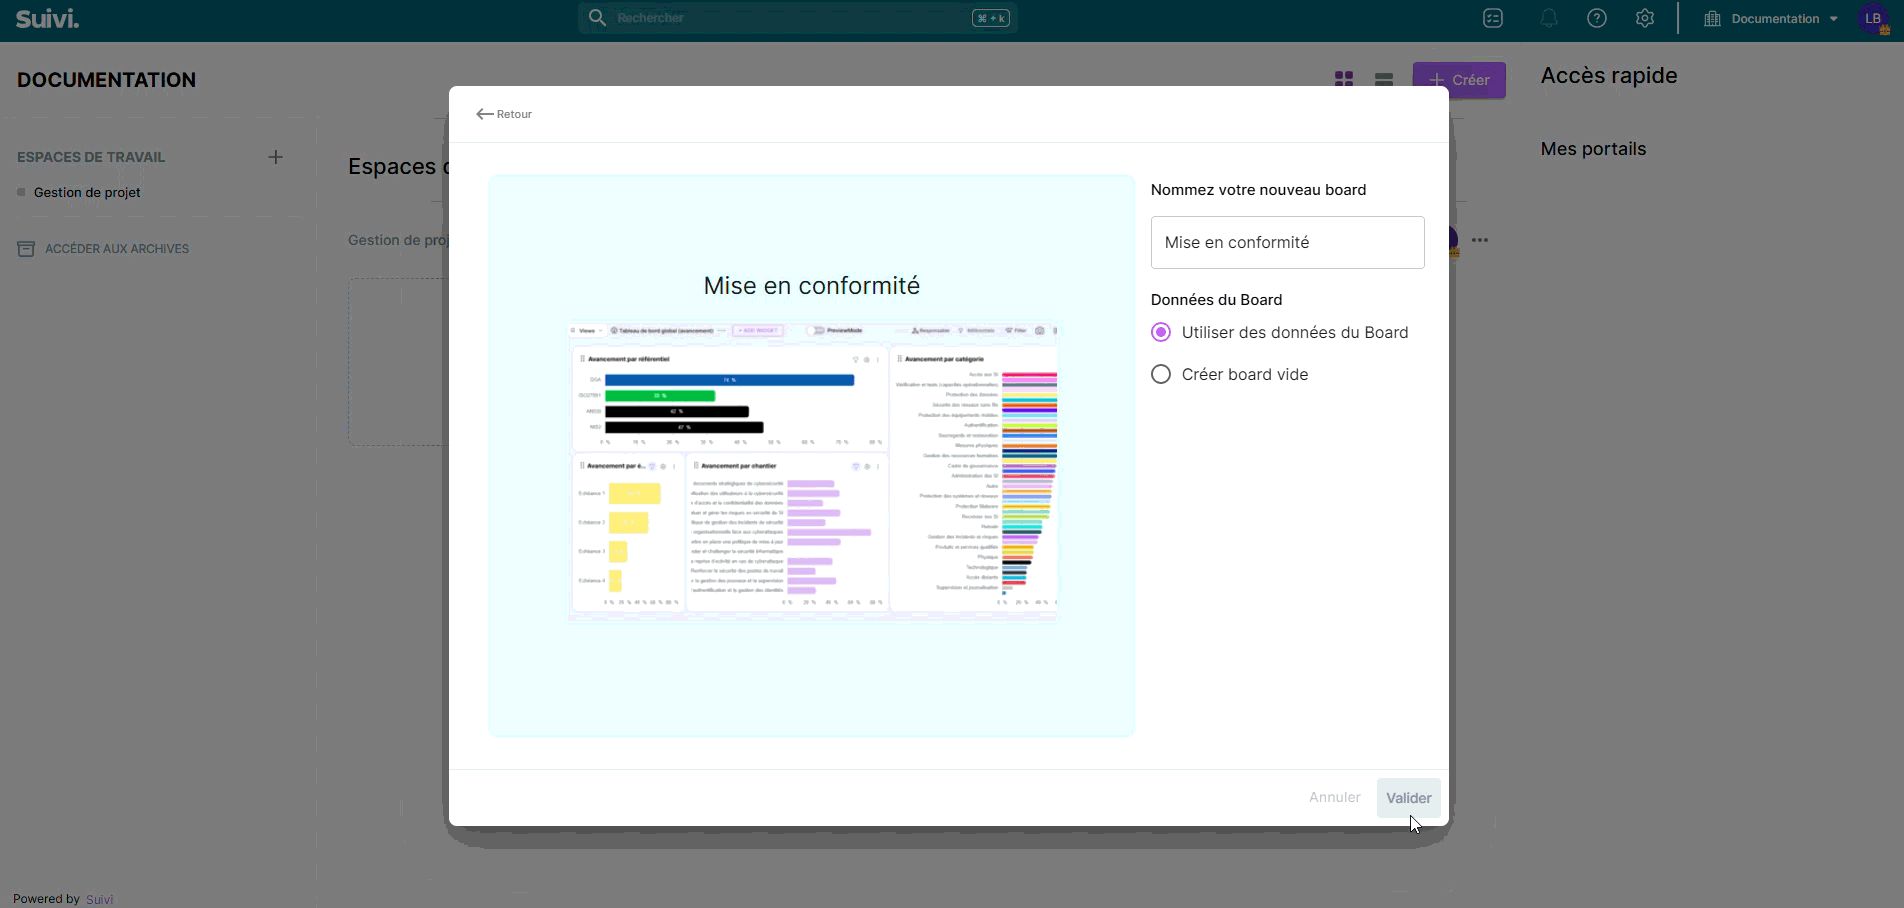
- Klicken Sie im Arbeitsbereich Ihrer Wahl auf „Neues Board hinzufügen
- Um alle Funktionen der Vorlage zu nutzen, müssen Sie die Testdaten importieren.
Struktur des Boards
Jede Zeile stellt eine Anforderung (oder Klausel/Maßnahme) dar, die bewertet werden soll.
- Sie erfassen Ihren Konformitätsstatus, Ihren Fortschritt und ordnen Verantwortliche zu.
- Sie fügen Ihre Nachweise (Dateien) hinzu und vervollständigen Ihre Bewertungsnotizen.
- Sie verwenden dann die Ansichten „Bewertung / Priorisierung", um zu entscheiden, was zuerst bearbeitet werden soll.
- Filtern Sie nach den für Sie relevanten Referenzrahmen (Tag Referenzrahmen).
- Für jede Anforderung: Vervollständigen Sie die Konformität, einen Verantwortlichen, eine Frist und eine erste Stufe des Fortschritts.
- Fügen Sie Ihre erbrachten Nachweise (Dateien) hinzu und vervollständigen Sie Ihre Notizen fortlaufend.
- Verwenden Sie die Ansichten Bewertung / Priorisierung, um zu entscheiden, was zuerst bearbeitet werden soll (Nutzen/Aufwand/Risiko/Quick Win).
- Steuern Sie im Ausschuss mit den Dashboards (global + nach Referenzrahmen) und der Roadmap.
Ihre Anforderungen importieren (optional)
Die Vorlage enthält CSV-Importvorlagen (Schlüssel = ID), um die Datenbank zu befüllen oder anzureichern (ISO27001, DGA, ANSSI, NIS2).
Best Practices
- Behalten Sie ein Ritual bei: Aktualisieren Sie bei jeder Überprüfung (nach Verantwortlichem / Priorität) die Schlüsselfelder: Konformität, Fortschritt, Frist und Aktualisierung.
- Standardisieren Sie Ihre Kriterien (Nutzen / Aufwand / Risiko) innerhalb des Teams (gleiche Skala, gleiche Regeln).
- Beschränken Sie die Nachweise auf das Wesentliche: 1 bis 3 "handfeste" Belege pro Anforderung, anstatt eines Sammelordners.
Spezifische Anwendungsfälle
Die Verwendung der verschiedenen Attribute ist je nach Kontext des Unternehmens und seiner Compliance-Umsetzung anzupassen.Überprüfung der Anforderungen
Diese Ansichten werden verwendet, um eine interne Diagnose (durch einen CISO) oder eine externe Prüfung durchzuführen.Diese Ansichten können im Rahmen einer internen oder externen Prüfung verwendet werden. Sie ermöglichen die Bewertung der Anwendbarkeit und Konformität der Maßnahmen im Verhältnis zum ausgewählten Referenzrahmen.
Bezüglich des Attributs Konformität sollte dieses idealerweise von einem Prüfer ausgefüllt werden.Das Attribut Konformität ermöglicht es einem Prüfer, diesen Wert entsprechend dem gewählten Referenzrahmen zu bewerten. Im spezifischen Fall von ISO 27001 sind die Konformitätsstufen des Referenzrahmens implementiert (Nicht konform (geringfügig) / Nicht konform (erheblich) / Verbesserungsmöglichkeit / Stärke / Kritischer Punkt).
Die Formularansichten ermöglichen die Erfassung und Überprüfung der Anforderungen in Form detaillierter Datenblätter, um Genauigkeit und Nachvollziehbarkeit zu gewährleisten.
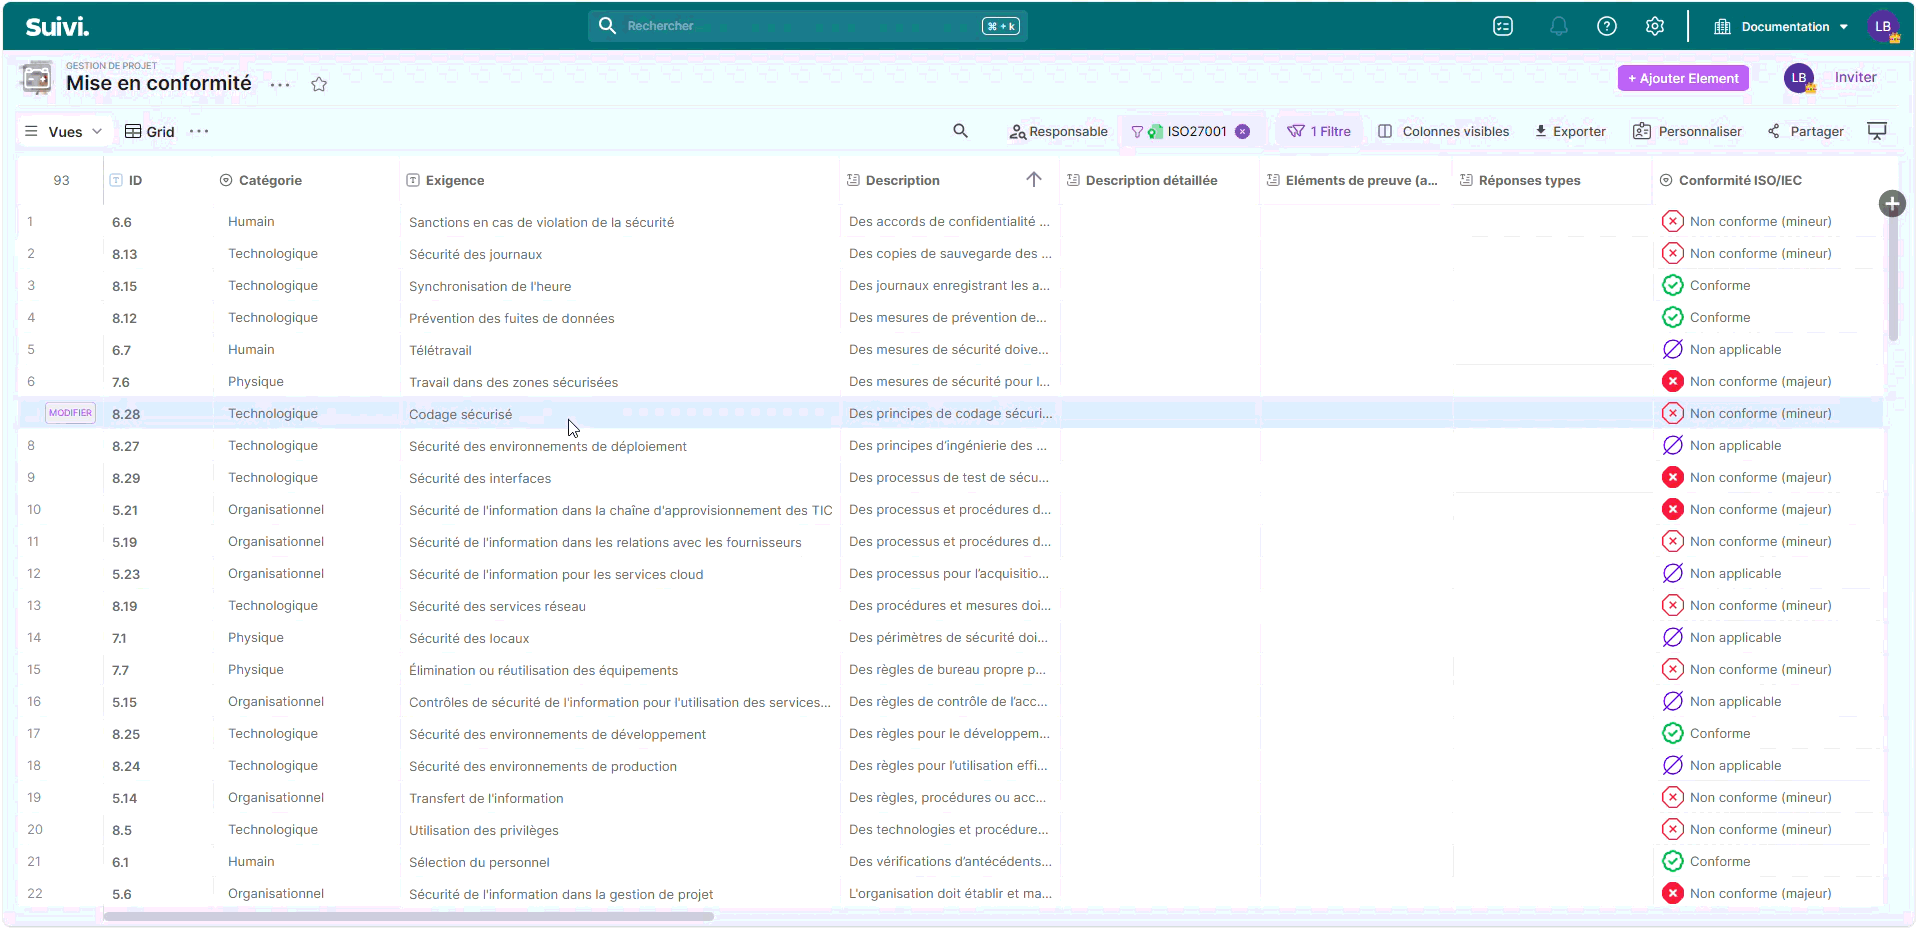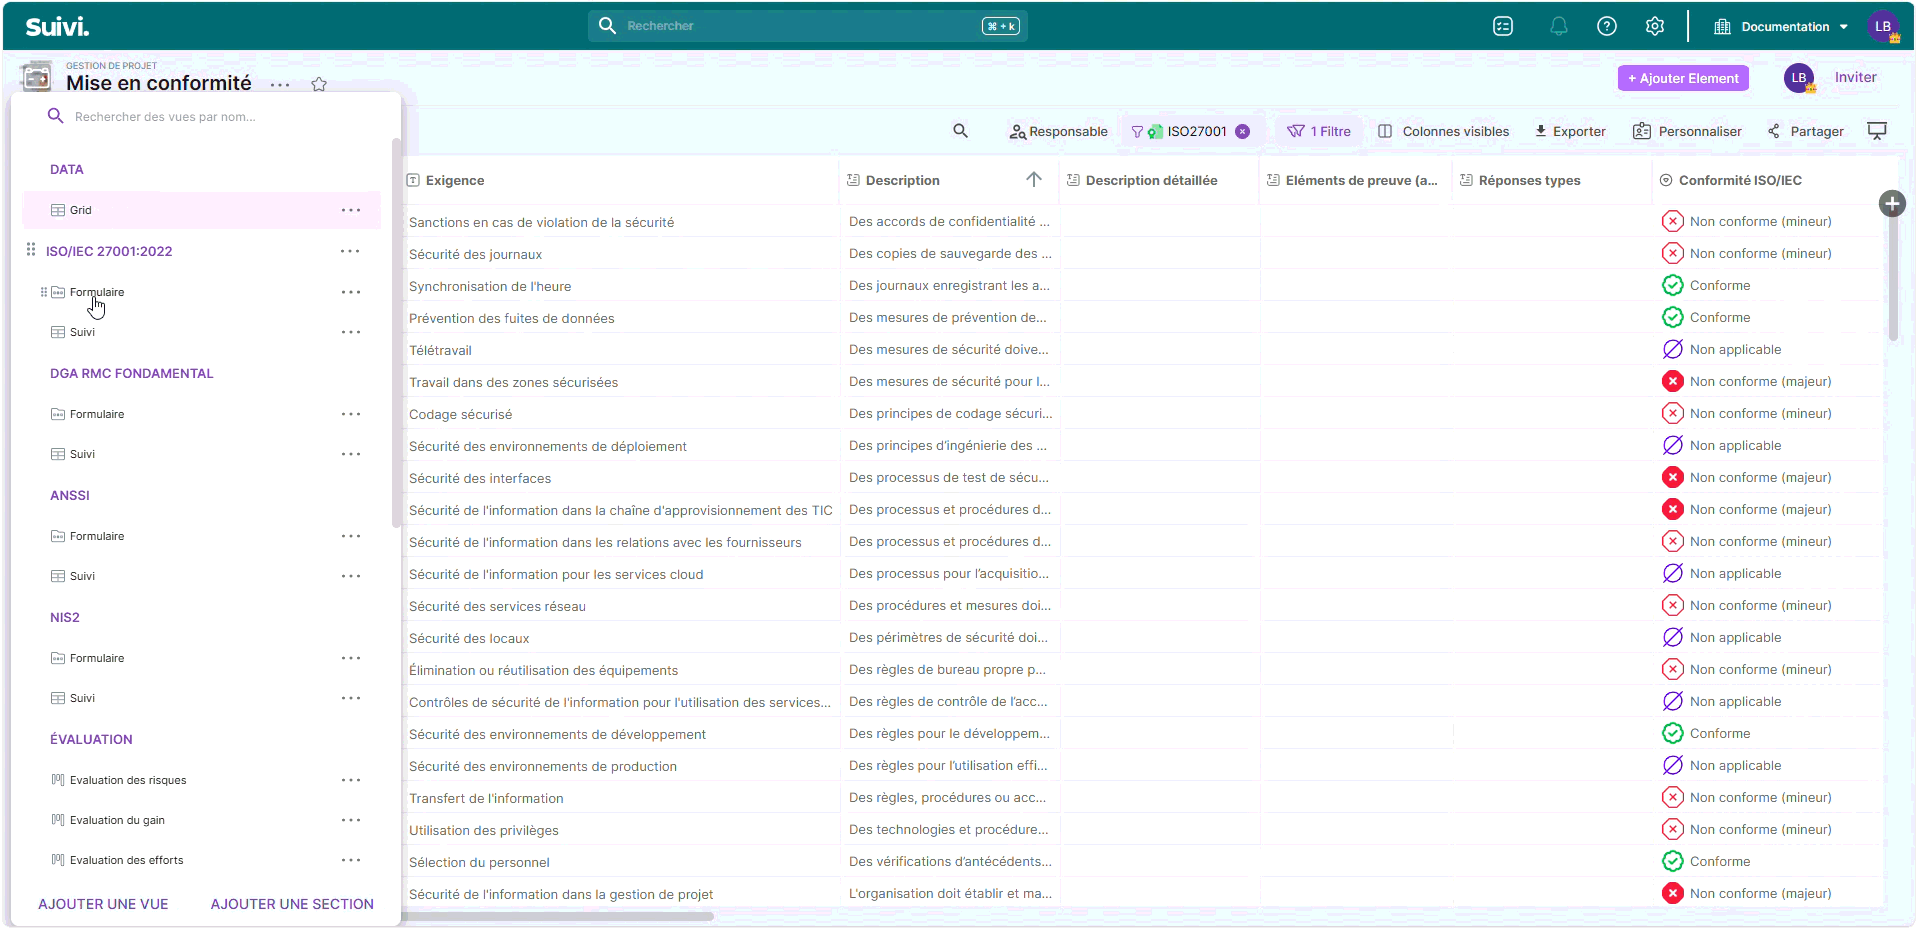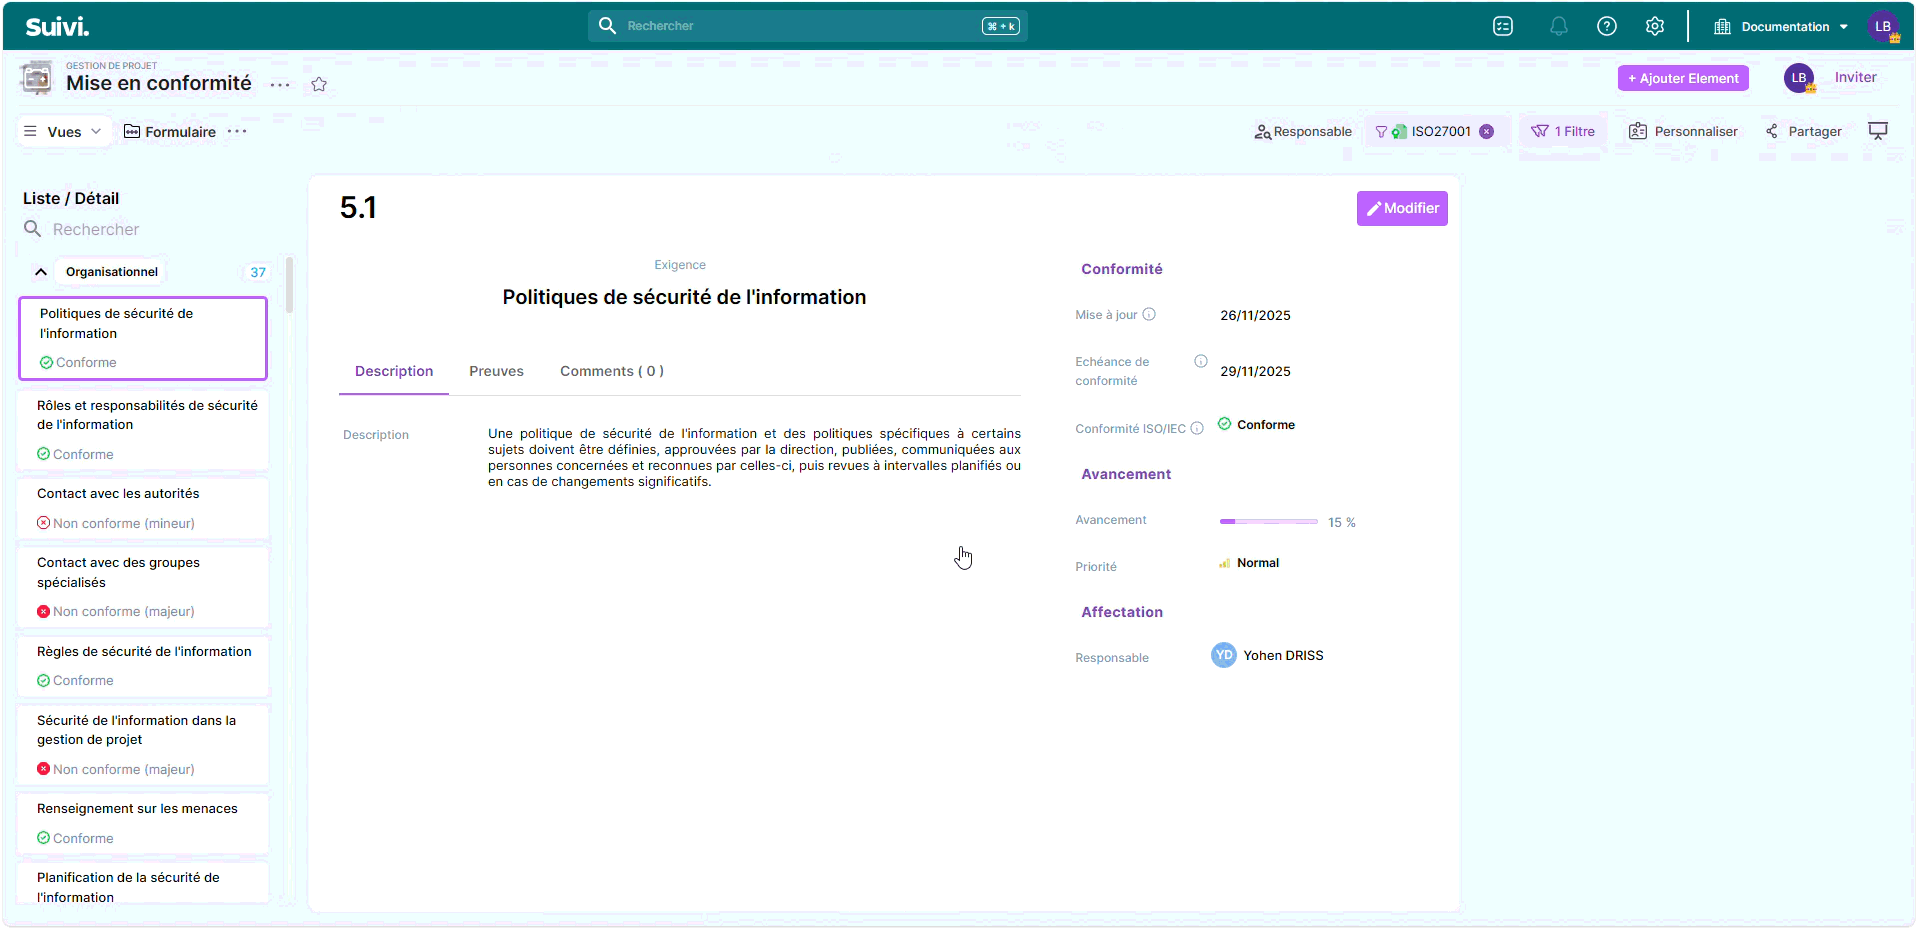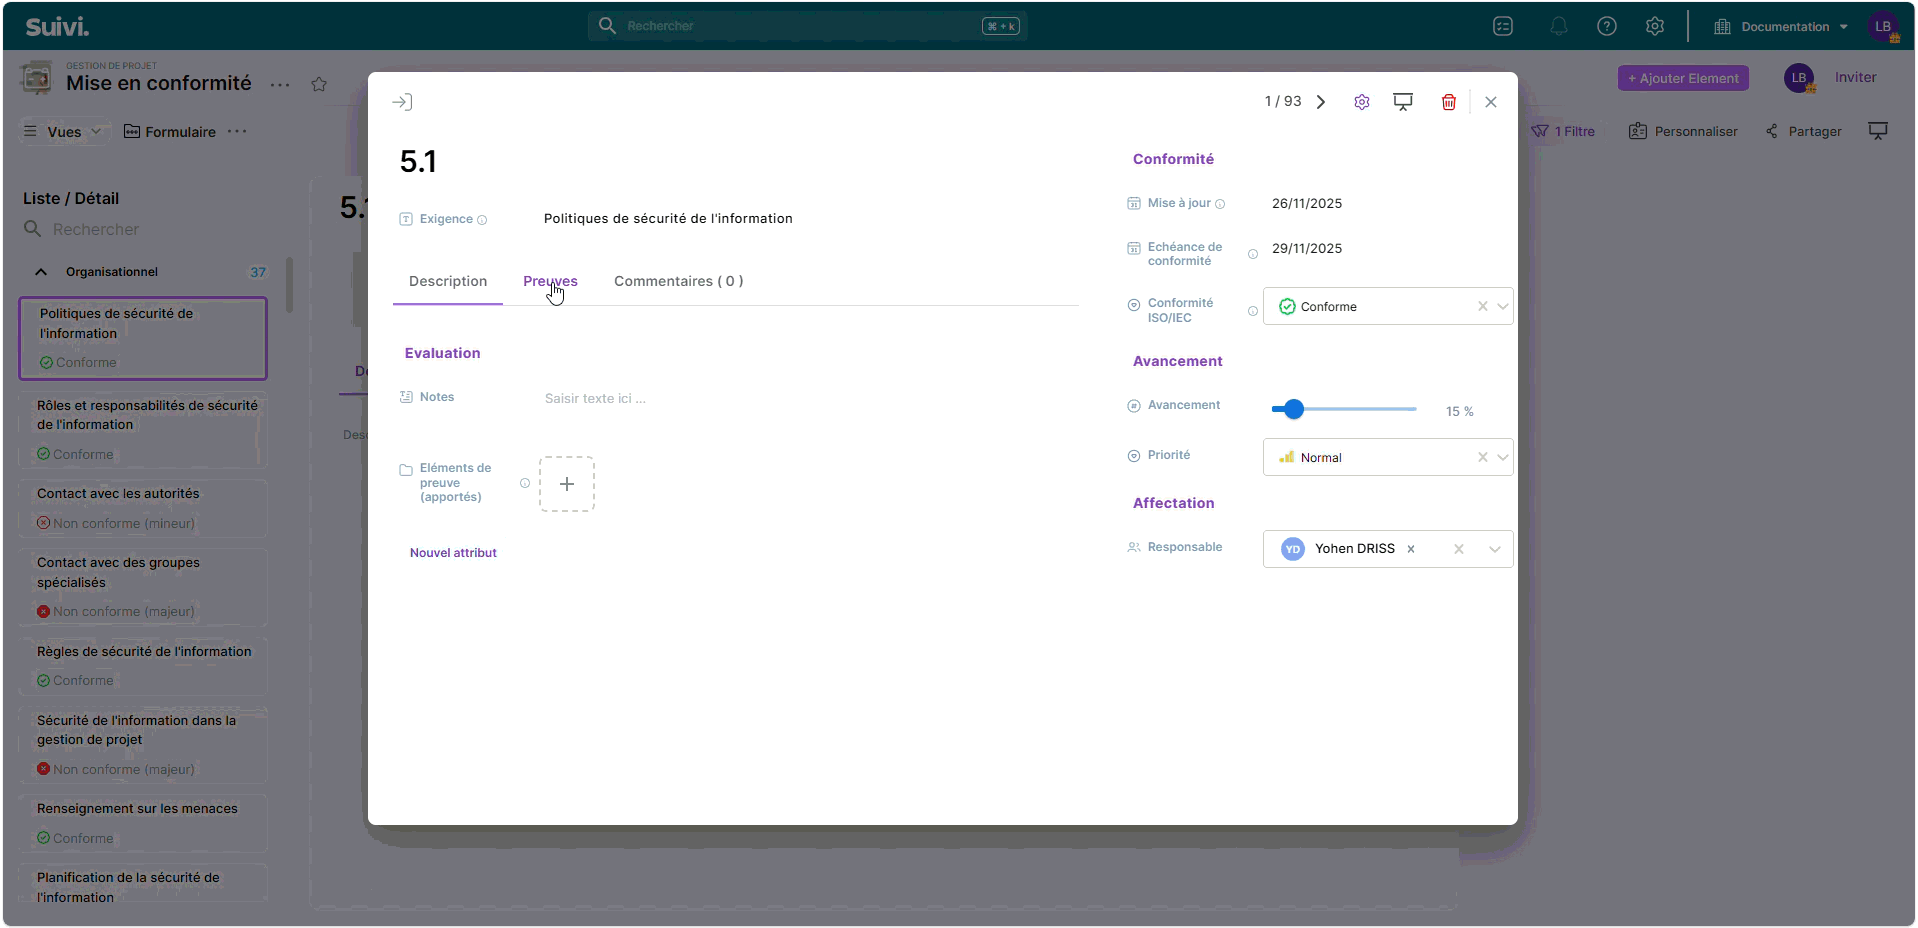
Für jeden Referenzrahmen wird ein einheitliches Formular angeboten, das die spezifischen Informationen dazu zusammenfasst.
Das NIS2-Referenzsystem stellt das Standardformular dar.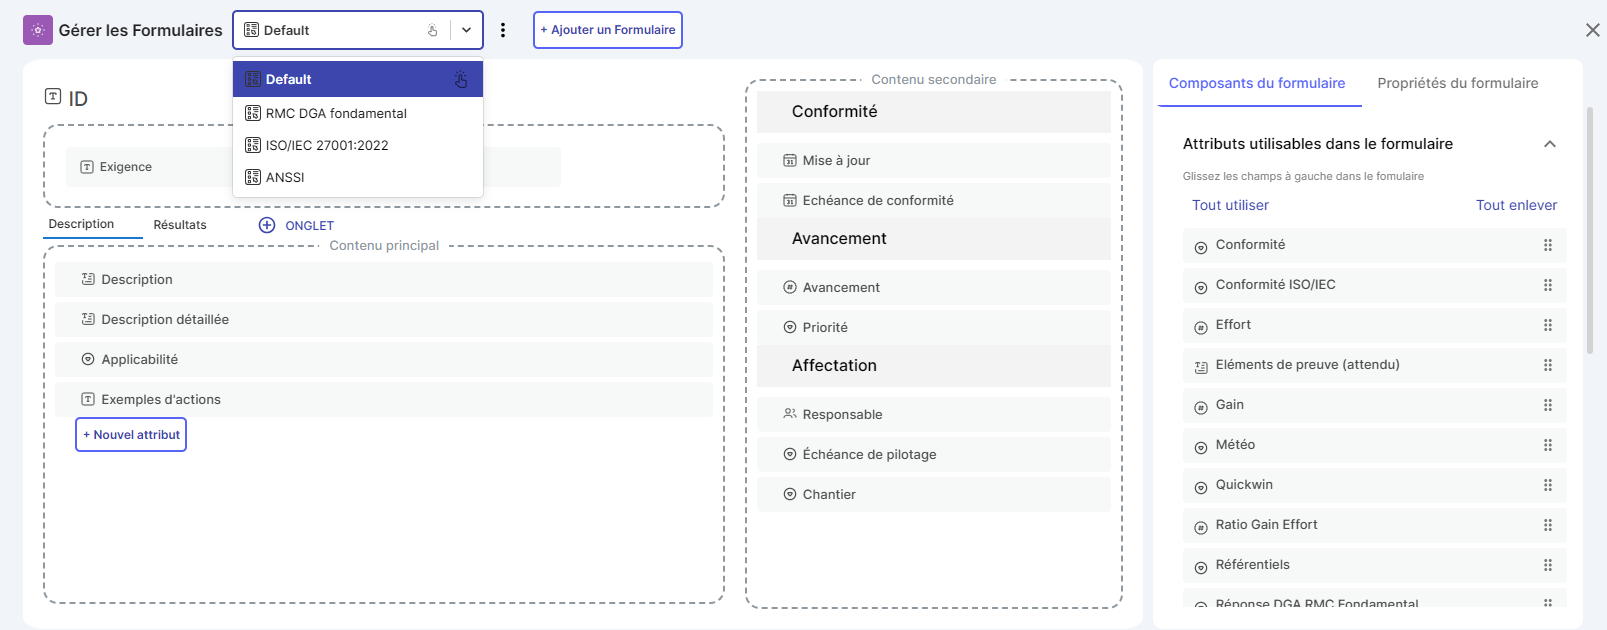
Die Tabellenansichten bieten eine umfassendere Perspektive, die für ein suivi Makro geeignet ist.
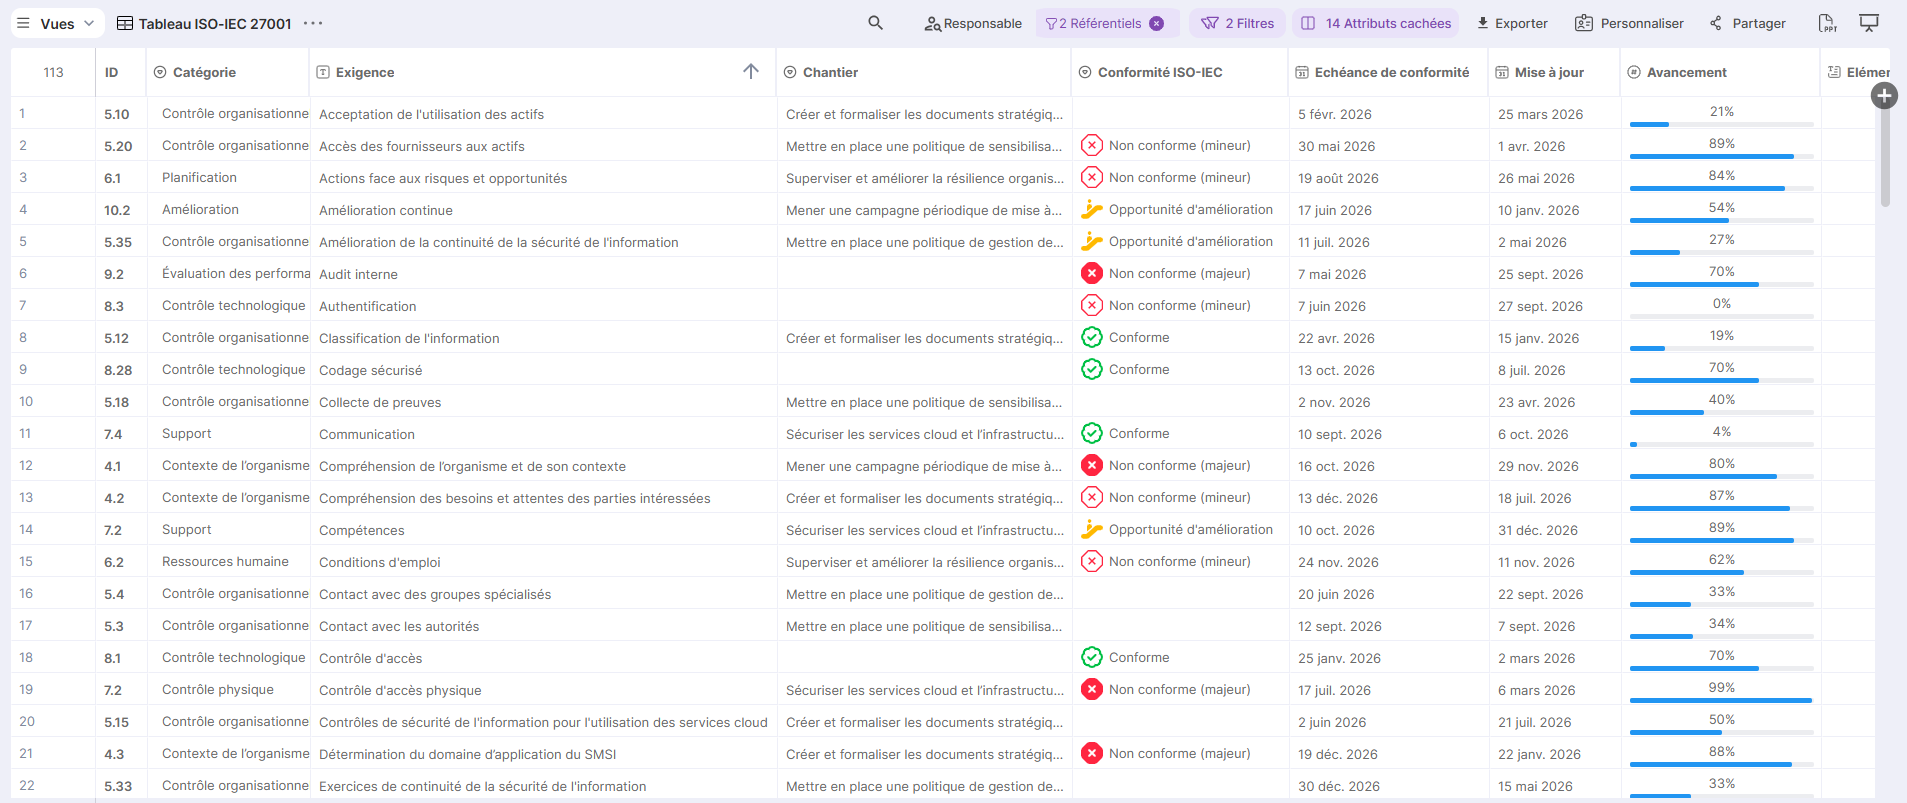
Bewertung der Maßnahmen
Die Bewertungsansichten bieten eine vereinfachte Oberfläche zur Analyse von Nutzen, Aufwand, Risiken und dem Nutzen-Aufwand-Verhältnis, um die Erstellung der Roadmap zu erleichtern.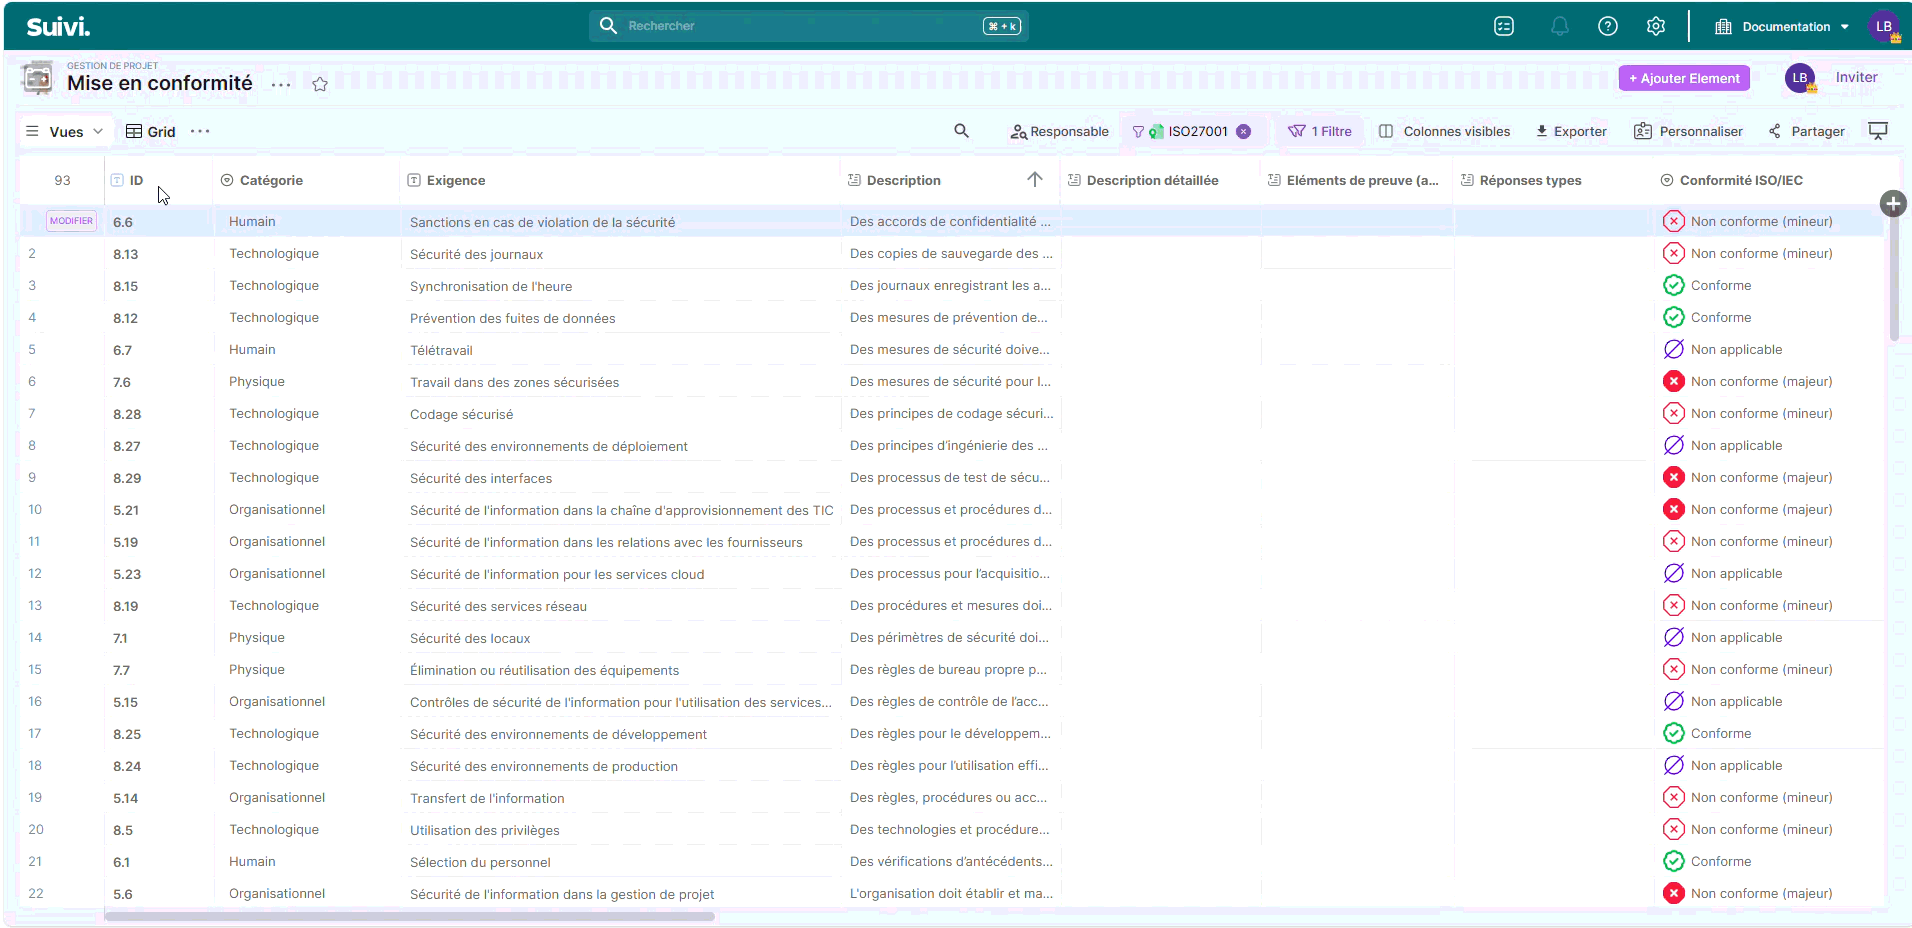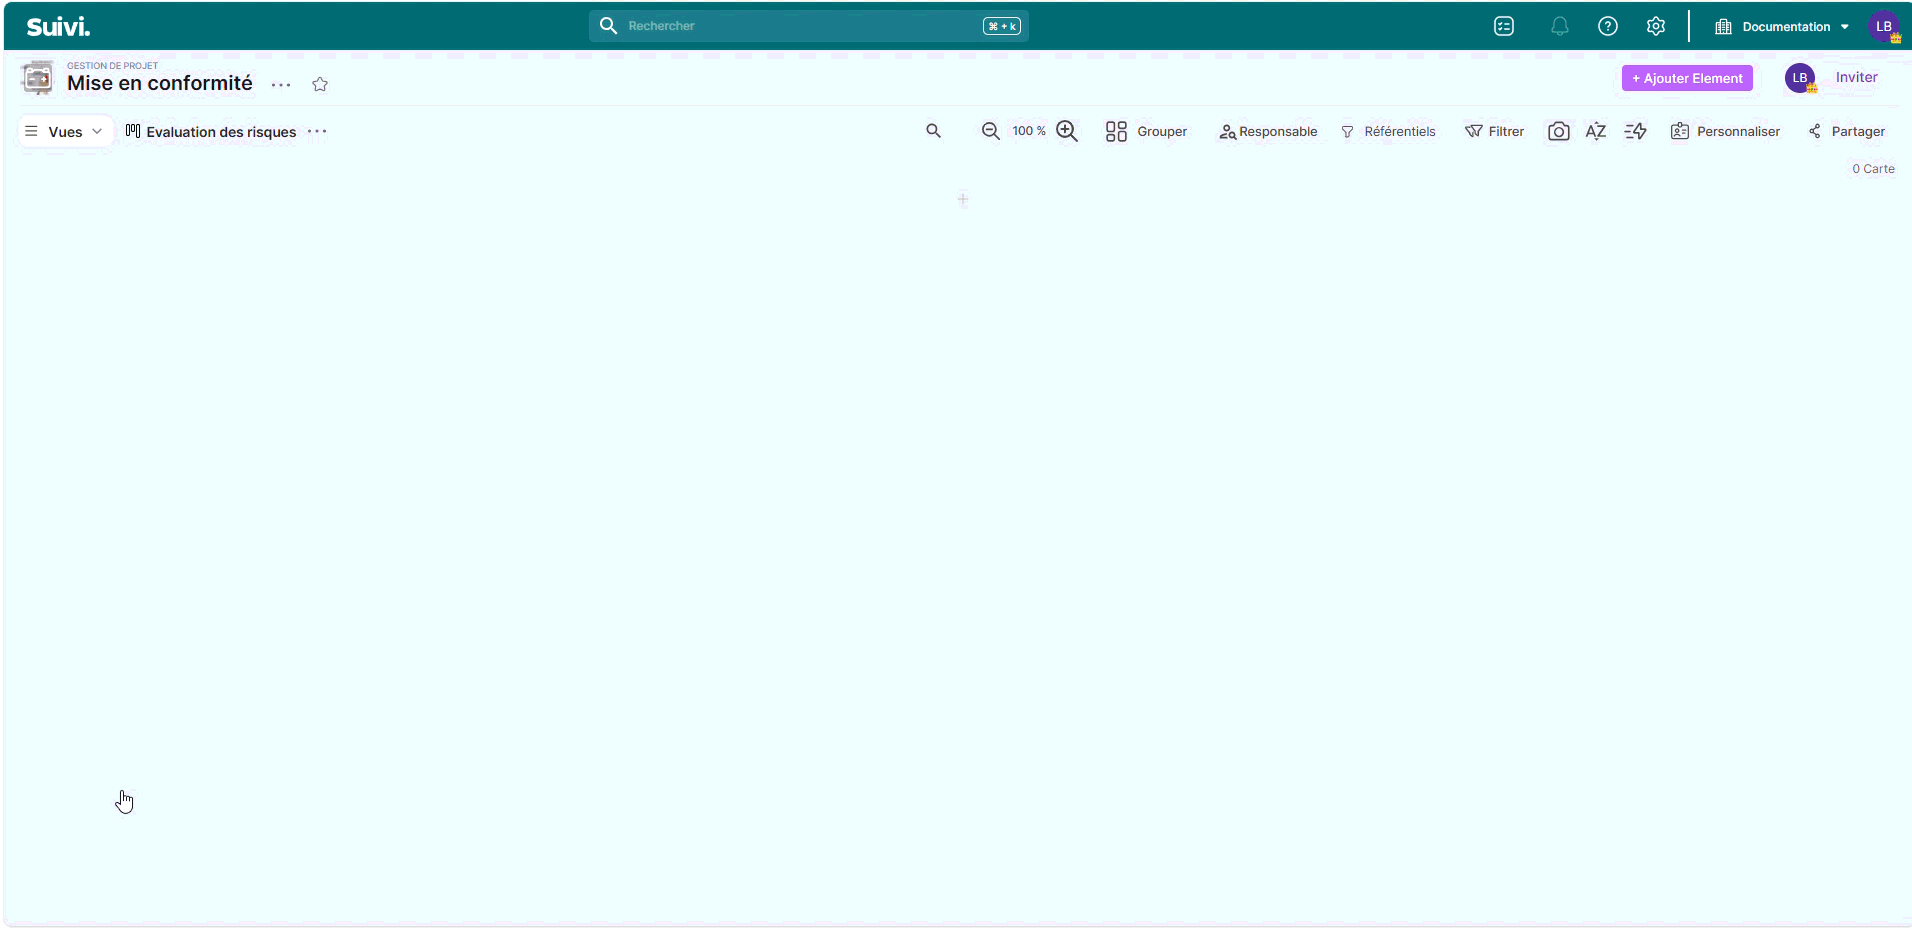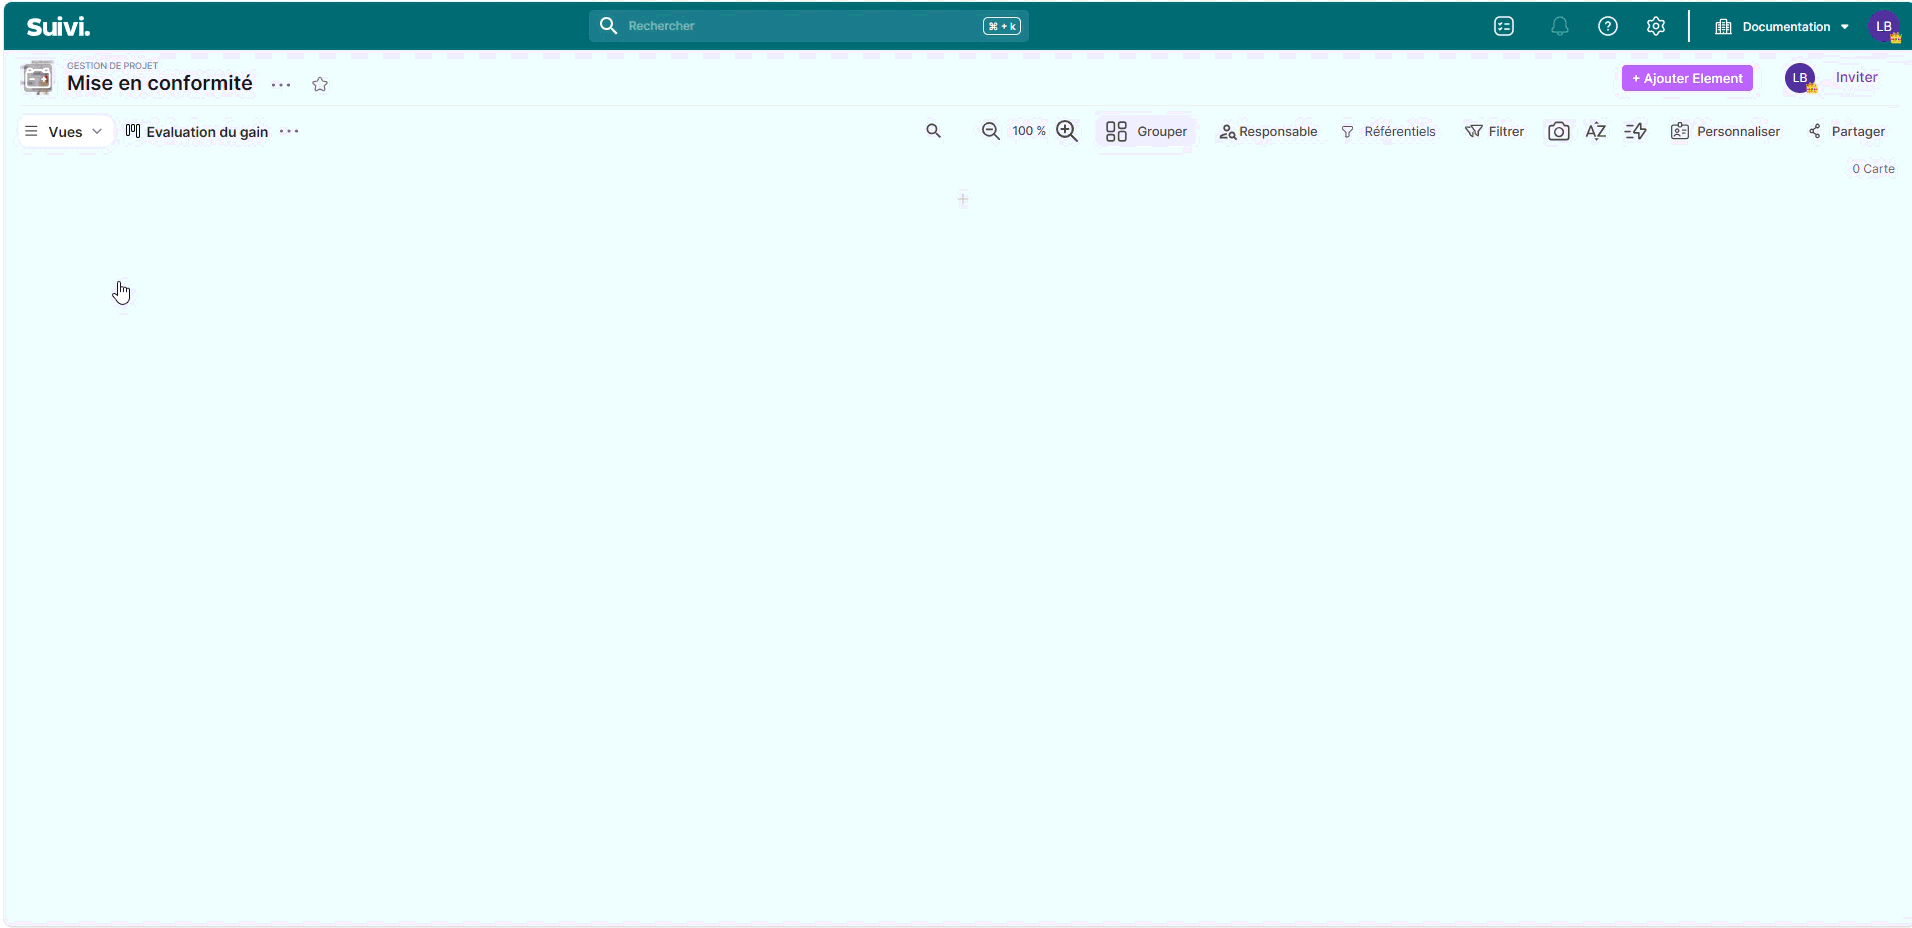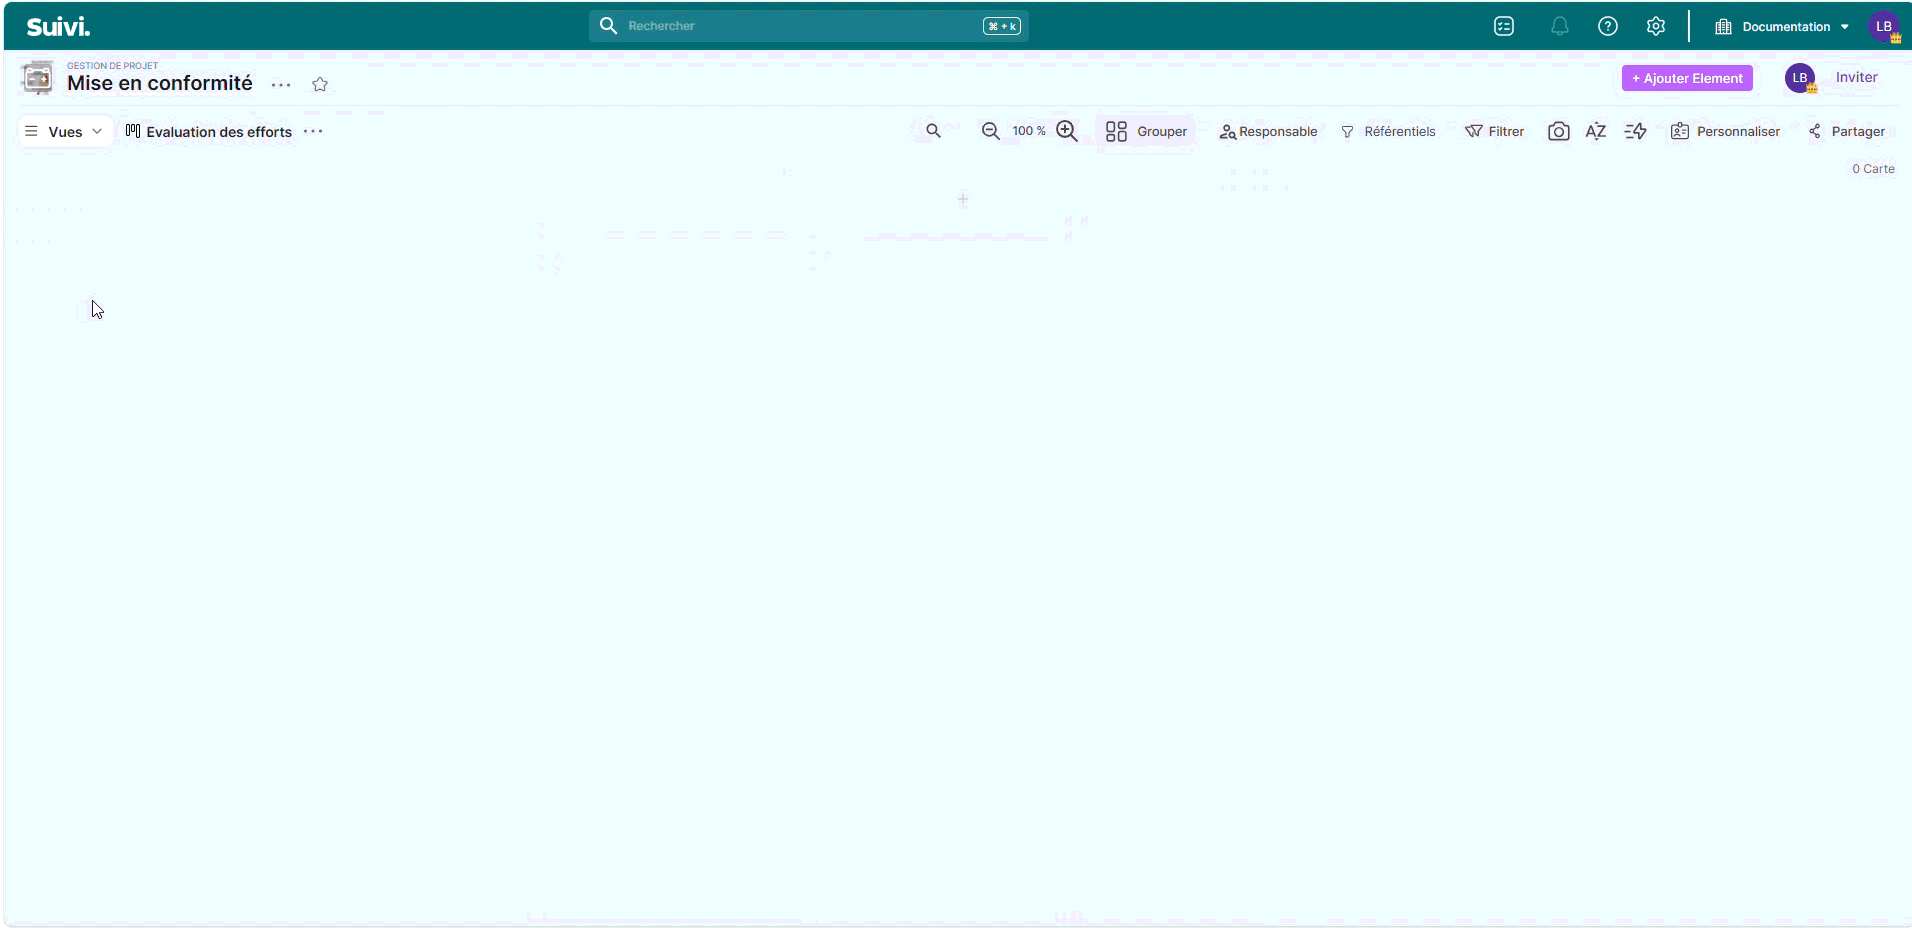
Der Bewertungsbereich ermöglicht es dem CISO, jede Maßnahme zu analysieren und mit Attributen wie den folgenden zu aktualisieren:
- Das Aktualisierungs- und Fälligkeitsdatum der Steuerung
- Ein Compliance-Tag (in Übereinstimmung mit einem gewählten Referenzrahmen)
- Fortschrittsstufe und Priorität
- Zuweisung eines Verantwortlichen, einer Frist oder eines Arbeitsbereichs.
Vorkonfigurierte Ansichten ermöglichen eine Priorisierung nach folgenden Kriterien:
- Risikobewertung
- Bewertung des Nutzens (was die Umsetzung der Maßnahme bringen kann)
- Bewertung des Aufwands (was die Umsetzung der Maßnahme kosten kann)
- Nutzen-Aufwand-Verhältnis (ermöglicht es, die effizientesten umzusetzenden Maßnahmen zu bestimmen)
Die Bewertungsskalen können vom CISO festgelegt werden.
Erstellung der Roadmap
Eine Ansicht, die von einem CISO zu Beginn eines Compliance-Projekts häufig verwendet wird.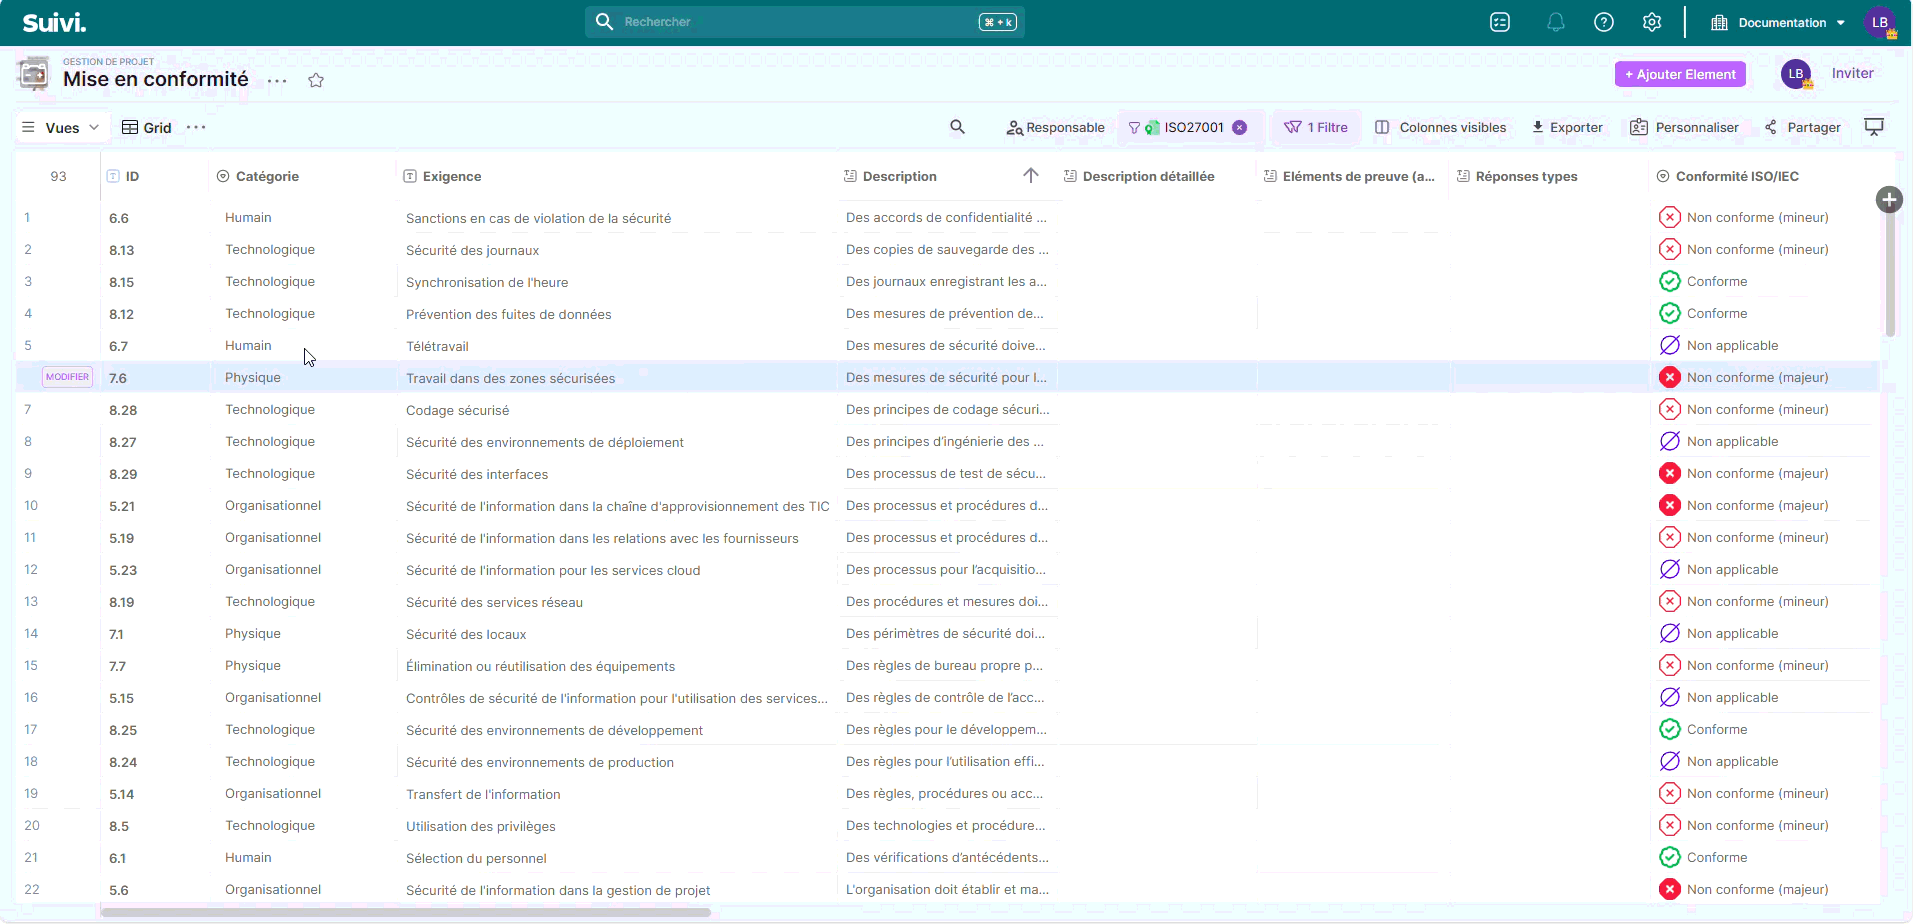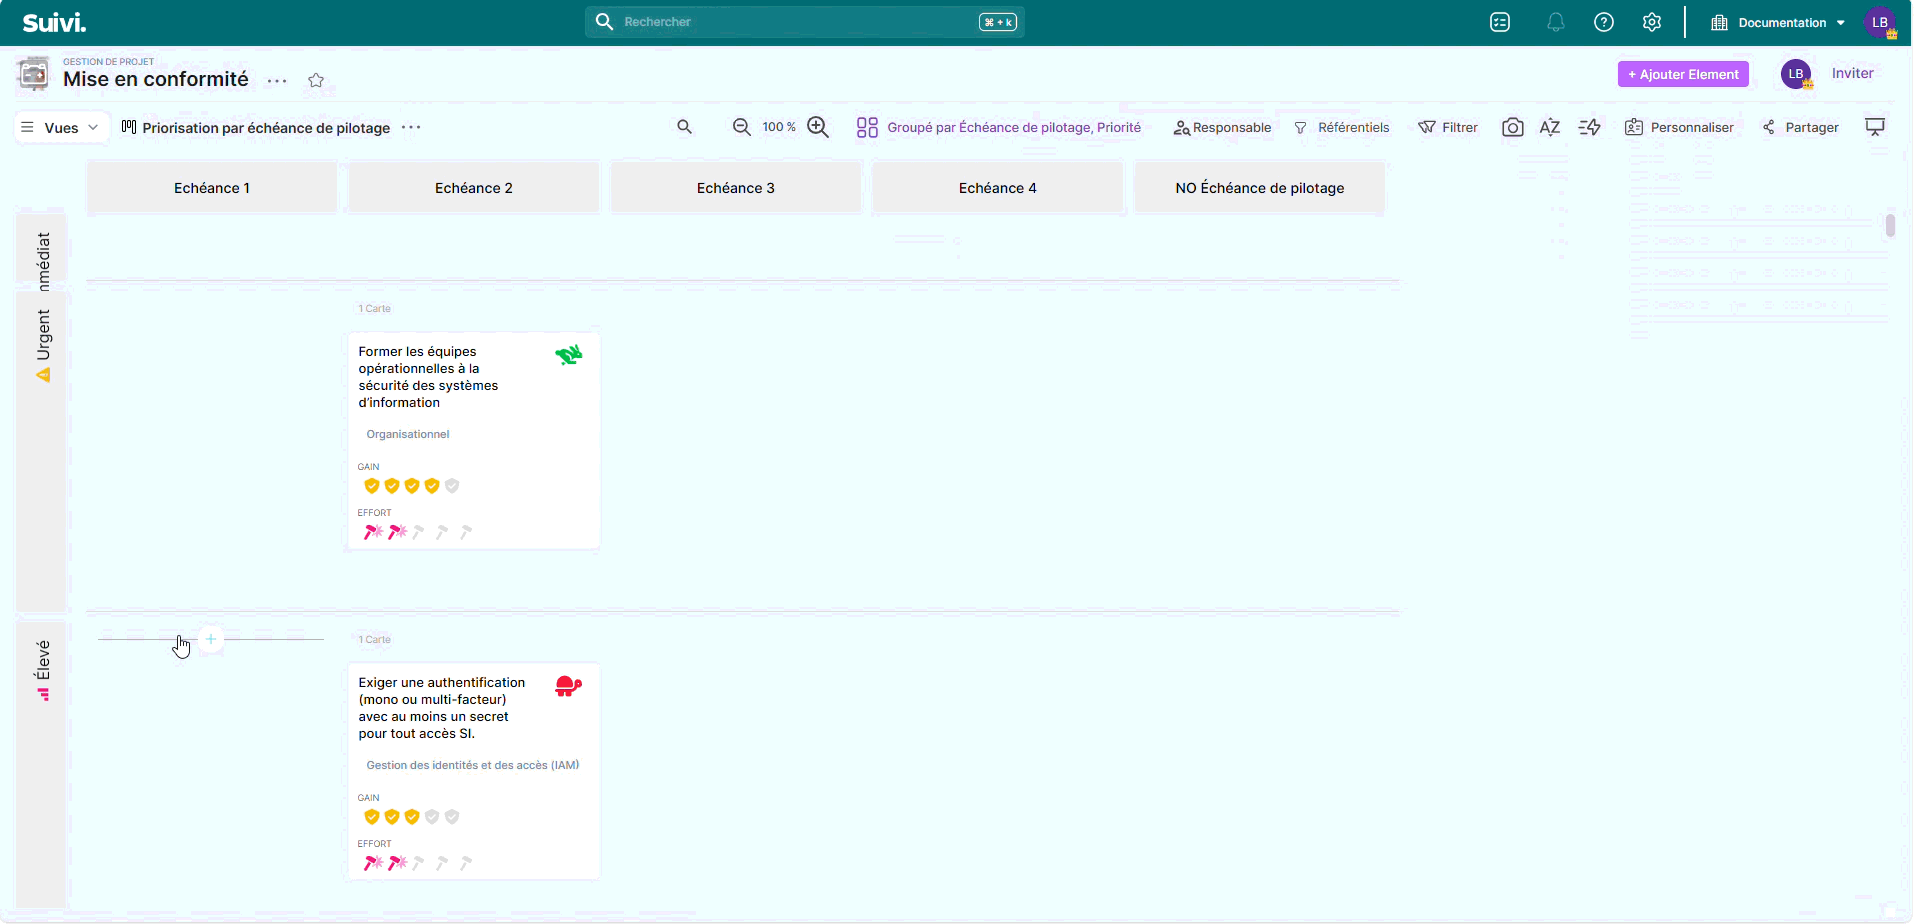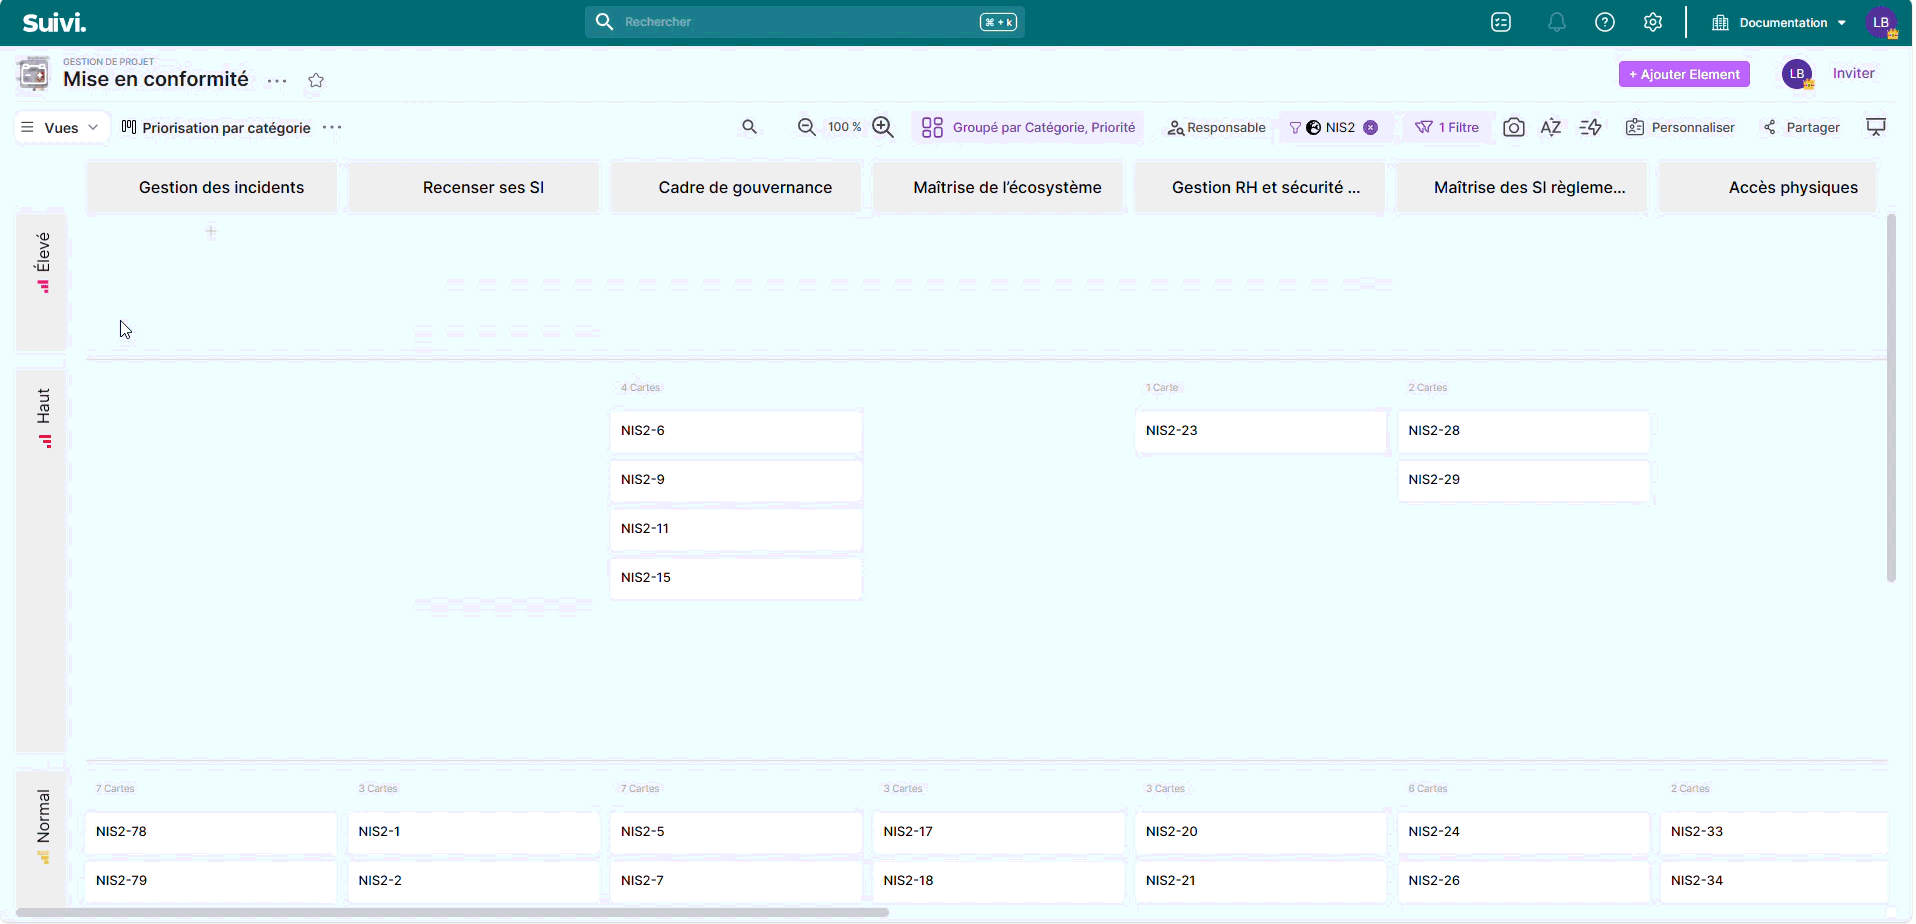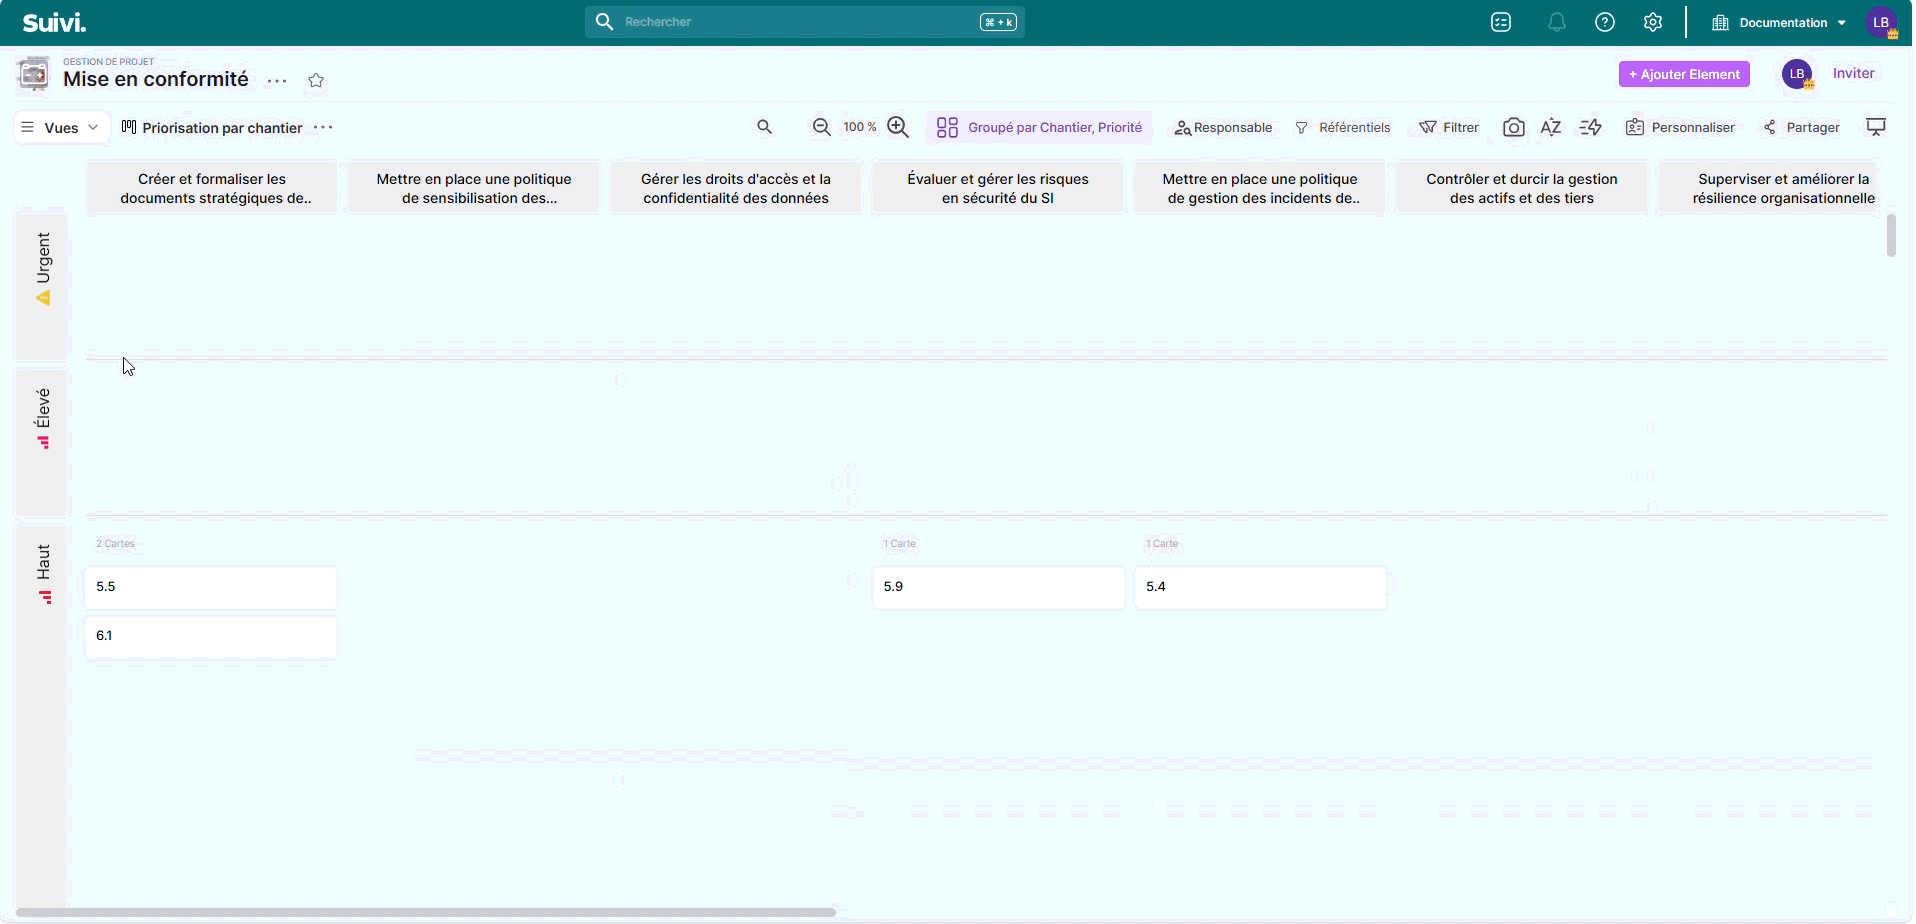
Die Ansichten zur Erstellung der Roadmap ermöglichen es dem CISO, die umzusetzenden Maßnahmen zu planen. Er erhält so einen Überblick über alle zu implementierenden Maßnahmen:
- Nach Fälligkeitsdatum (z. B. monatliches oder vierteljährliches Komitee)
- Nach Projekt, wenn es die Maßnahmen nach Themenbereich gruppiert (Sensibilisierung, Governance, Sicherung …)
Diese Ansichten ermöglichen einen vollständigen Überblick über die umzusetzenden Maßnahmen und die Planung ihrer Umsetzung über einen bestimmten Zeitraum nach einem Audit oder einer Diagnose.
Suivi des Fahrplans
Die suivi-Ansicht Roadmap ermöglicht die tägliche Verwaltung des Cybersicherheitsprojekts.Diese Ansicht ermöglicht eine lineare und zeitliche suivi des ursprünglichen Projekts.
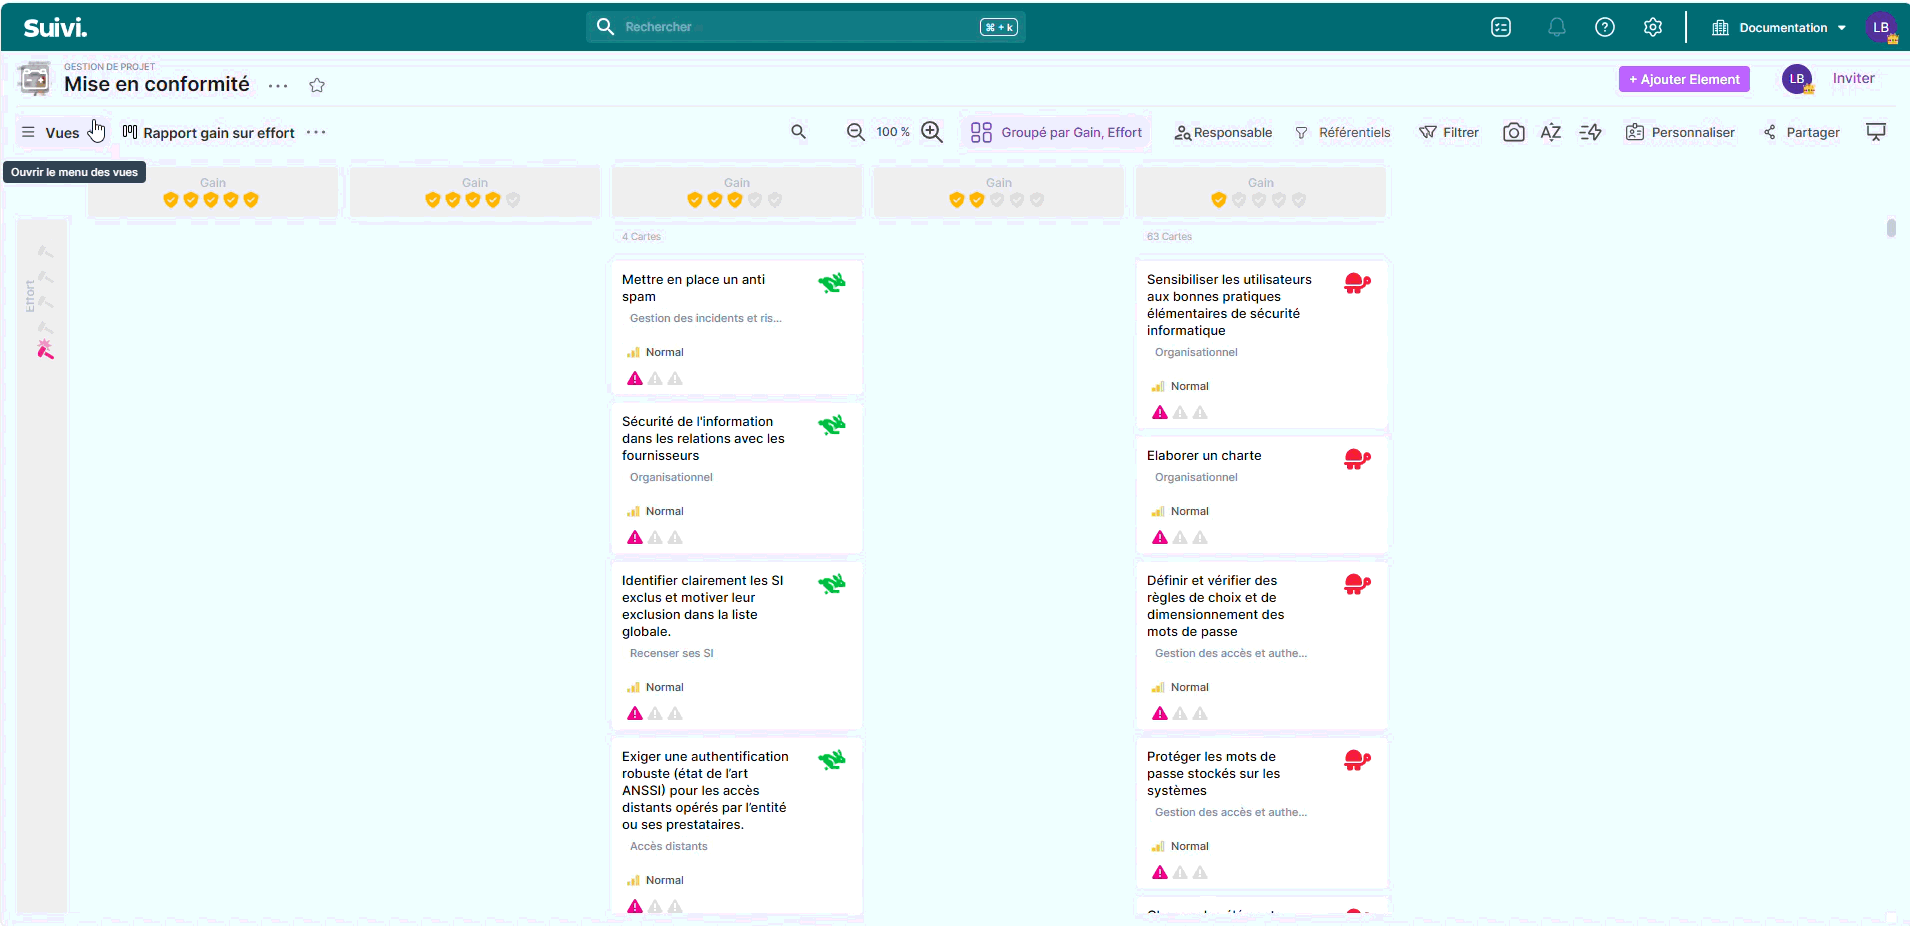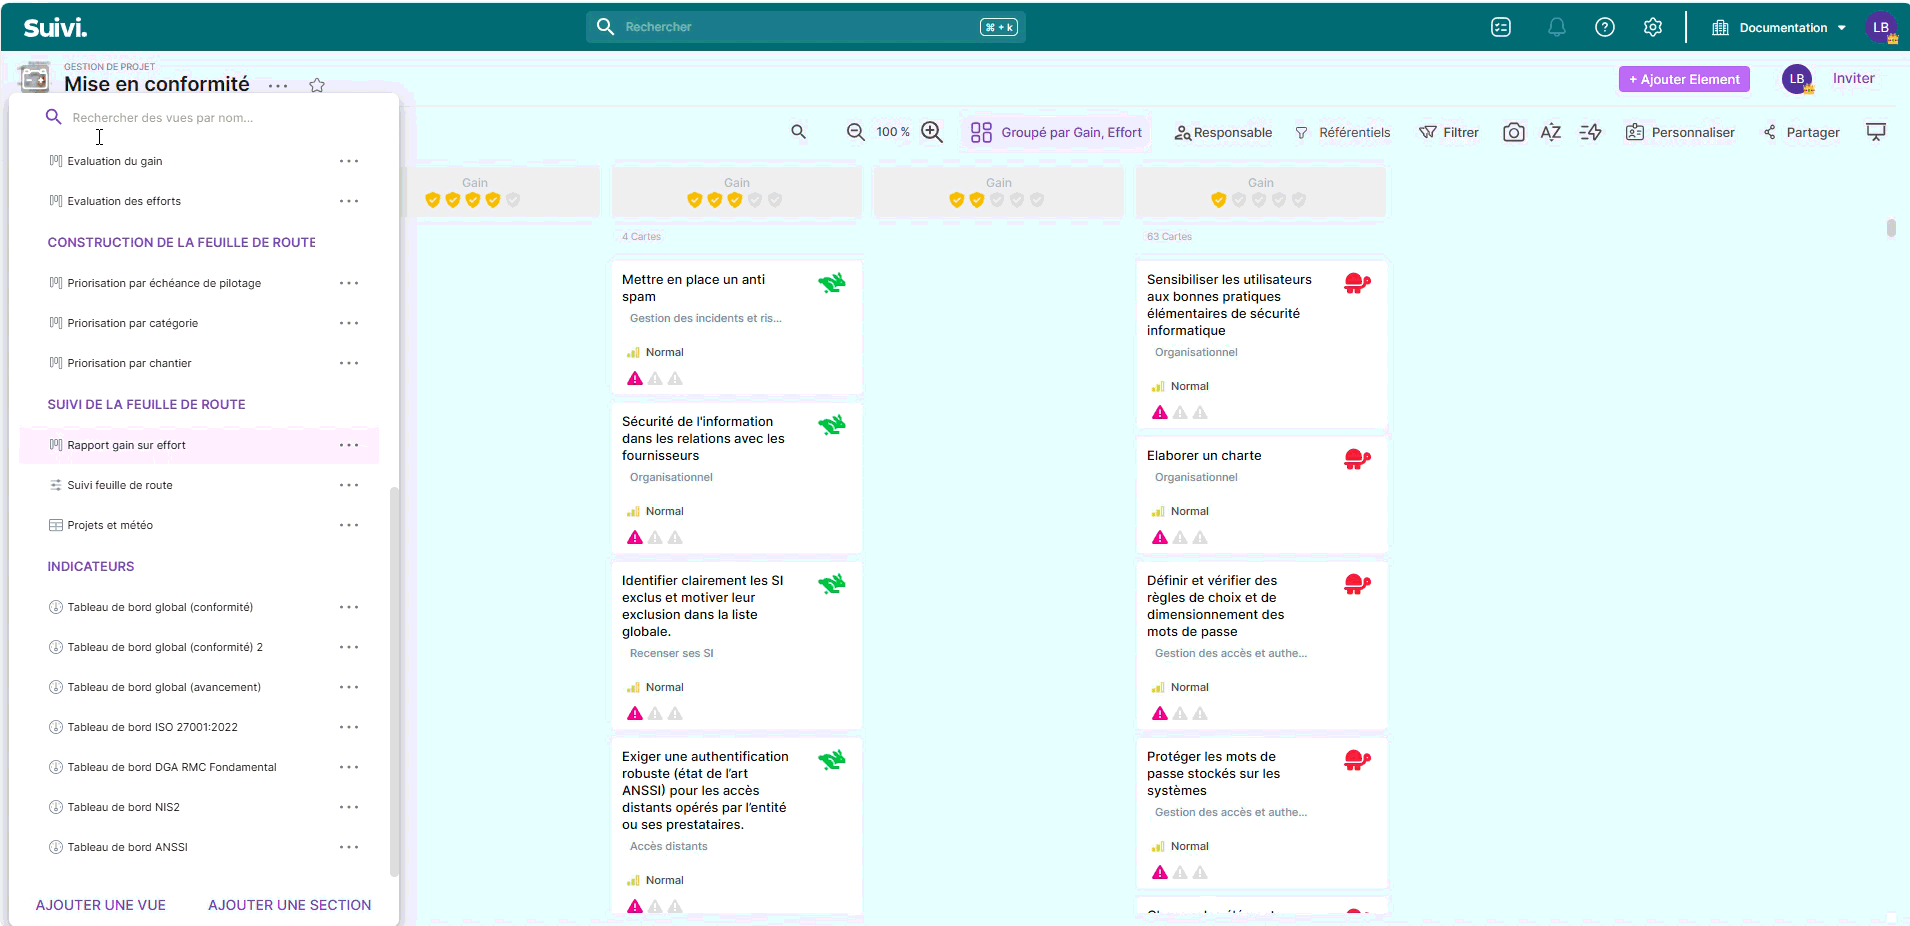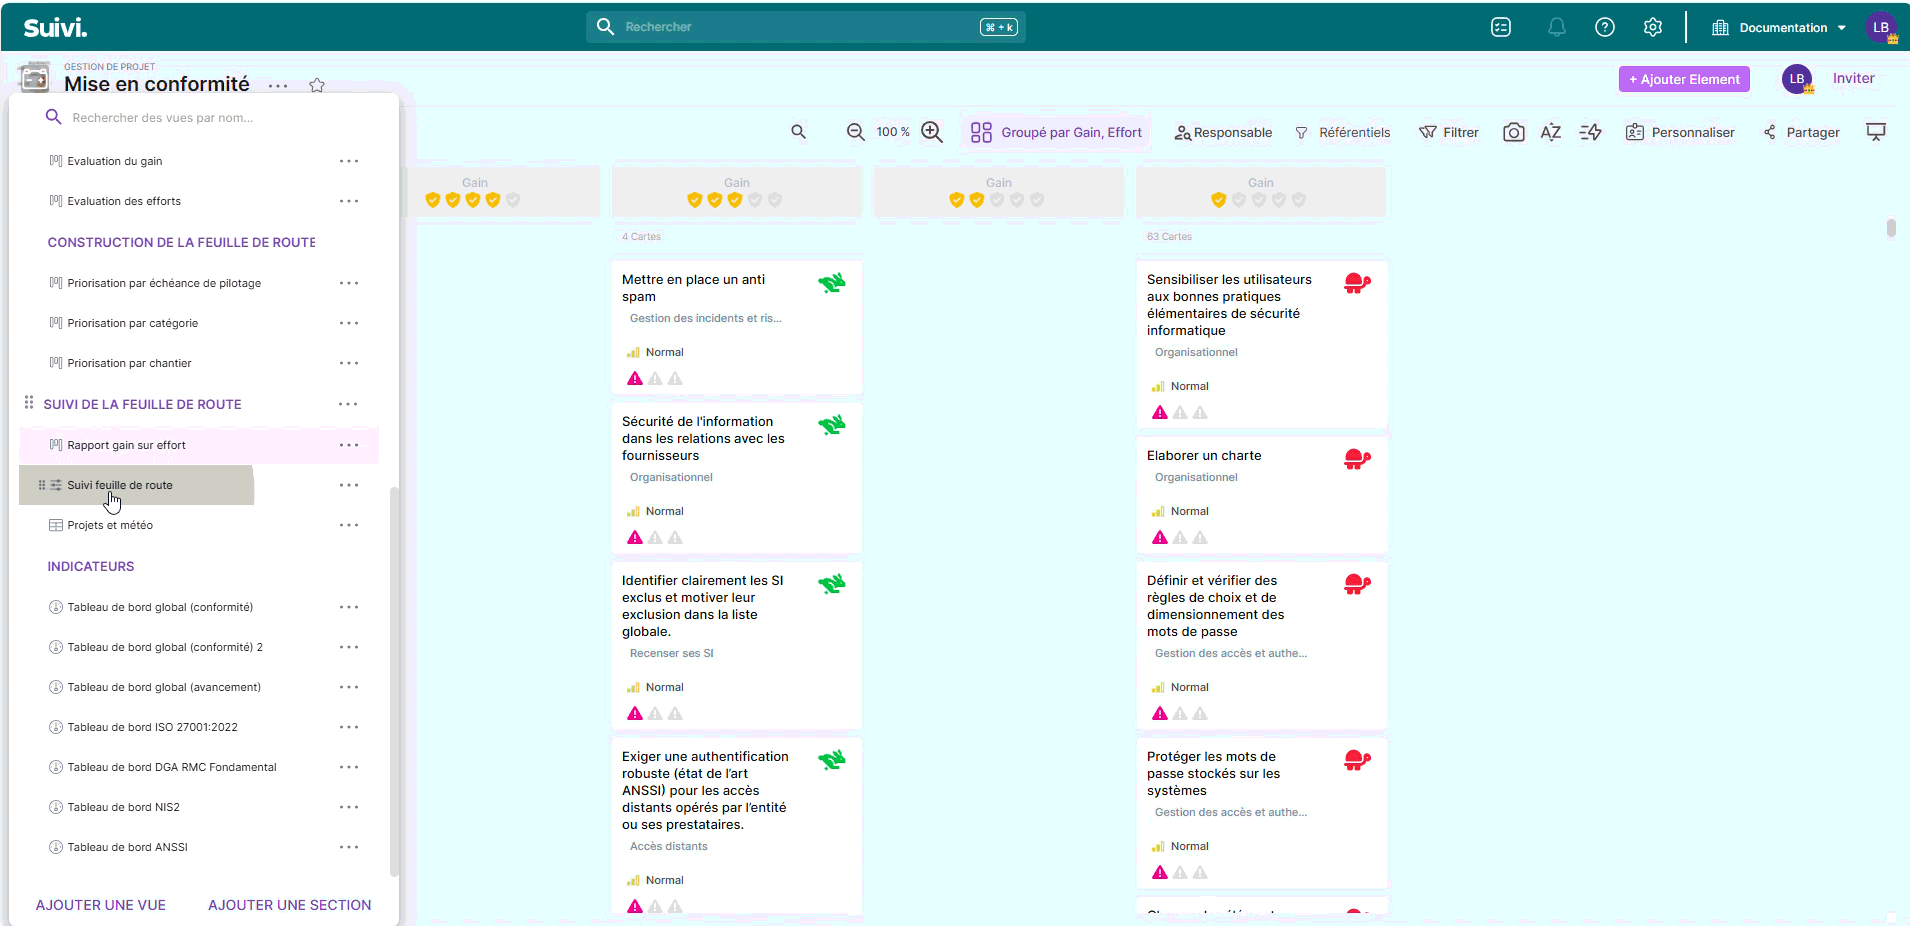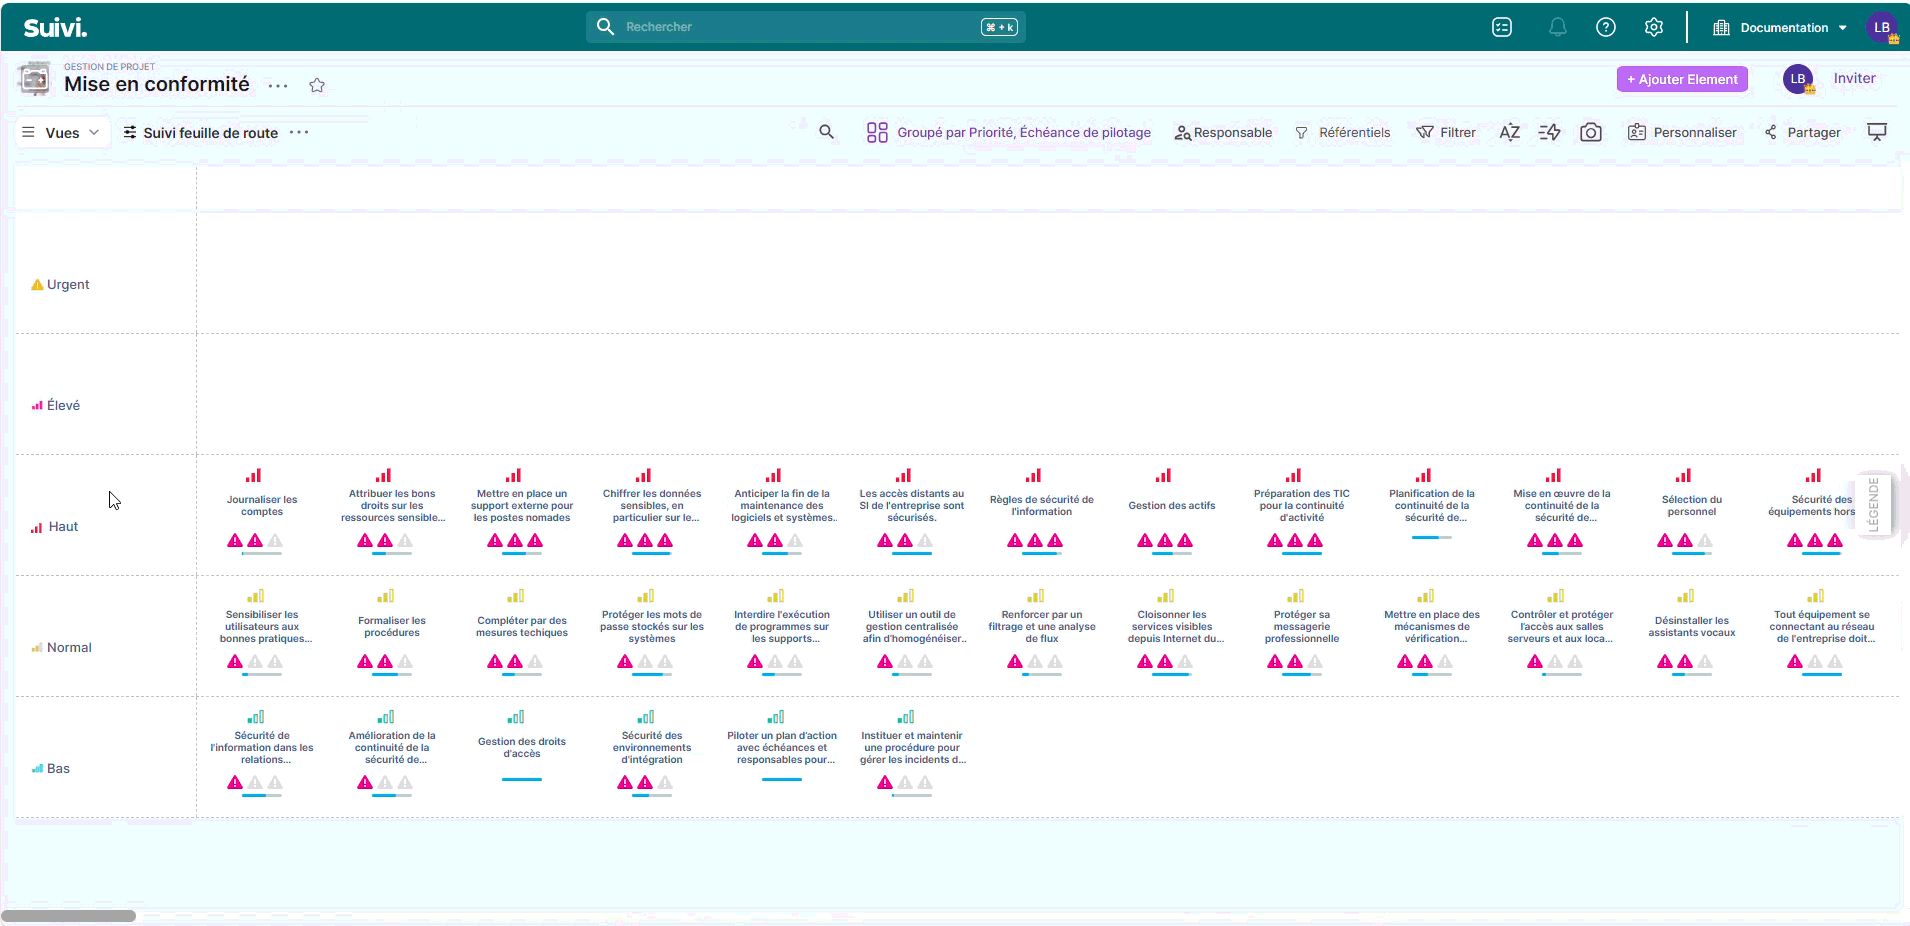
Die Interaktivität und die verfügbaren Optionen ermöglichen es, die Maßnahmen im Verlauf der Projektentwicklung entsprechend den auftretenden Einschränkungen neu zu planen und zu priorisieren.
Eine „Wetter- und Trend"-Ansicht wird ebenfalls angeboten, um einen synthetischen Überblick über den Status der Maßnahmen zu erhalten
Die Ansicht „Projekte und Wetter" ist auf die Steuerung ausgerichtet und bietet Trend- und Wetterindikatoren zur Überwachung des Gesamtstatus der Projekte.
Dashboards
Die Dashboards bieten einen zusammenfassenden und zuverlässigen Überblick über die Cyber-Sicherheitslage und die erzielten Fortschritte, ermöglichen die Bewertung des Compliance-Levels, die Antizipation strategischer Risiken und die Unterstützung von Investitions- und Priorisierungsentscheidungen im Hinblick auf eine Besprechung mit dem COMEX.Globale Dashboards
Zwei Dashboard-Ansichten (global) fassen wichtige Kennzahlen zusammen, um die Compliance und den Gesamtfortschritt der Initiativen zu verfolgen.
Dashboards nach Referenzrahmen
Diese Ansichten bieten eine detaillierte Analyse nach Norm (ISO 27001:2022, ANSSI, NIS2, DGA RMC Fondamental) und ermöglichen die Verfolgung der Compliance-Entwicklung anhand der im Zeitverlauf definierten Meilensteine.
Ergänzende Dokumente
Zwei separate Ansichten für zwei zu exportierende Berichte:- DDA (Anwendbarkeitserklärung)
- Auditbericht
Die Tabellenansichten ermöglichen einen Export nach Excel!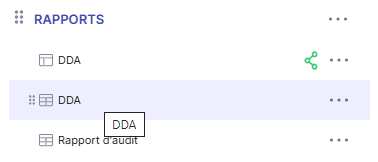
Anwendbarkeitserklärung
Die Tabellenansicht der DDA ermöglicht die Erstellung einer verwertbaren Excel-Datei für eine ISO/IEC 27001:2022-Zertifizierung. Sie generiert die Liste aller Sicherheitskontrollen aus Anhang A sowie deren Anwendbarkeit (oder Nichtanwendbarkeit) mit den entsprechenden Begründungen.
Auditbericht
Die Ansicht „Auditbericht" ermöglicht es einem Auditor, die verschiedenen Compliance- und Anwendbarkeitsanforderungen zu vervollständigen und Notizen sowie Dokumente beizufügen. Er kann auch ein Ergebnis in Form einer PPT-Präsentation für Dritte erstellen
Die Ansicht Auditbericht enthält die wesentlichen Elemente, die für die Erstellung eines Compliance-Berichts erforderlich sind.
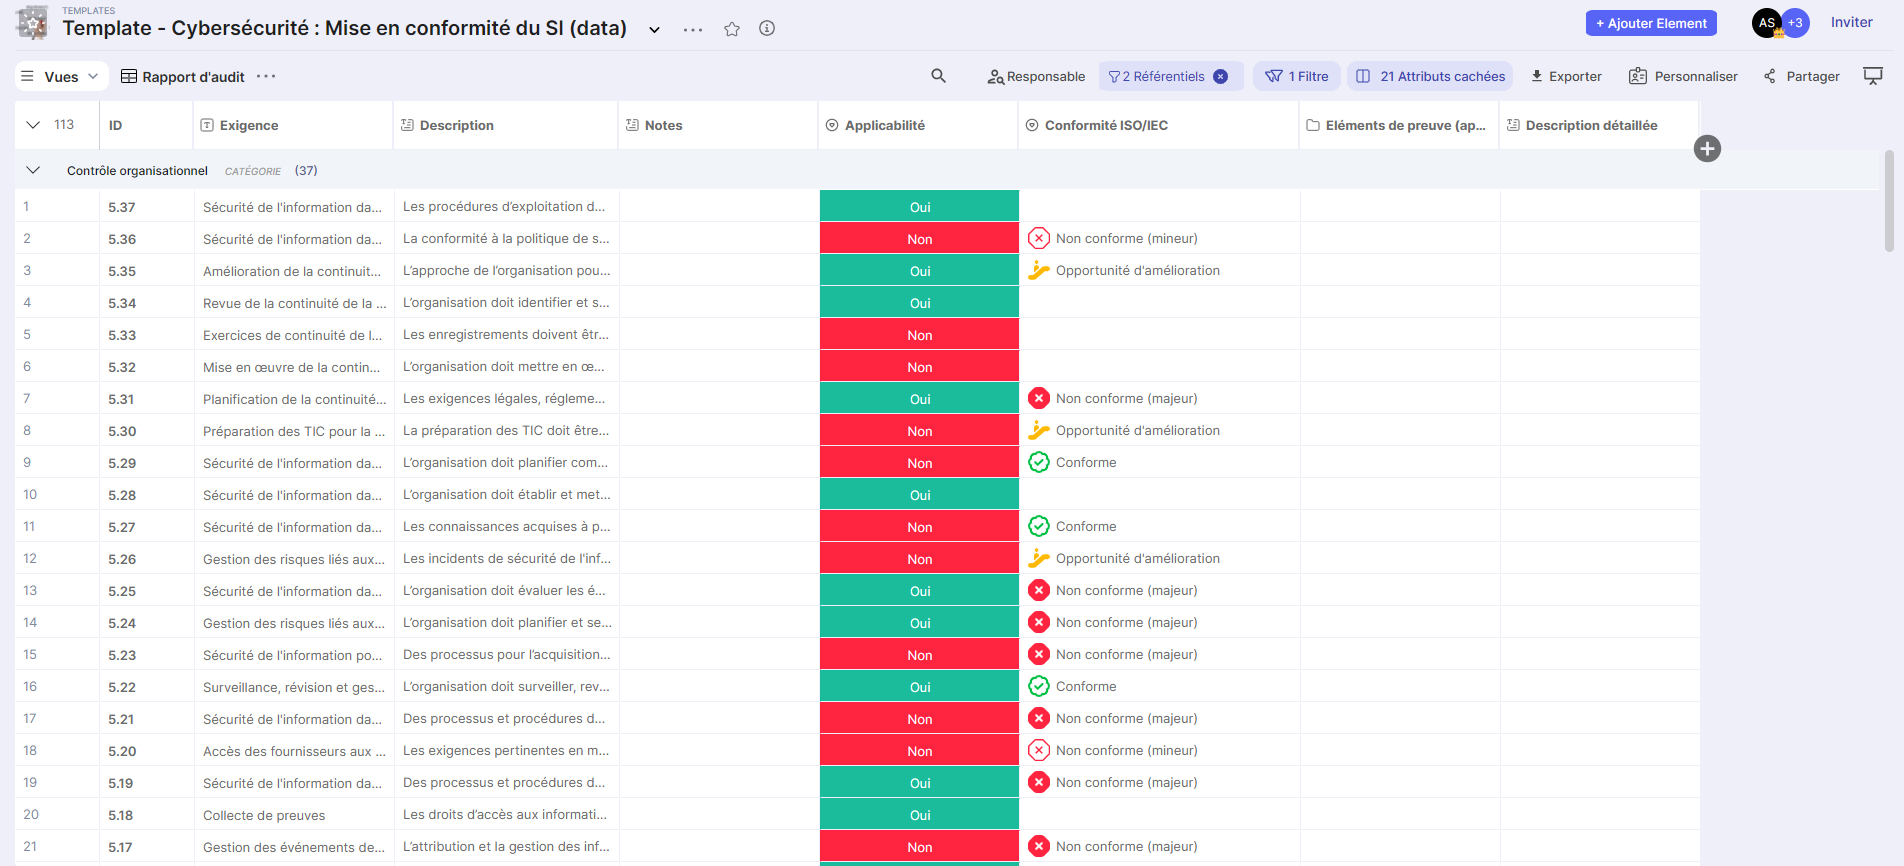
Die Felder "Notizen" können mit den verschiedenen vorhandenen Abweichungen (im Verhältnis zur Anforderung) ausgefüllt werden.
Diese Ansichten ermöglichen einen vollständigen Überblick über die umzusetzenden Maßnahmen und die Planung ihrer Durchführung über einen bestimmten Zeitraum nach einem Audit oder einer Diagnose.