El board Gestión de Vulnerabilidades ofrece una solución completa y operativa para gestionar la seguridad de su SI. Permite identificar y categorizar las vulnerabilidades internas, externas y en la nube, priorizar las acciones y realizar el seguimiento de la remediación hasta el cierre.
Descripción del modelo
El board Gestión de Vulnerabilidades permite:
- Centralizar las vulnerabilidades procedentes de escaneos, auditorías o pruebas de intrusión.
- Priorizar las correcciones según criticidad, urgencia y perímetro.
- Seguir el progreso de las remediaciones y los responsables asociados.
- Proporcionar indicadores de progreso y criticidad.
⇒ Constituye una herramienta de gestión operativa para la gestión del riesgo cibernético, destinada a CISO, Consultores técnicos, Equipos SecOps.
Principios generales
- Cada línea corresponde a una vulnerabilidad identificada.
- Las vulnerabilidades están segmentadas por
Scope: Externa, Interna, Aplicación Web.
- El suivi se basa en
Status,Gravité,Priorité,AvancementyResponsable.
- La plantilla propone vistas dedicadas a la importación, al suivi por perímetro, a la remediación y a los dashboards.
- La integración está prevista mediante API o importación CSV.
Atributos principales
| Atributo | Tipo | Descripción |
|---|---|---|
| Asunto | Texto | Nombre de la vulnerabilidad o referencia CVE |
| Categoría | Lista | Tipo de vulnerabilidad (DNS Health, Application Security, Network Security, etc.) |
| Alcance | Lista | Perímetro afectado: Externo / Interno / Cloud |
| Gravedad | Lista | Nivel de criticidad: Crítico / Mayor / Moderado / Bajo |
| Prioridad | Lista | Urgencia: Inmediato / Urgente / Elevado / Normal / Bajo |
| Estado | Lista | Estado de avance: Nuevo / En curso / A validar / Cerrado / Rechazado |
| Activo | Lista múltiple | Sistema o dominio impactado |
| Activo raíz | Lista múltiple | Dominio o perímetro principal |
| Puerto(s) | Lista | Puertos afectados |
| Descripción | Texto enriquecido | Detalles técnicos de la vulnerabilidad |
| Remediación | Texto enriquecido | Acciones correctivas recomendadas |
| Solución requerida | Lista múltiple | Herramientas o licencias necesarias |
| WAF | Lista | Estado WAF: Remediable / Fuera de perímetro / Protegido / Remediado |
| QuickWin | Lista | Corrección rápida posible |
| Avance | Porcentaje | Progreso de la remediación |
| Descubrimiento | Fecha | Fecha de identificación |
| Resolución (planificada) | Fecha | Fecha objetivo de corrección |
| Responsable | Usuario(s) | Persona(s) a cargo |
| ID | Texto | Identificador único |
| URL | Texto | Enlace asociado |
| Notas | Texto | Campo interno u oculto |
| Referencial | Lista | Fuente o marco de cumplimiento |
| Fuente de detección | Lista | Origen del descubrimiento |
| Vulnerabilidad | Texto | Denominación precisa de la falla |
| Línea de ataque | Lista | Contexto o escenario de ataque |
Vistas propuestas
| Vista | Tipo |
|---|---|
| Gestión de vulnerabilidades | Kanban |
| Remediación | Card |
| Suivi | Grid |
| Hoja de ruta | Metrolines |
| Indicadores de criticidad | Dashboard |
| Avance de las remediaciones | Dashboard |
| Asignación perímetro externo | ReportTable |
| Asignación perímetro interno | ReportTable |
| Asignación perímetro cloud | ReportTable |
| Formulario de creación | Form |
| Remediación (usuario) | ListDetail |
| Remediación (Lead Tech) | ListDetail |
| Líneas de ataque | Card |
| Líneas de ataque | Dashboard |
Inicio rápido
Crear un Board a partir de la plantilla
- En el espacio de trabajo de su elección, haga clic en "Agregar un nuevo board".
- Acceda a la sección CIBERSEGURIDAD y busque la plantilla "Gestión de vulnerabilidades".
- Para tener todas las funcionalidades de la plantilla, debe importar los datos de prueba.
Seguir el flujo de trabajo recomendado
- Identificación: Importación o creación manual de las vulnerabilidades (estado: Nuevo)
- Calificación: Asignación de la gravedad, prioridad y asignación de un responsable
- Planificación: Definición de la fecha de resolución e identificación de las soluciones requeridas
- Remediación: Cambio al estado "En curso", actualización del progreso
- Validación: Cambio a estado "A validar" una vez aplicada la corrección
- Cierre: Cambio a estado "Cerrado" después de la verificación
Buenas prácticas
- Categorización sistemática: Utilice las categorías estandarizadas para facilitar los informes
- Priorización rigurosa: Combine gravedad y criticidad del negocio para definir la prioridad
- QuickWins: Identifique y trate prioritariamente las correcciones rápidas de alto impacto
- Suivi regular: Actualice el progreso semanalmente
- Dashboards: Consulte los indicadores antes de los comités de seguridad
- Soluciones requeridas: Identifique las necesidades de licencias/herramientas para anticipar los presupuestos y equipos a movilizar
Importaciones e integraciones
El tablero admite la importación de vulnerabilidades desde:
- ImportFromAPI: Importación automatizada vía API
- ImportFromCSV : Importación desde un archivo CSV
Los mappings CSV están preconfigurados para facilitar la integración con sus herramientas de escaneo (Nessus, Qualys, etc.)
Indicadores de criticidad / explotabilidad / prioridad
Criticidad
La criticidad de una vulnerabilidad corresponde a la gravedad de su impacto potencial en el sistema de información. Generalmente se evalúa mediante estándares como el CVSS (Common Vulnerability Scoring System), que proporciona una puntuación basada en el impacto y las características técnicas, o el CWSS (Common Weakness Scoring System), que permite analizar con mayor detalle las debilidades del software.
Explotabilidad
La explotabilidad mide la probabilidad de que una vulnerabilidad sea efectivamente explotada en un contexto real. Se basa especialmente en indicadores como el EPSS (Exploit Prediction Scoring System), que estima la probabilidad de explotación en el tiempo, y catálogos como el KEV (Known Exploited Vulnerabilities) de la CISA, que registran las vulnerabilidades conocidas por ser explotadas activamente.
Prioridad
La priorización de las vulnerabilidades se define combinando su criticidad y su explotabilidad. Una vulnerabilidad crítica y altamente explotable será tratada con prioridad, mientras que una vulnerabilidad menos crítica o poco probable de explotar podrá planificarse en un ciclo de remediación posterior. Este enfoque permite optimizar la asignación de recursos y reducir eficazmente los riesgos.
Usos específicos
Sección "Gestión de vulnerabilidades"
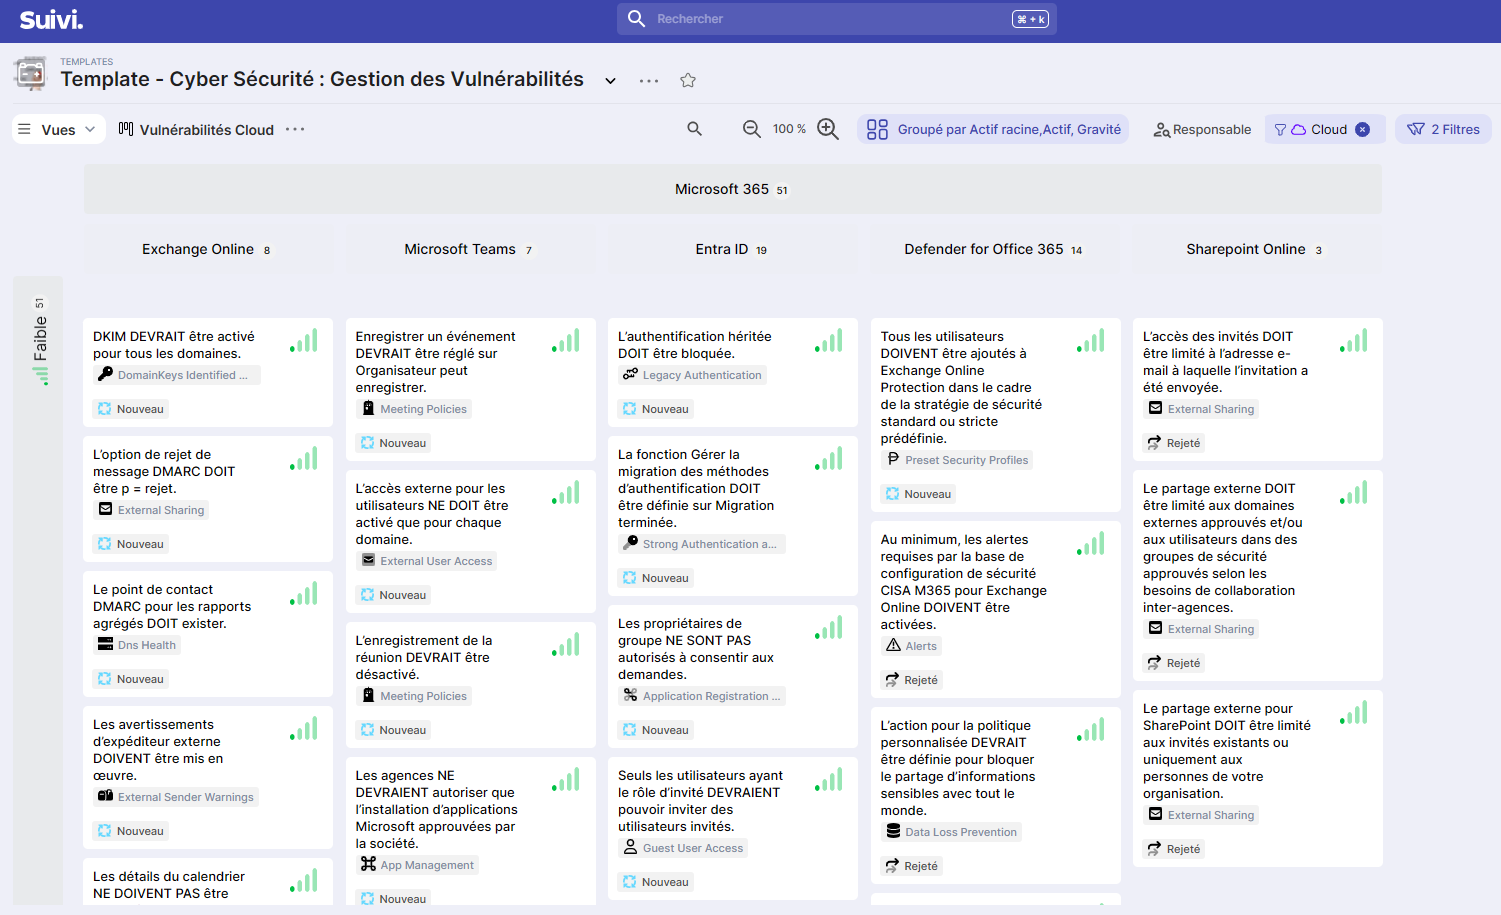
Vista Kanban por perímetro:
- Vulnerabilidades externas: Visualización de las fallas expuestas en Internet
- Vulnerabilidades internas: Visualización de las fallas de la red interna
- Vulnerabilidades de aplicación web: Visualización de las fallas en los servicios en la nube (M365, Azure, etc.)
Cada vista filtra automáticamente por alcance y organiza las tarjetas por gravedad y activo.
Sección "Remediación"
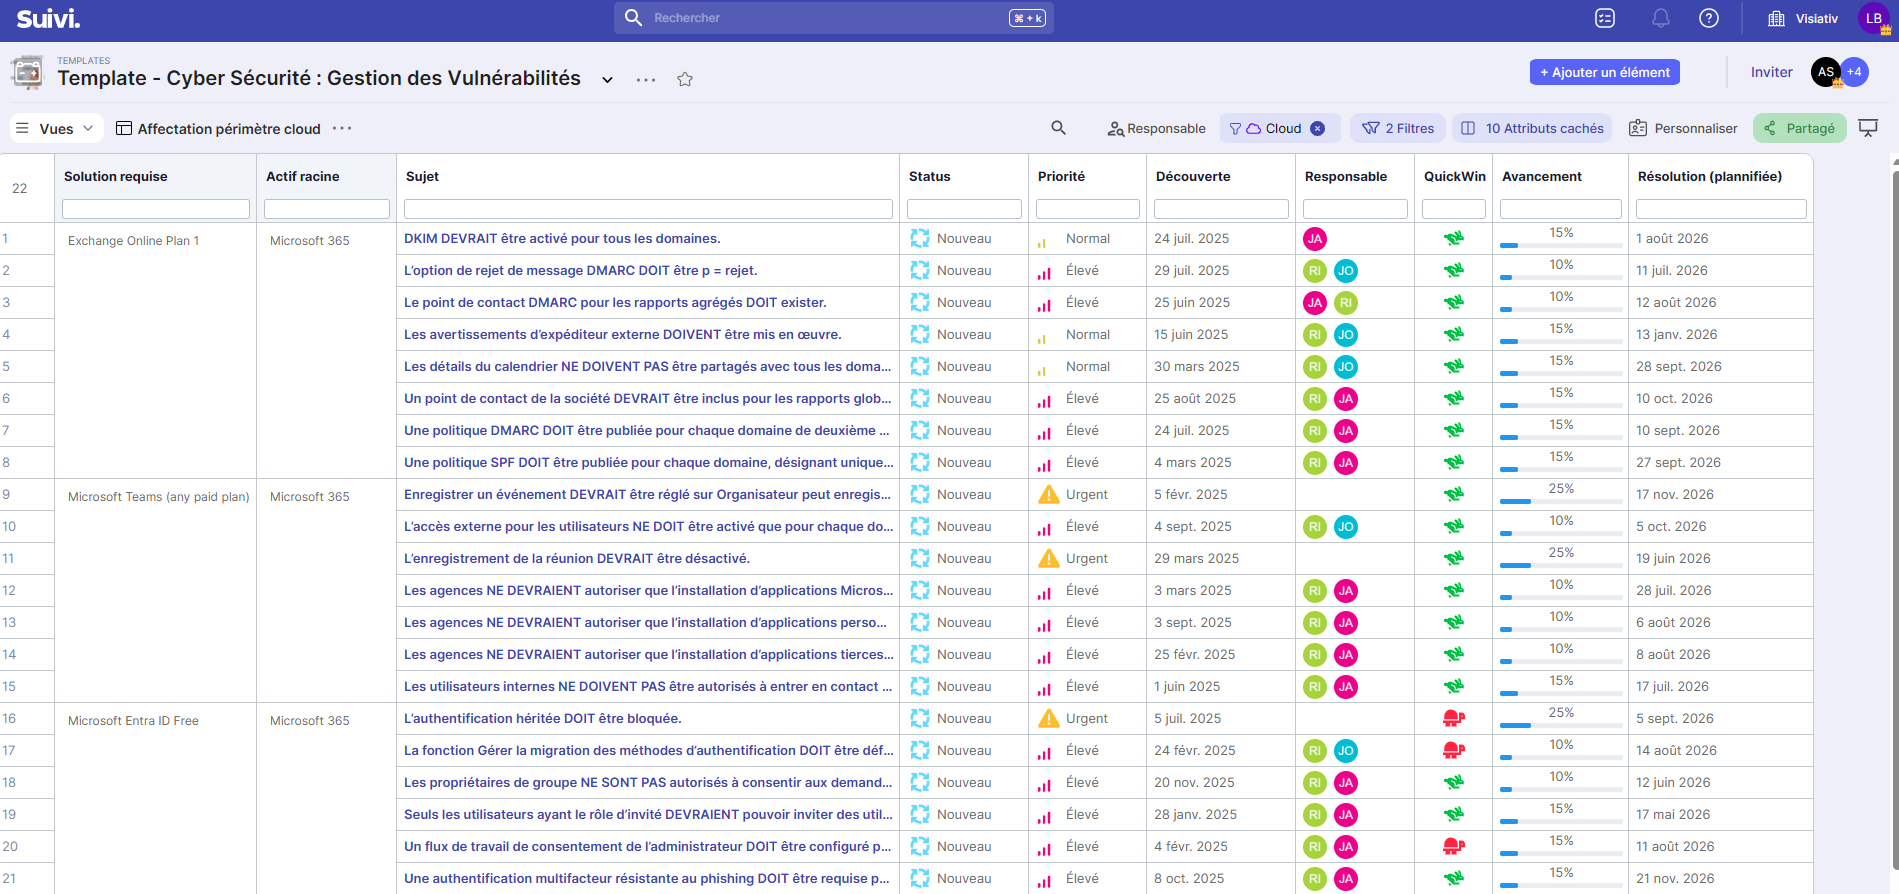
Vistas de asignación por perímetro (Externo / Interno / Nube).
Estas vistas permiten gestionar la asignación de vulnerabilidades en proceso de tratamiento. El suivi de las remediaciones está agrupado por responsable y solución requerida.
Sección "Suivi"
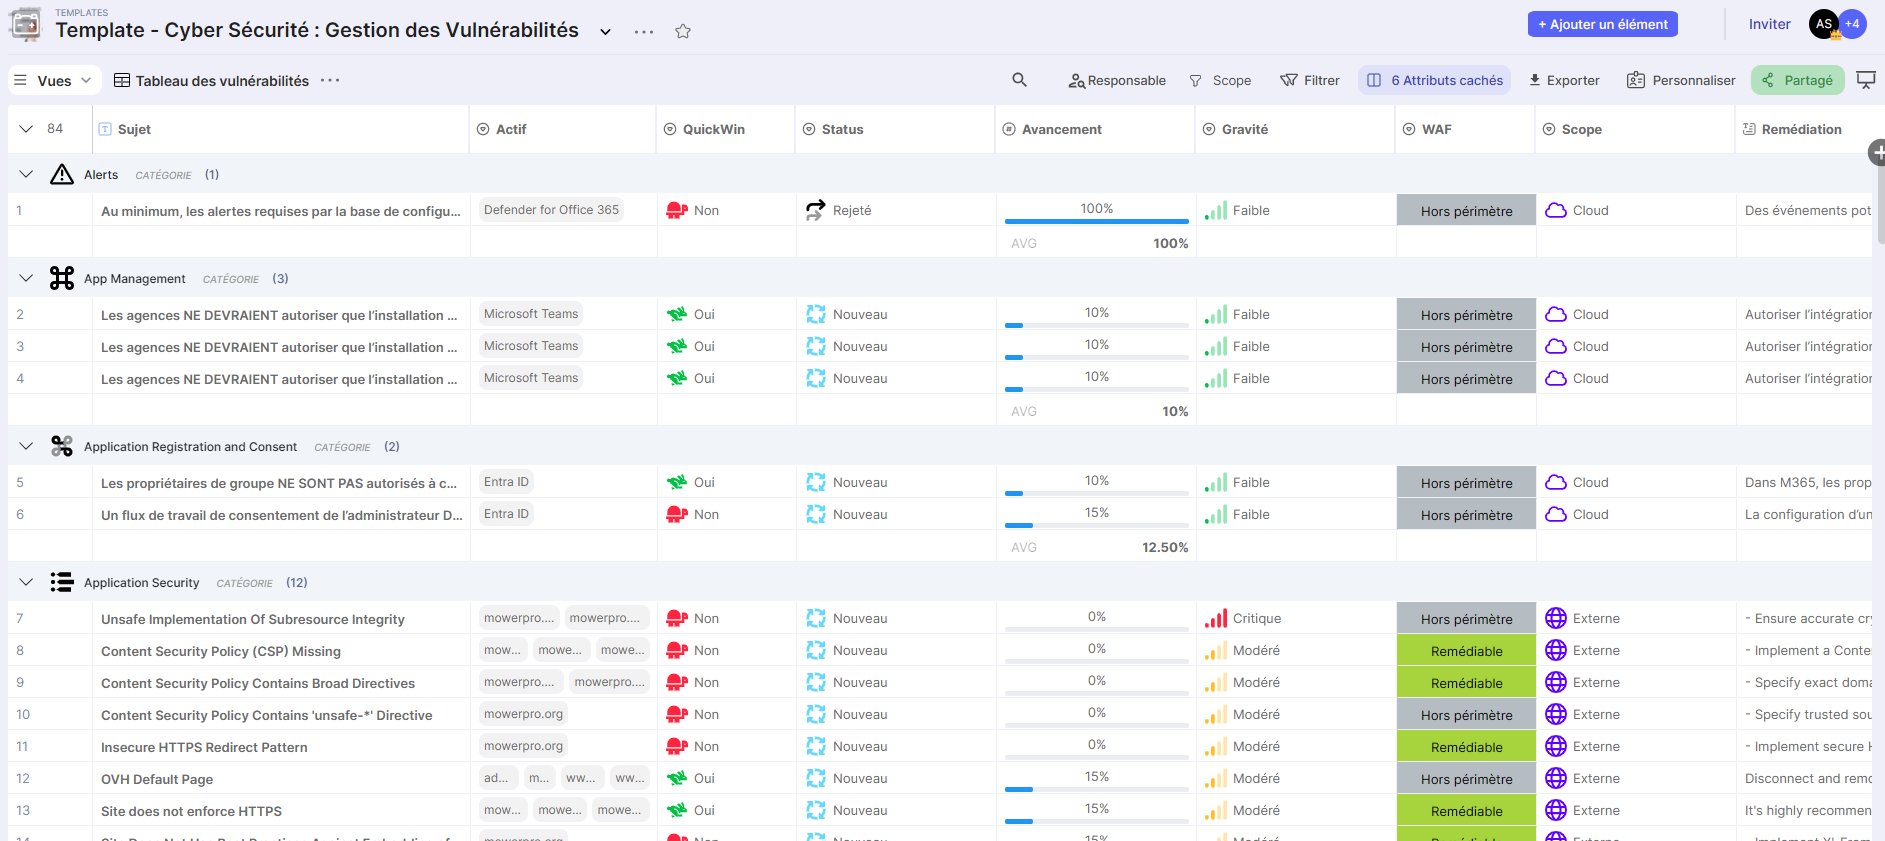
Vista Tabla de vulnerabilidades: Vista estructurada que muestra el conjunto de vulnerabilidades con filtros avanzados. Ideal para la captura y actualización diaria.
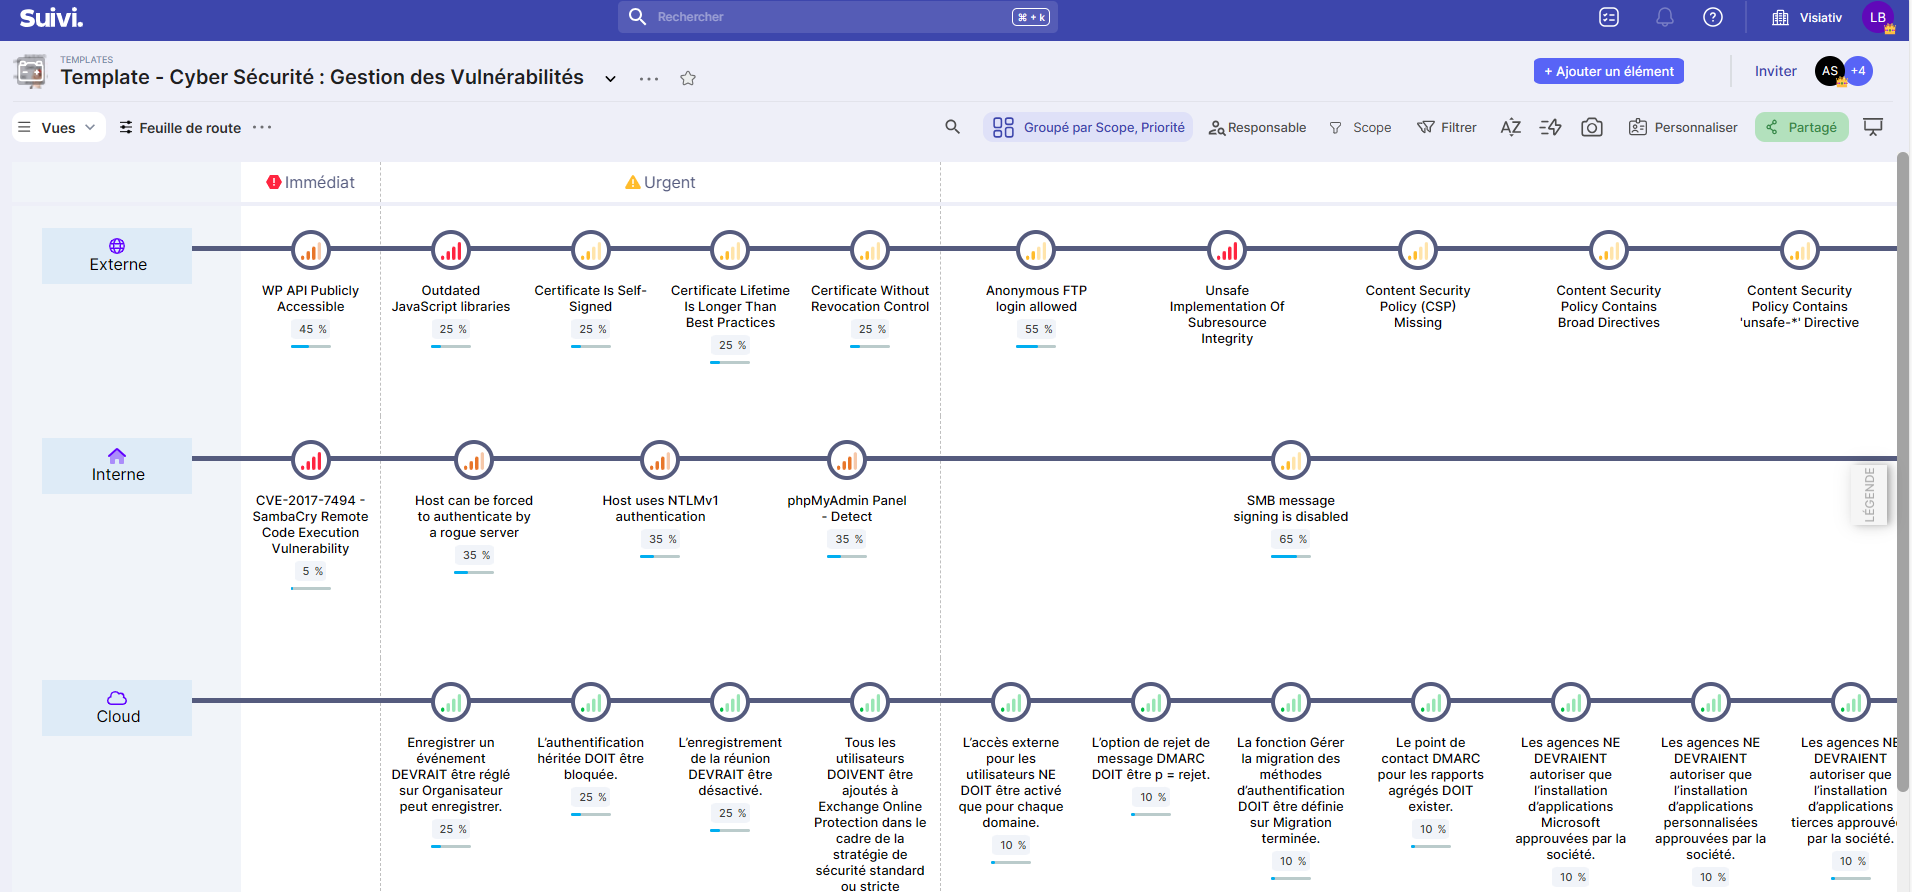
Vista Hoja de ruta: Vista de línea de tiempo que muestra las remediaciones planificadas en el tiempo, organizada por prioridad y solución requerida.
Sección "Indicadores"
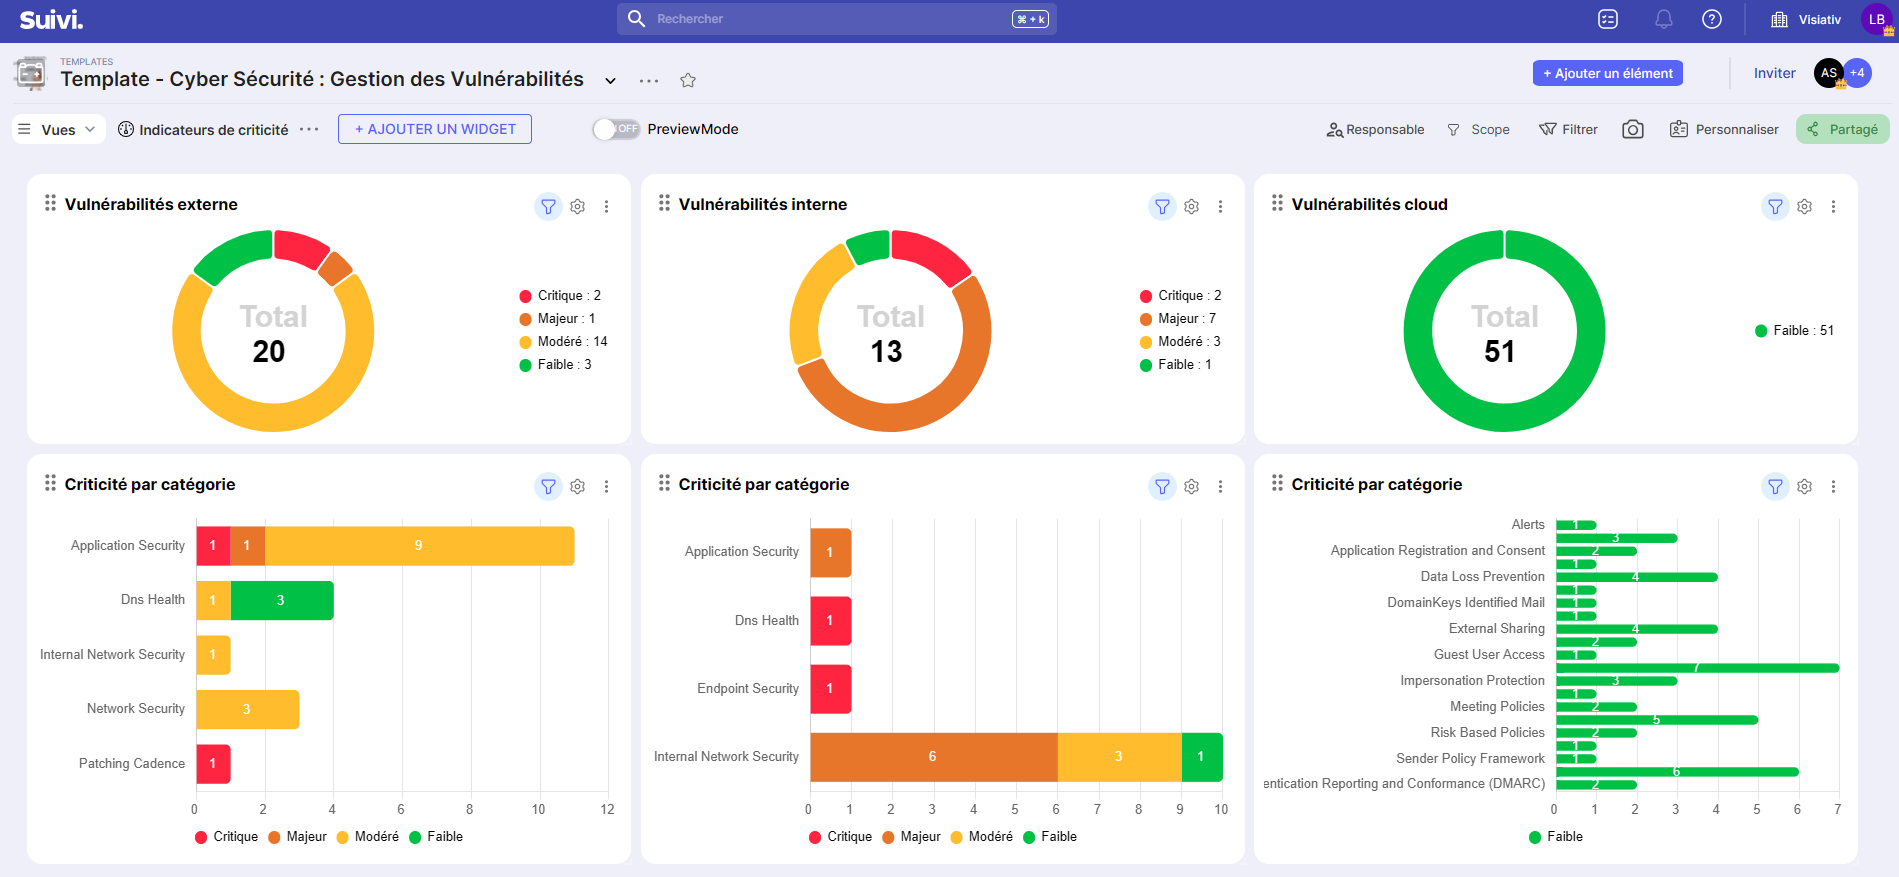
Panel de Indicadores de criticidad: Widgets que muestran:
- Distribución por gravedad (Externo, Interno, Nube)
- Criticidad por categoría de vulnerabilidad
- Contadores por perímetro
Dashboard Avance de las remediaciones: Widgets que muestran:
- Vulnerabilidades por estado y perímetro
- Avance promedio por categoría
- Remediaciones planificadas (cronograma)
- Distribución por responsable