La plantilla Cumplimiento normativo (categoría Ciberseguridad) le permite gestionar su cumplimiento según varios marcos de referencia (ISO/IEC 27001:2022, NIS2, ANSSI, DGA RMC Fundamental) evaluando cada requisito, adjuntando las evidencias y priorizando las remediaciones (beneficio/esfuerzo/riesgo).
Descripción del modelo
- Centralizar los requisitos provenientes de marcos de referencia de ciberseguridad en un solo tablero.
- Hacer seguimiento del estado de cumplimiento (conforme / no conforme / no aplicable) y del avance del tratamiento.
- Capitalizar los elementos de prueba esperados y las pruebas aportadas (documentos, capturas, políticas, procedimientos…).
- Ayudar a la priorización (ganancia, esfuerzo, riesgo, quickwin, ratio) y al seguimiento mediante cuadros de mando y vistas dedicadas.
Marcos de referencia cubiertos
La plantilla está precargada con 273 requisitos distribuidos en 4 marcos de referencia:
- ISO27001: 113 requisitos (20 cláusulas y 93 medidas del anexo A)
- NIS2: 94 requisitos
- ANSSI: 65 medidas
- DGA (RMC Fondamental): 21 requisitos
Cada línea tiene un ID y una etiqueta Referenciales para filtrar/gestionar por marco.
Lista de atributos
| Atributo | Tipo | Descripción / uso |
|---|---|---|
| ID | Texto | Identificador único del requisito (ej.: ANSSI-1, 8.14, NIS2-55…). |
| Requisito | Texto | Formulación breve del requisito / cláusula. |
| Descripción | Texto enriquecido | Contexto / explicación del requisito (a menudo prellenado). |
| Descripción detallada | Texto enriquecido | Detalles complementarios (a menudo prellenados según el marco de referencia). |
| Marcos de referencia | Etiqueta (multi) | ISO27001, NIS2, ANSSI, DGA. |
| Categoría | Etiqueta | Ámbito del requisito (ej.: organizacional, IAM, incidentes, datos…). |
| Proyecto | Etiqueta | Agrupación de "workstreams" de remediación (ej.: sensibilización, gestión de incidentes, actualizaciones, endurecimiento…). |
| Aplicabilidad | Etiqueta | Sí / No |
| Conformidad | Etiqueta | Estado: Conforme / No conforme. Estado enriquecido: No conforme (menor) / No conforme (mayor) / Oportunidad de mejora / Punto fuerte / Punto sensible. |
| Avance | Número | Progreso (a menudo utilizado en %). |
| Responsable | Usuario (multi) | Uno o varios propietarios del requisito / acción de cumplimiento. |
| Actualización | Fecha | Fecha de última actualización (suivi). |
| Fecha límite de conformidad | Fecha | Fecha prevista de tratamiento. |
| Elementos de prueba (esperados) | Texto enriquecido | Pruebas esperadas (a menudo prellenadas). |
| Elementos de prueba (aportados) | Archivos (multi) | Sus pruebas reales: documentos, exportaciones, capturas, procedimientos… |
| Respuestas tipo | Texto enriquecido | Ayuda al posicionamiento (especialmente en DGA): ejemplos / niveles de respuesta. |
| Notas | Texto enriquecido | Comentarios de auditoría, decisiones, elementos de contexto, arbitrajes. |
| Ganancia | Número | Valor / beneficio esperado del cumplimiento (a definir en su organización). |
| Esfuerzo | Número | Carga estimada. |
| Riesgo | Número (0–3) | Nivel de riesgo (puntuación). |
| Ratio Ganancia Esfuerzo | Número | Indicador rápido para arbitrar. |
| Quickwin | Etiqueta | Marcador "quick win" (según su convención). |
| Prioridad | Etiqueta | Inmediato / Urgente / Elevado / Alto / Normal / Bajo. |
| Tiempo | Etiqueta (iconos) | Indicador visual (☀️ ⛅ ☁️ 🌧️ ⛈️). |
| Tendencia | Etiqueta (iconos) | Indicador de evolución (↗ / → / ↘). |
Vistas propuestas
- Formulario (ListDetail): Permite la captura / revisión de un requisito en modo "ficha".
- Vistas de evaluación / puntuación (Card) :
- Evaluación de la ganancia, los esfuerzos, los riesgos, relación ganancia/esfuerzo para cada medida
- Vistas de priorización (Card) :
- Presentación de las medidas por categoría, por proyecto, por plazo de seguimiento
- Proyectos y estado (Grid) : lectura más orientada a "seguimiento" con estado/tendencia.
- Suivi (Grid): vista de tabla para filtrar, actualizar y realizar seguimiento diario.
- Suivi hoja de ruta (Metrolines): vista "roadmap" para estructurar y comunicar el plan de cumplimiento normativo.
- Paneles de control globales (Dashboard):
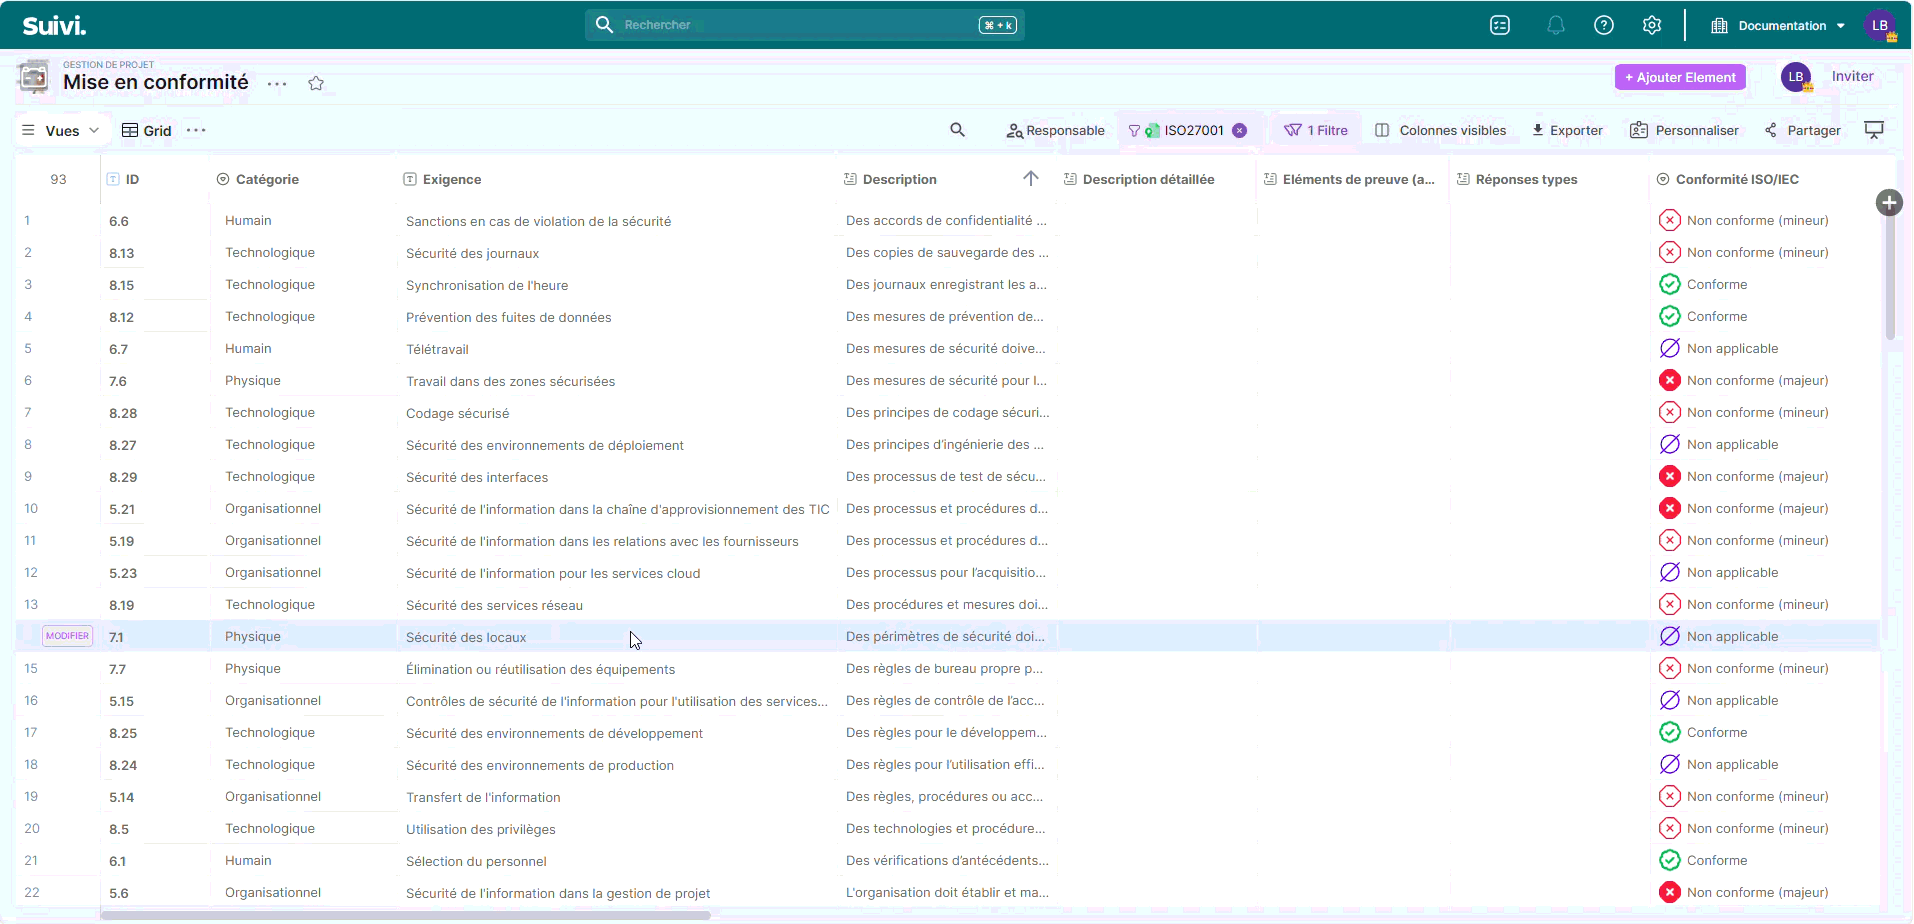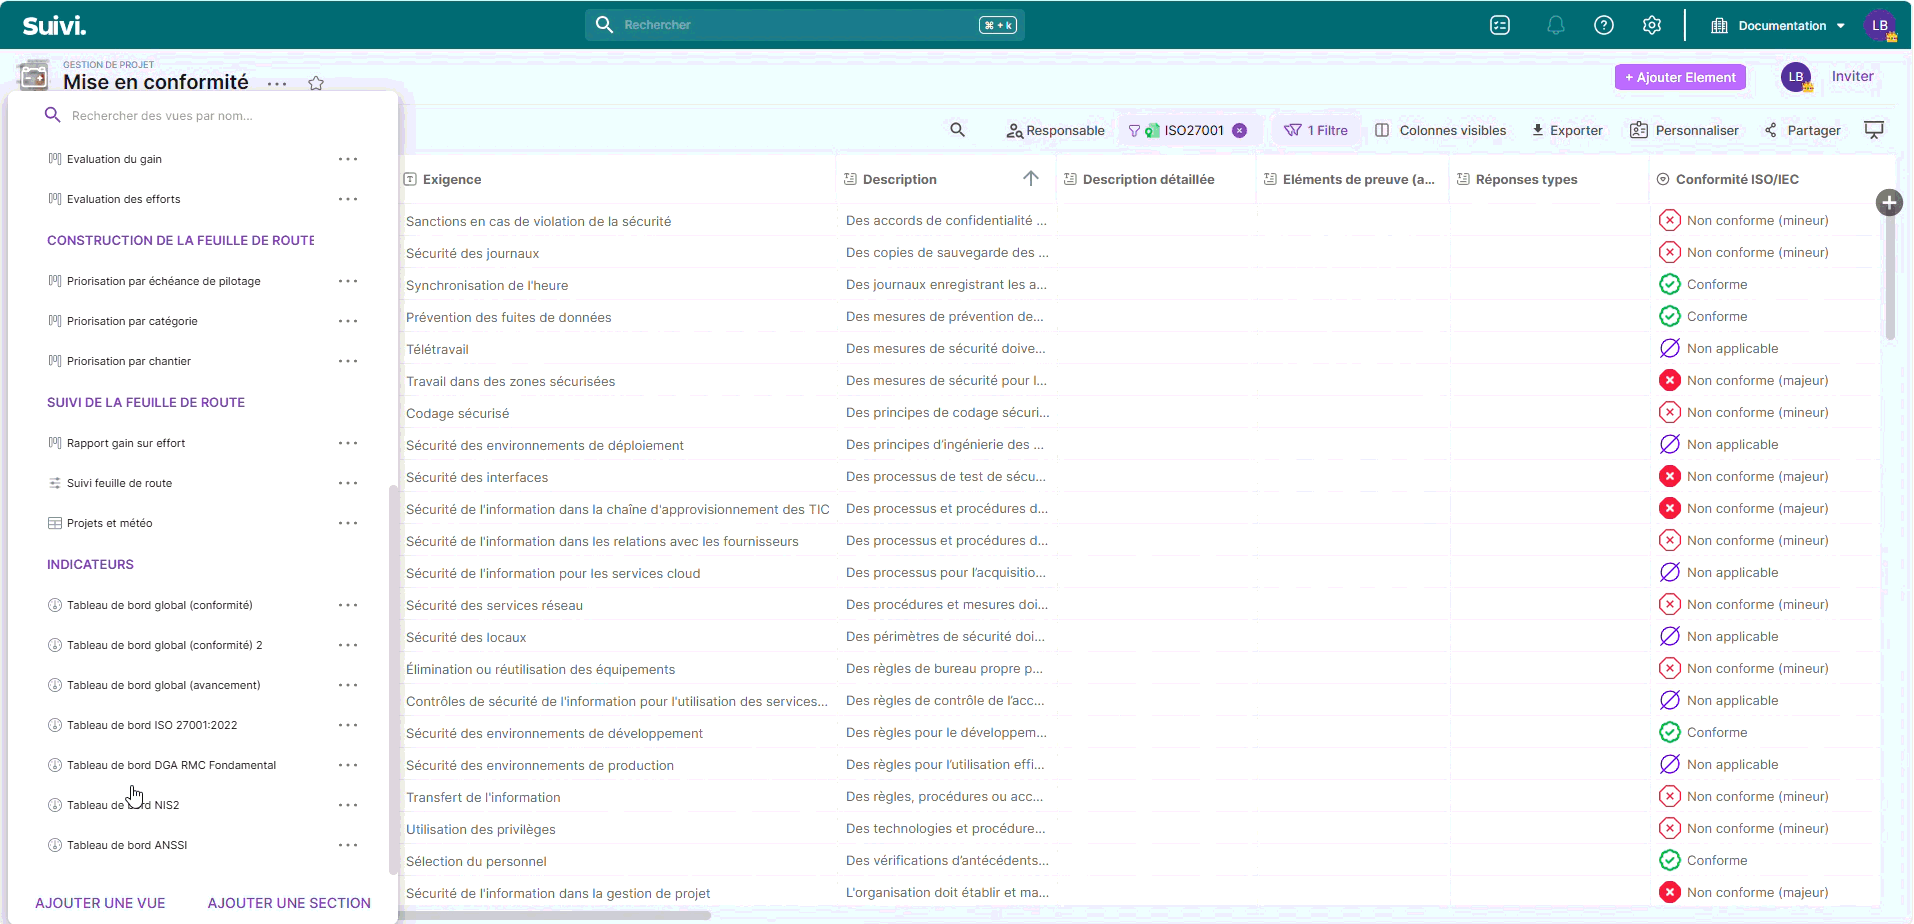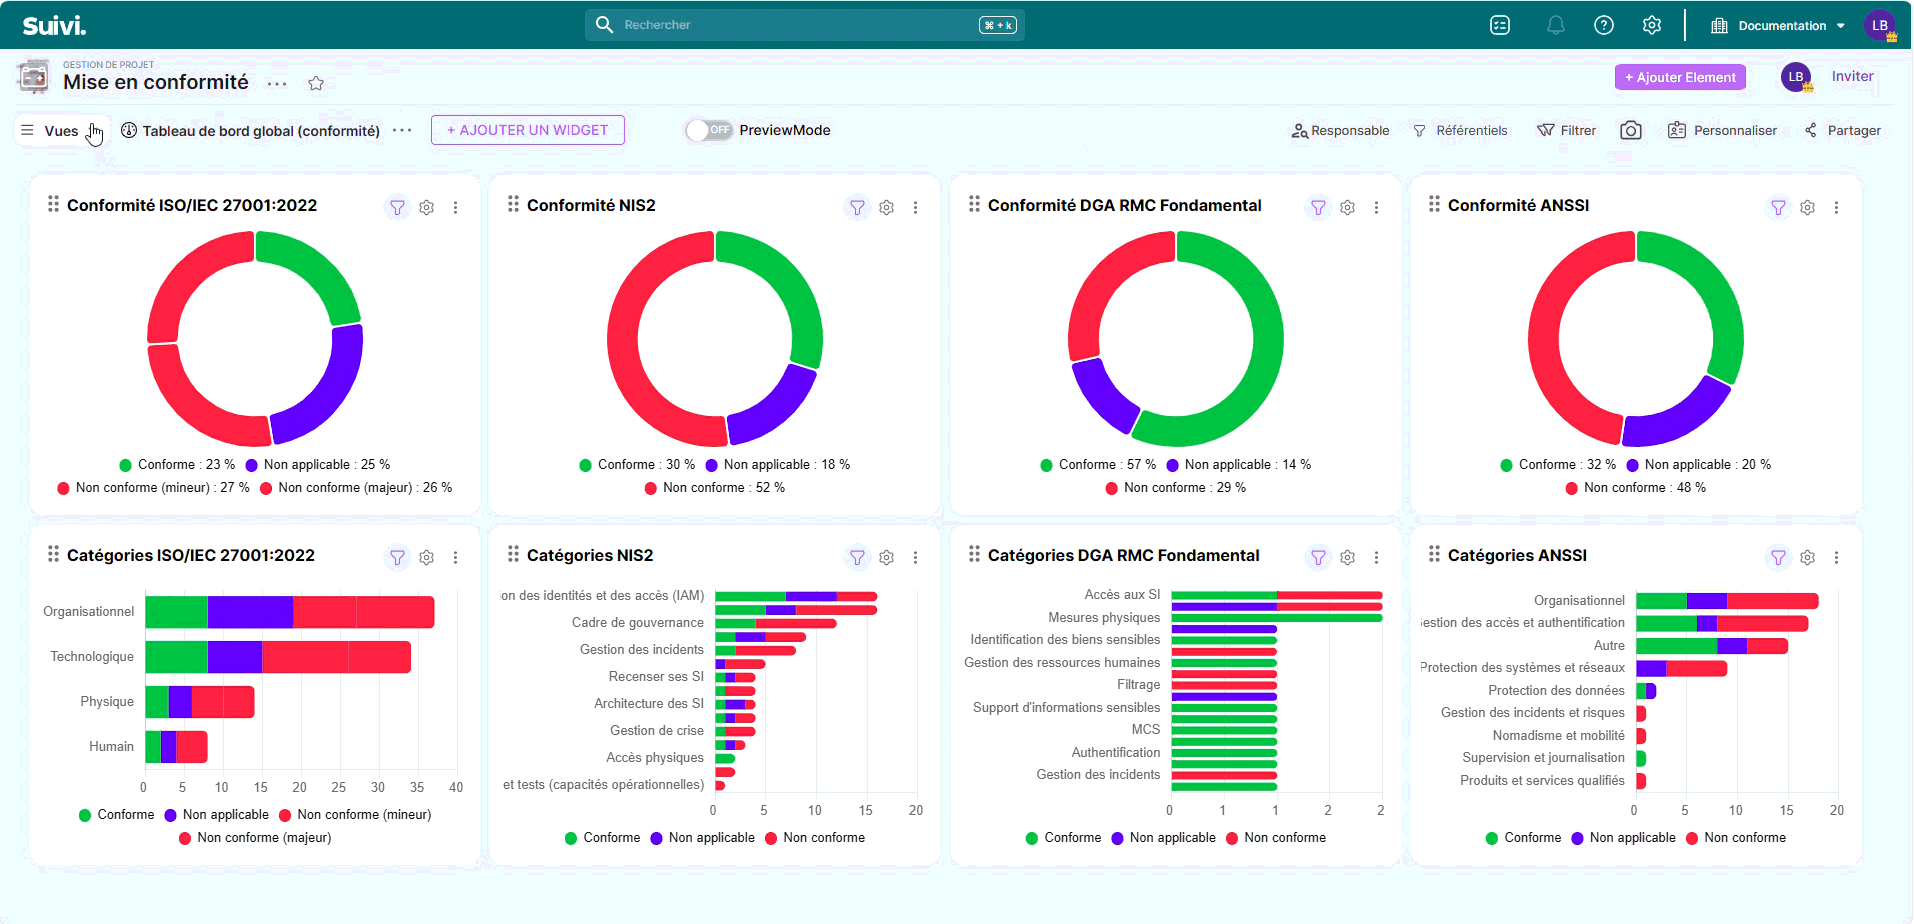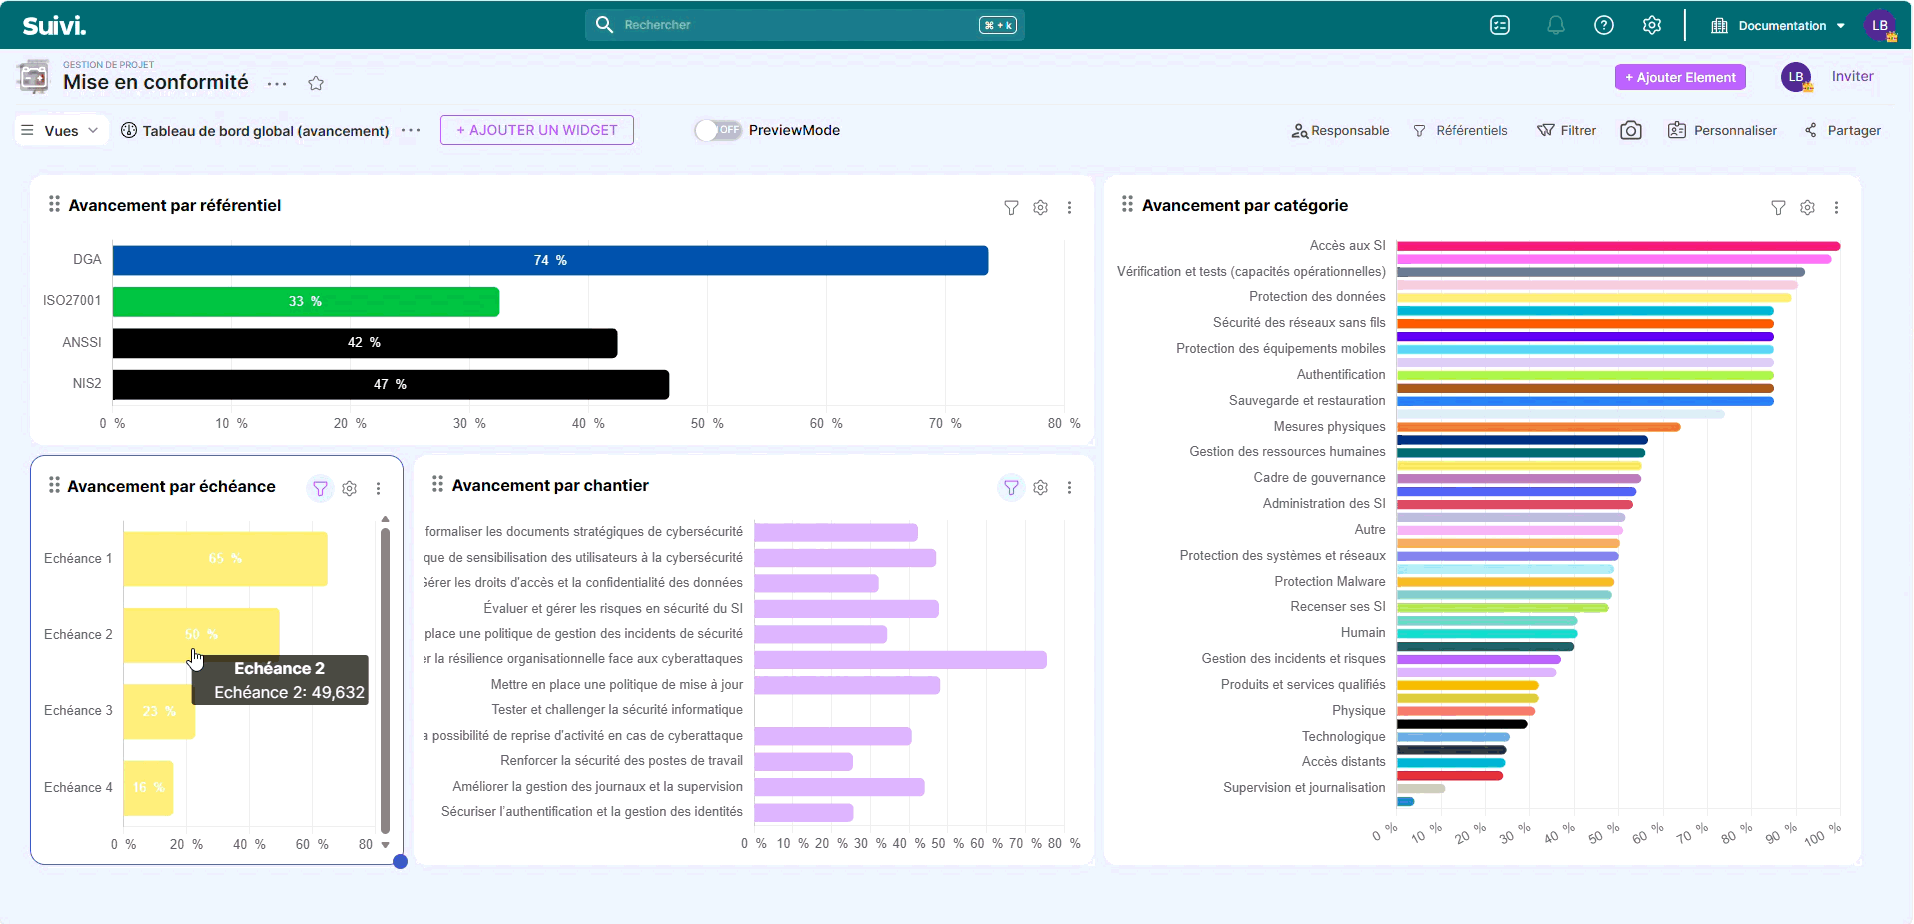
- global (conformidad), global (avance)
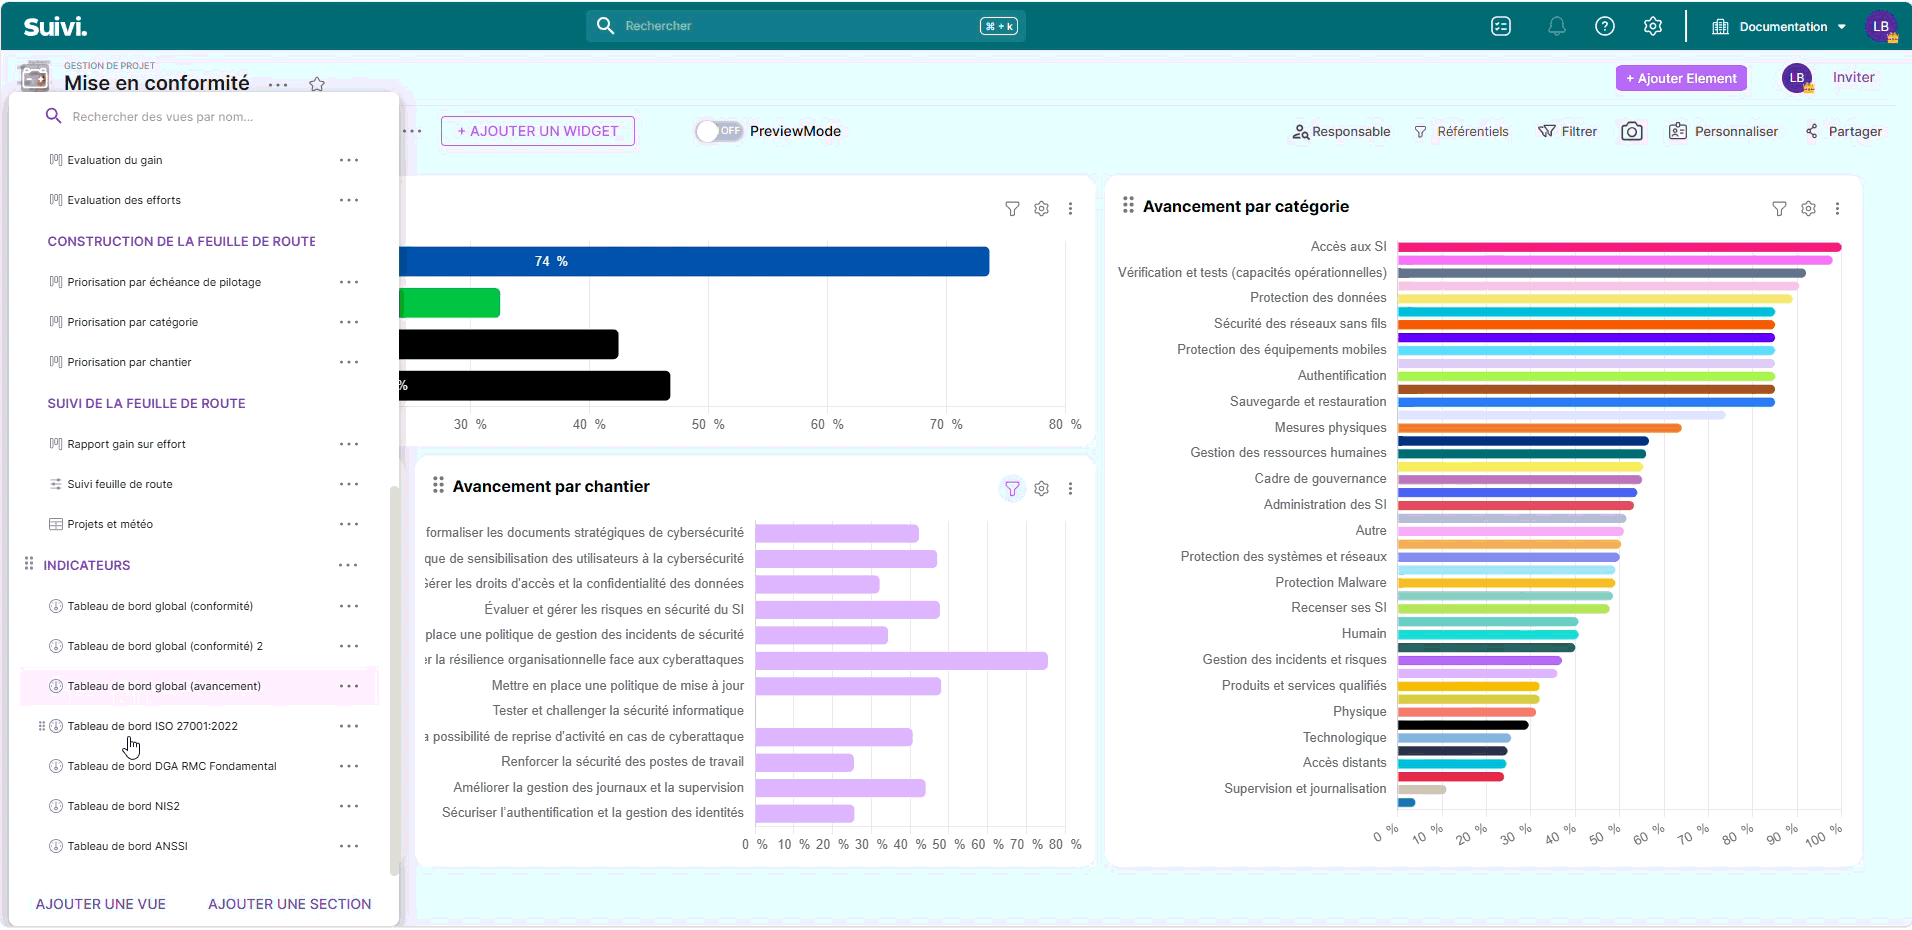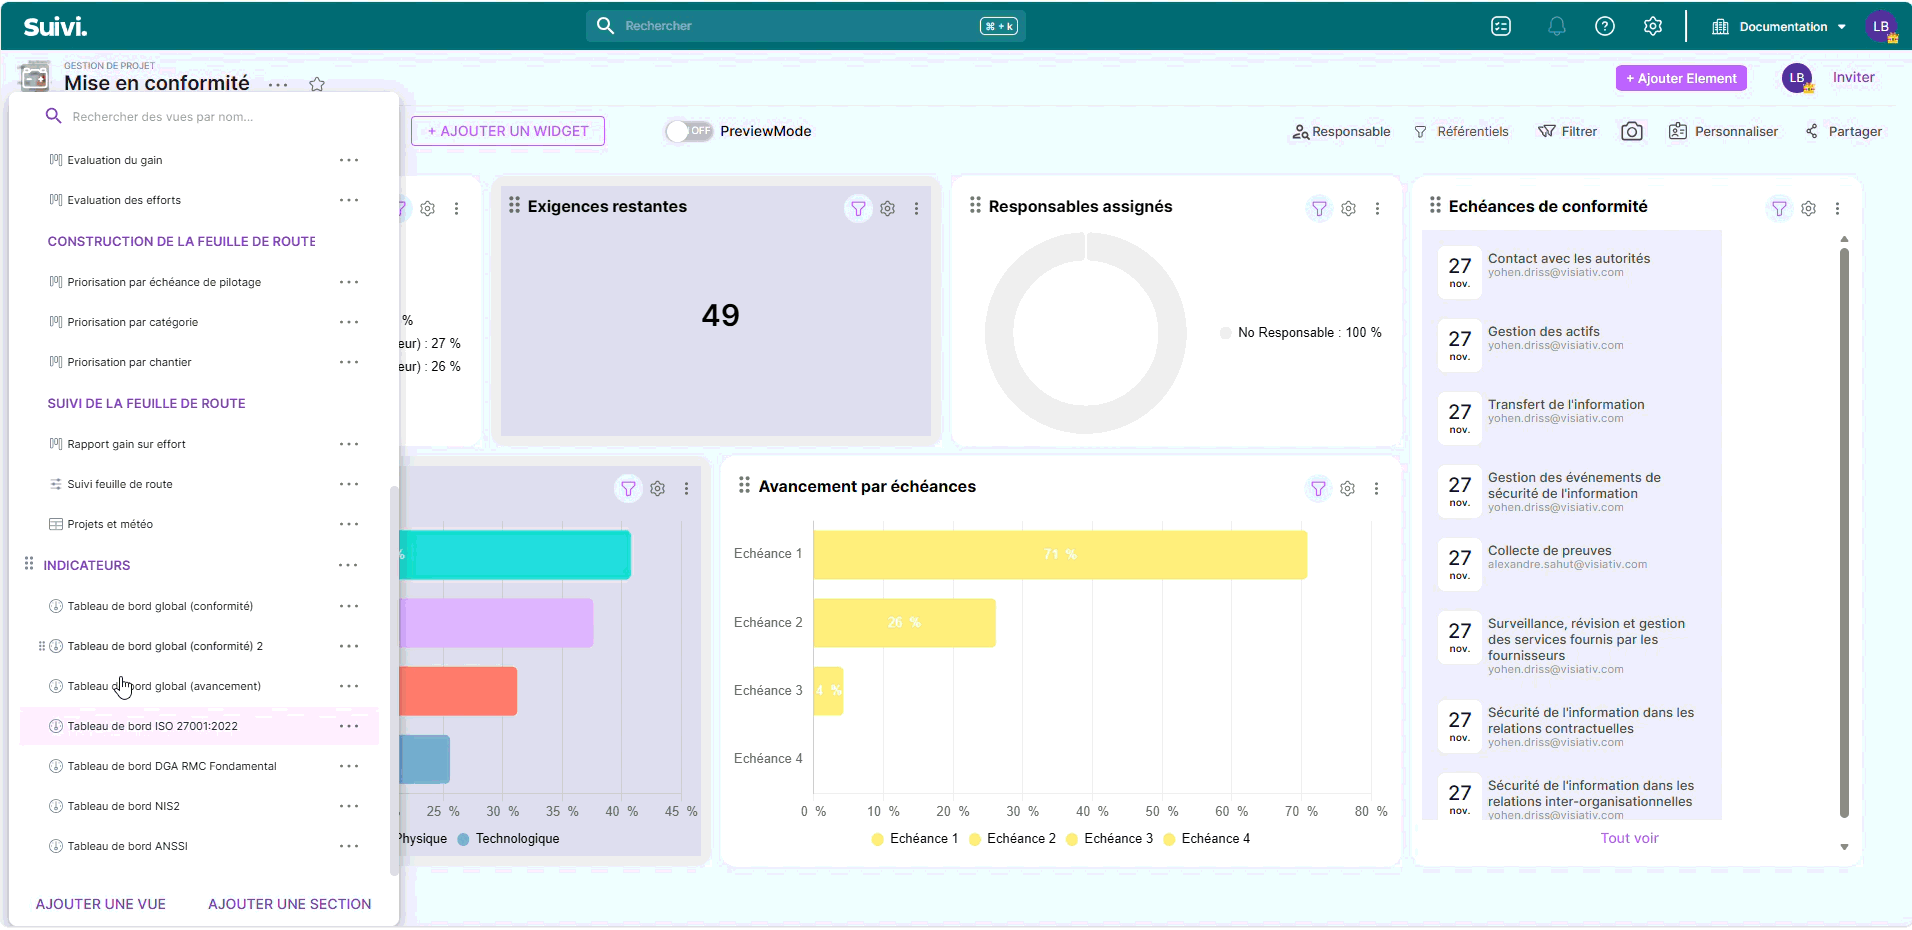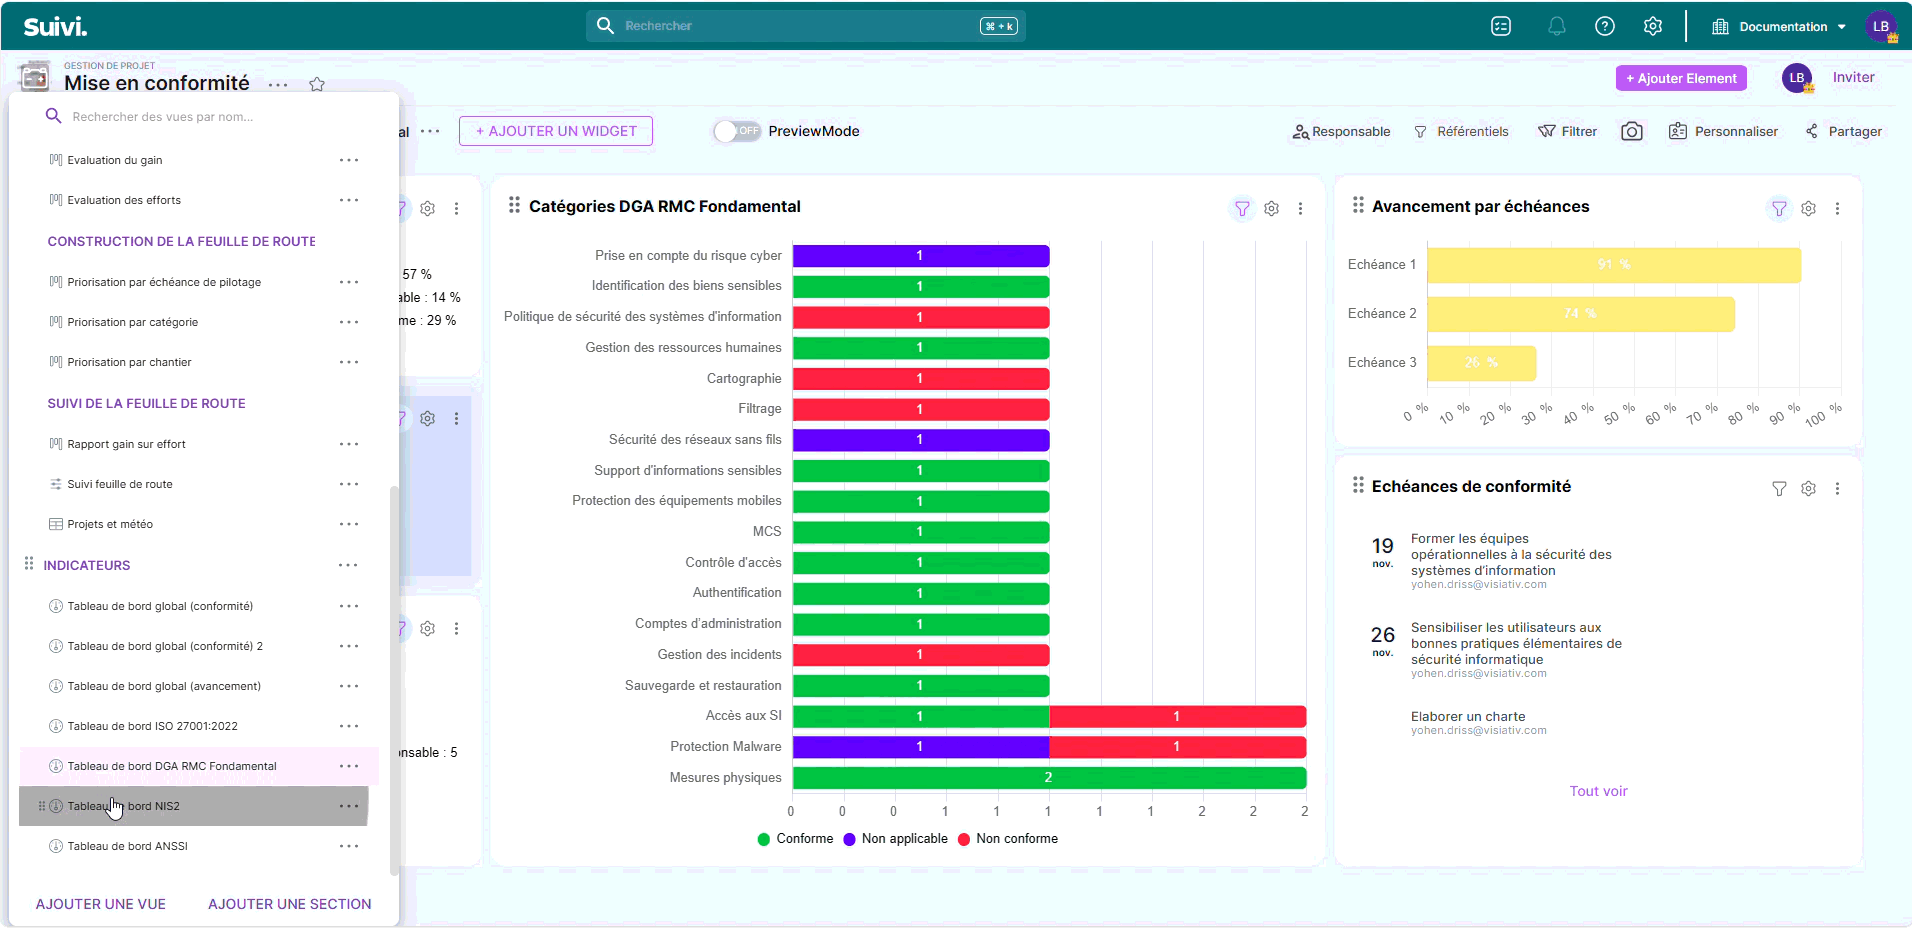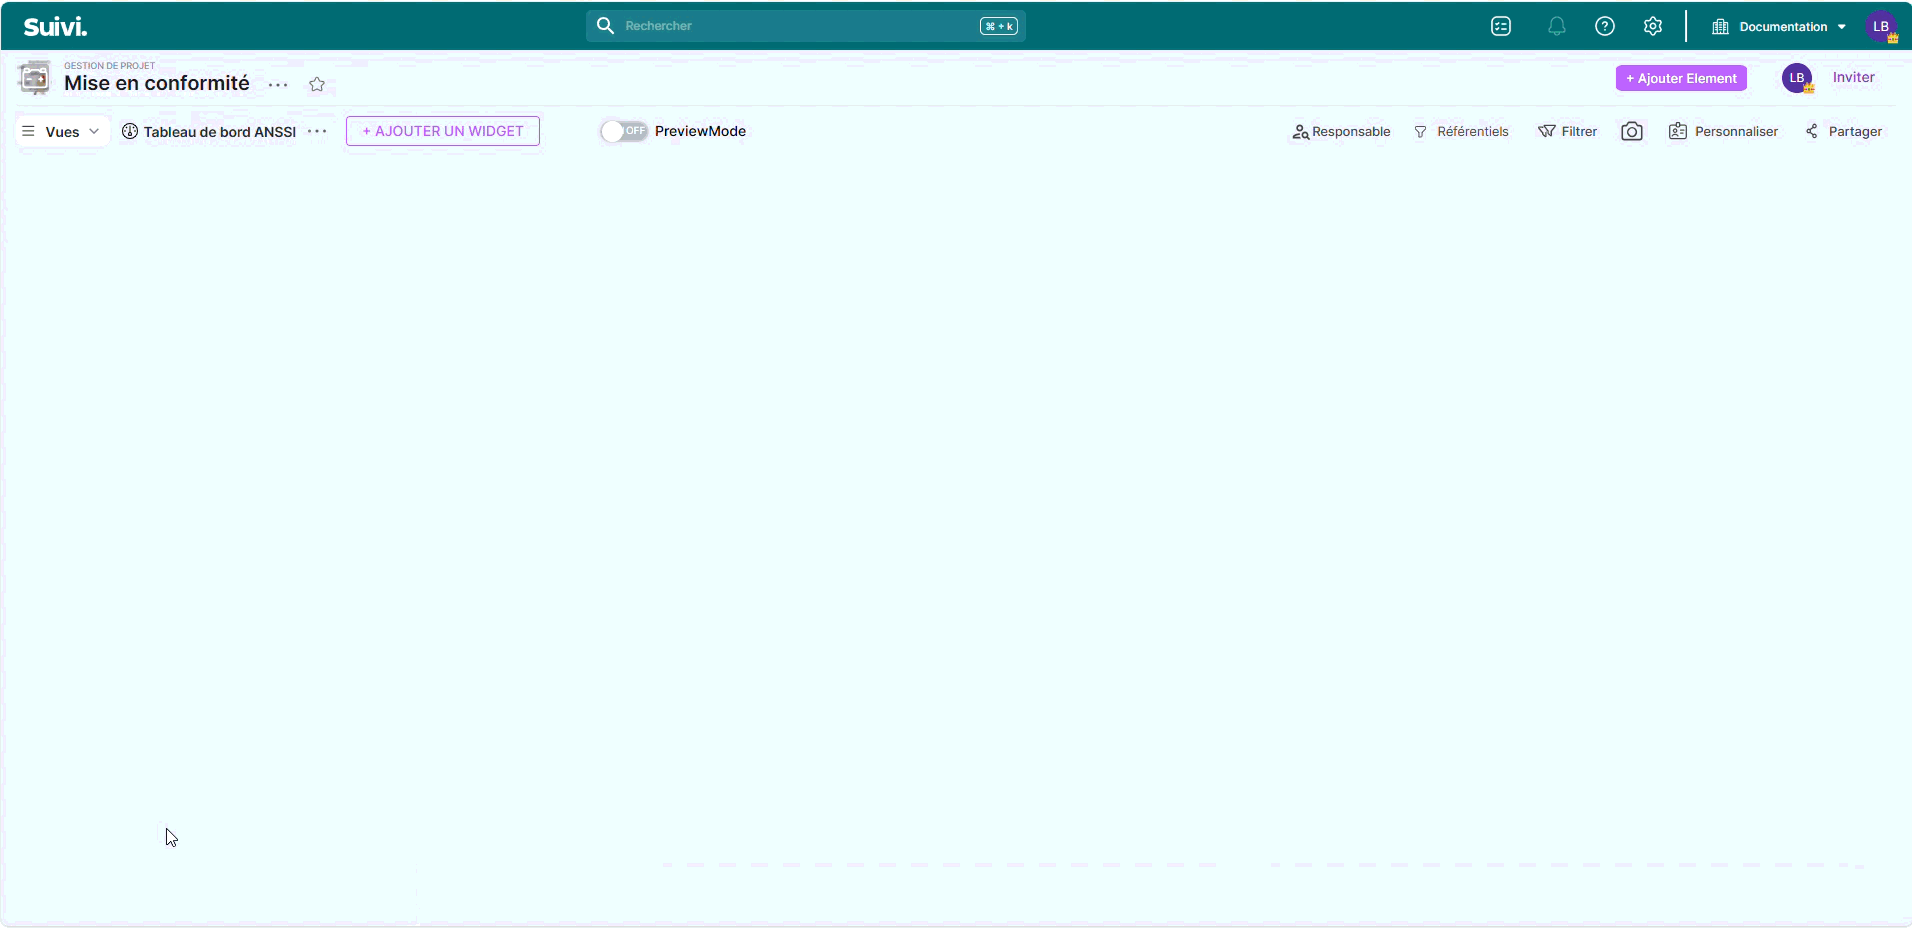
- Paneles de control por marco de referencia (Dashboard):
- ISO 27001:2022, ANSSI, NIS2, DGA RMC Fundamental
- Informes:
- DDA (solicitud de aplicabilidad)
- Informe de auditoría (interna o externa)
Inicio rápido
Crear un Board a partir de la plantilla
- En el espacio de trabajo de su elección, haga clic en "Agregar un nuevo board".
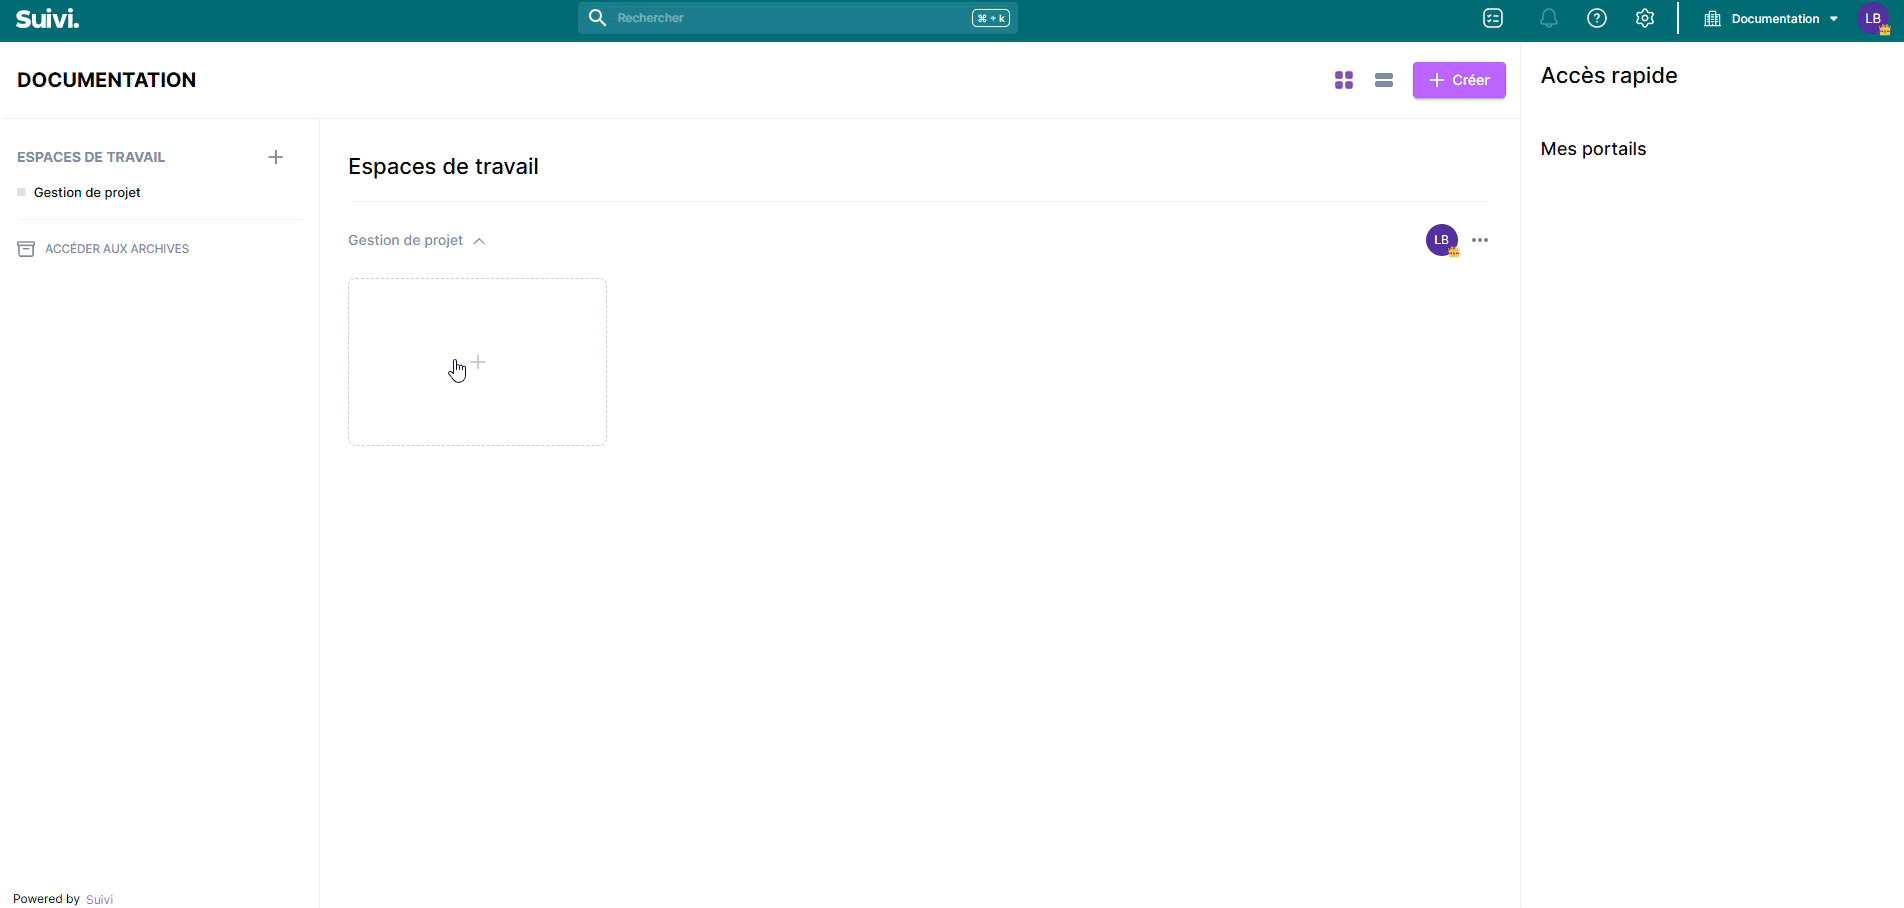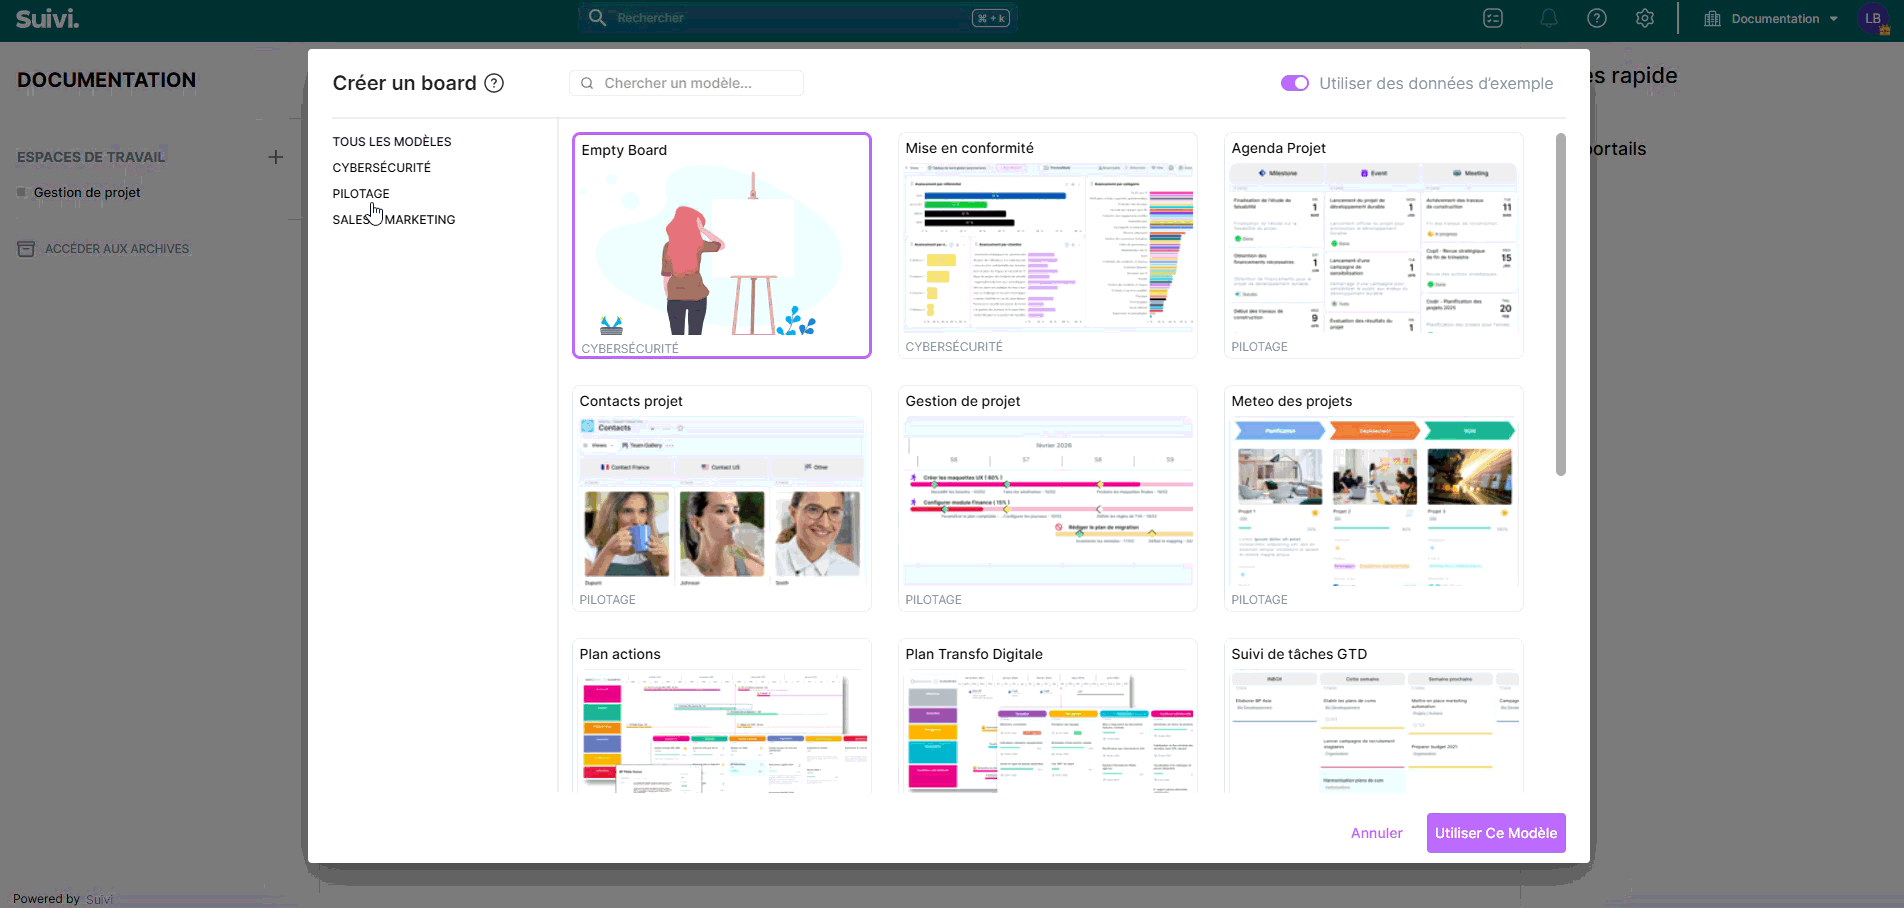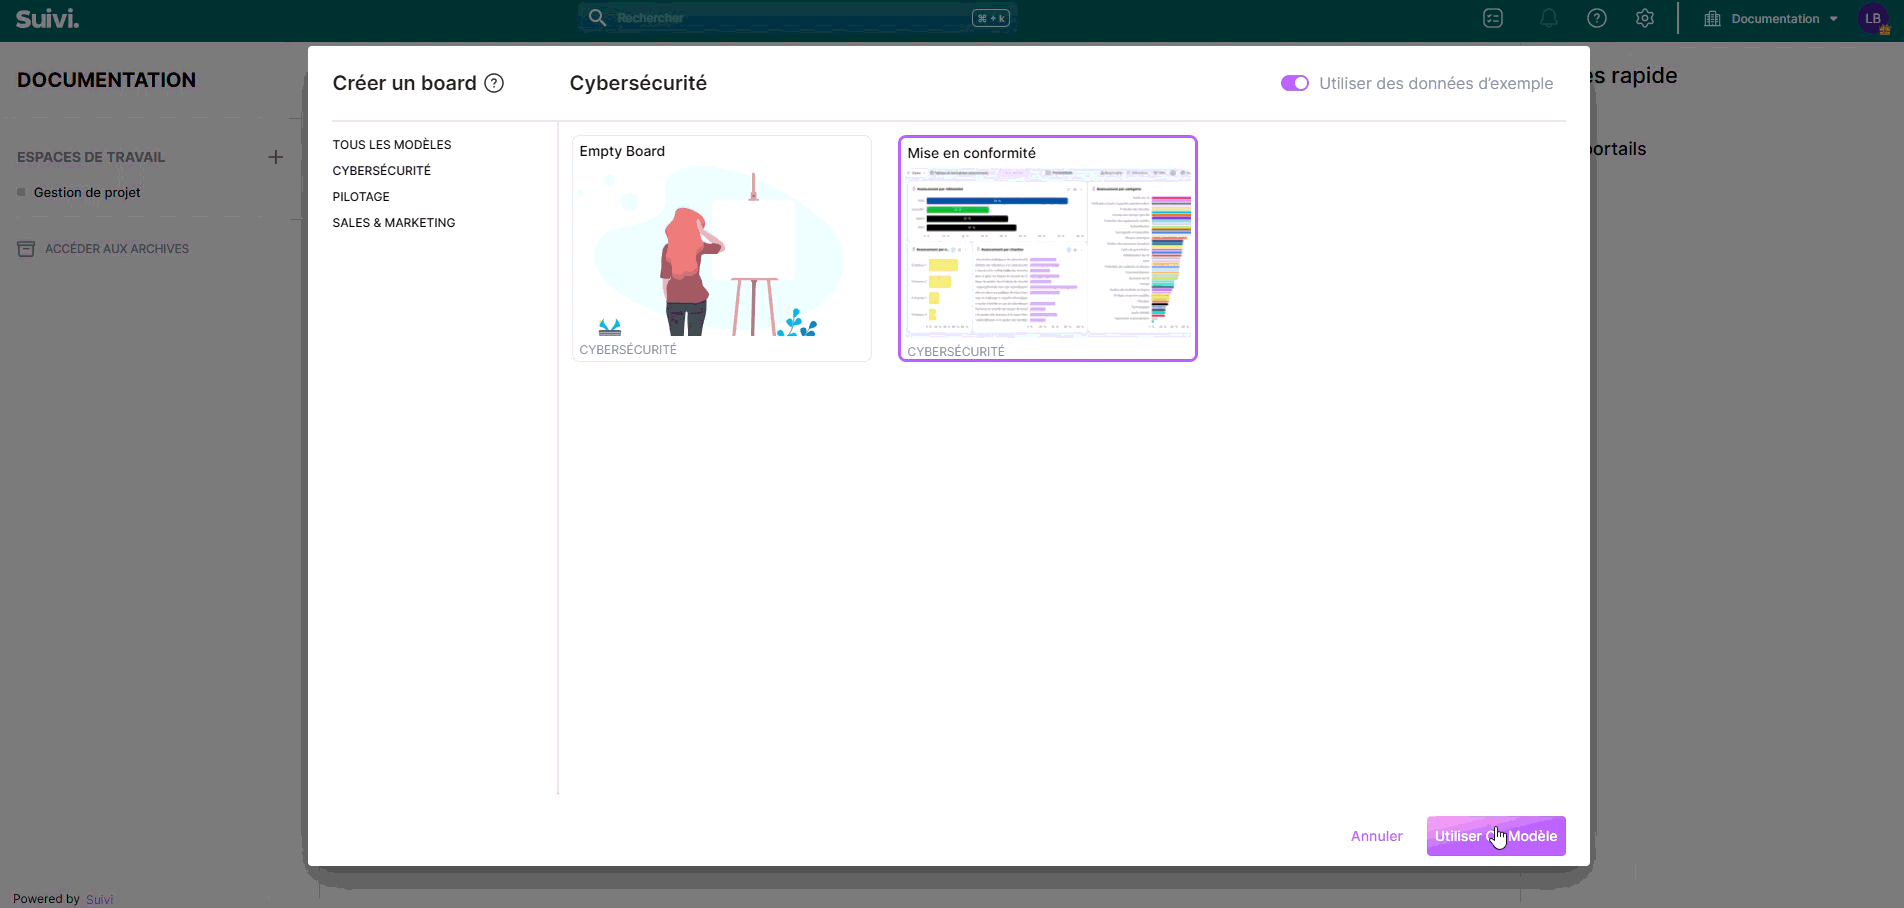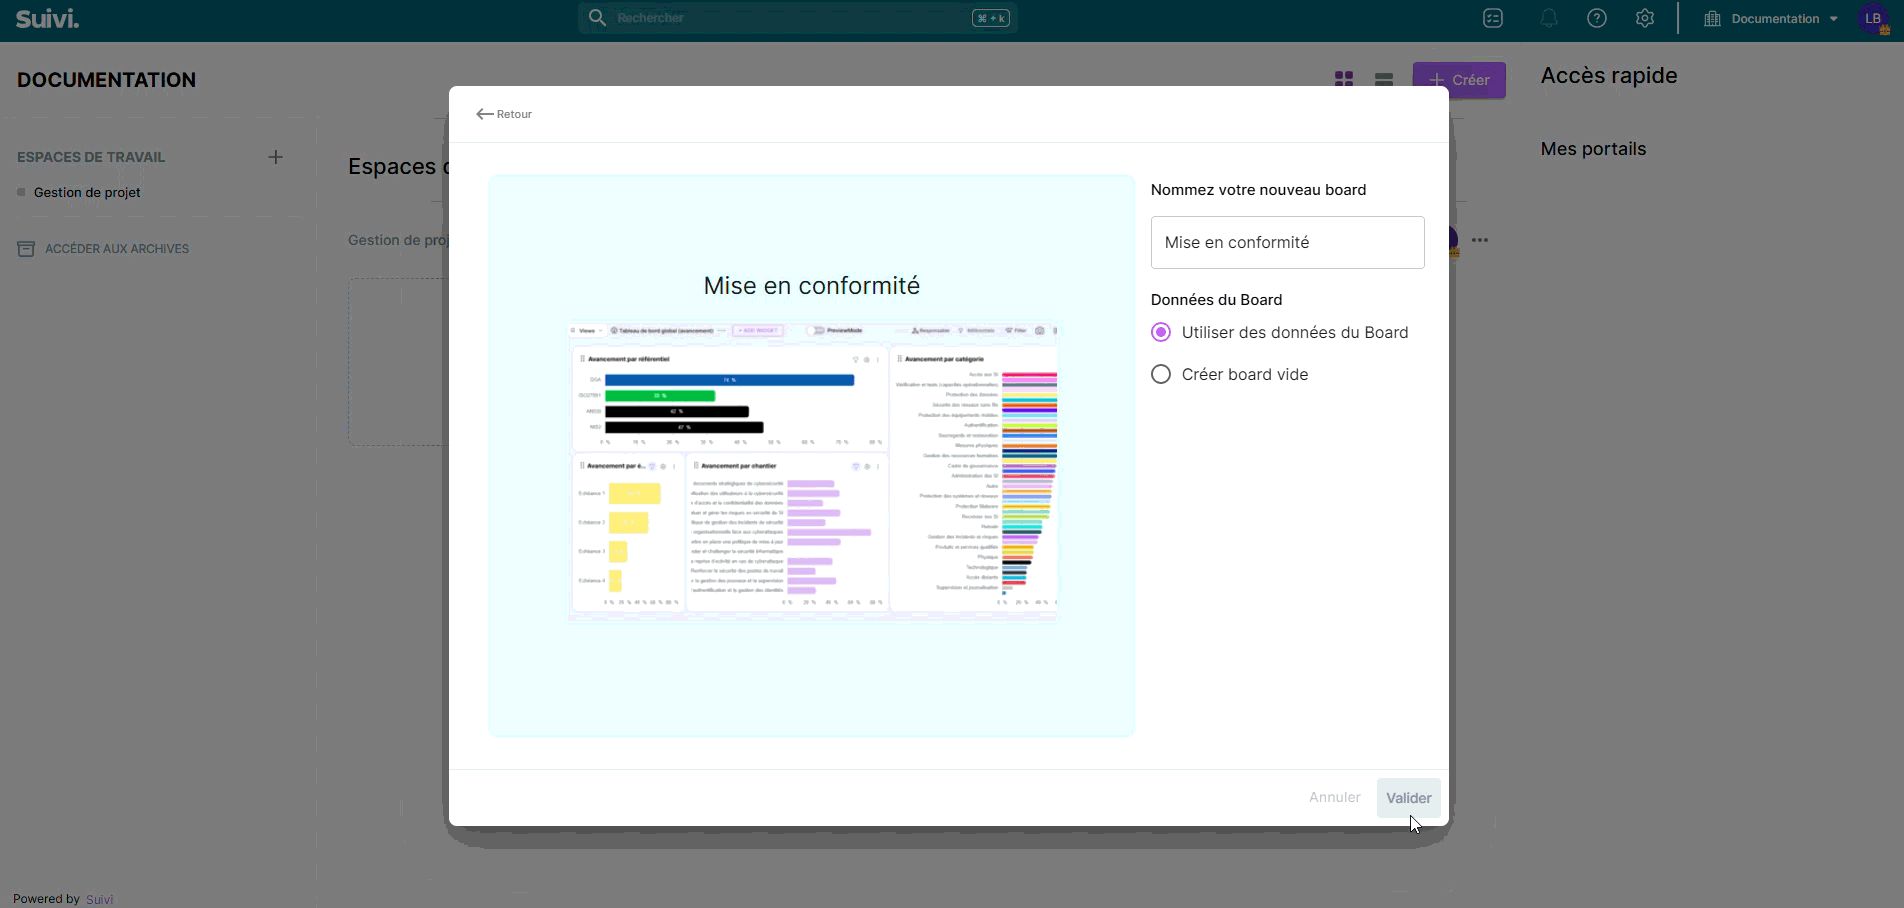
- Acceda a la sección CIBERSEGURIDAD y busque la plantilla "Puesta en conformidad".
- Para tener todas las funcionalidades de la plantilla, debe importar los datos de prueba.
Estructura del tablero
Cada línea representa un requisito (o cláusula/medida) a evaluar.
- Usted registra su estado de conformidad, su avance, y asocia responsables.
- Adjunta sus evidencias (archivos), y completa sus notas de evaluación.
- Luego utiliza las vistas "evaluación / priorización" para decidir qué tratar primero.
- Filtre por el/los marco(s) de referencia que le conciernen (etiqueta Marcos de referencia).
- Para cada requisito: completar la Conformidad, un Responsable, una Fecha límite, y un primer nivel de Avance.
- Añada sus evidencias aportadas (archivos) y complete sus Notas de forma continua.
- Utilice las vistas Evaluación / Priorización para decidir qué tratar primero (beneficio/esfuerzo/riesgo/victoria rápida).
- Gestione en comité con los paneles de control (global + por marco de referencia) y la hoja de ruta.
Importar sus requisitos (opcional)
La plantilla incluye modelos de importación CSV (clave = ID) para alimentar o enriquecer la base (ISO27001, DGA, ANSSI, NIS2).
Buenas prácticas
- Mantenga un ritual: en cada revisión (por responsable / prioridad), actualice los campos clave: Conformidad, Avance, Fecha límite y Actualización.
- Normalice sus criterios (Beneficio / Esfuerzo / Riesgo) dentro del equipo (misma escala, mismas reglas).
- Limite las pruebas a lo útil: 1 a 3 documentos "sólidos" por requisito, en lugar de una carpeta cajón de sastre.
Usos específicos
Revisión de los requisitos
Estas vistas pueden utilizarse en el marco de una auditoría interna o externa. Permiten evaluar la aplicabilidad y la conformidad de las medidas con respecto al marco de referencia seleccionado.
El atributo de conformidad permite a un auditor estimar este valor según el marco de referencia elegido. En el caso específico de la ISO 27001, las conformidades del marco de referencia están implementadas (No conforme (menor) / No conforme (mayor) / Oportunidad de mejora / Punto fuerte / Punto sensible).
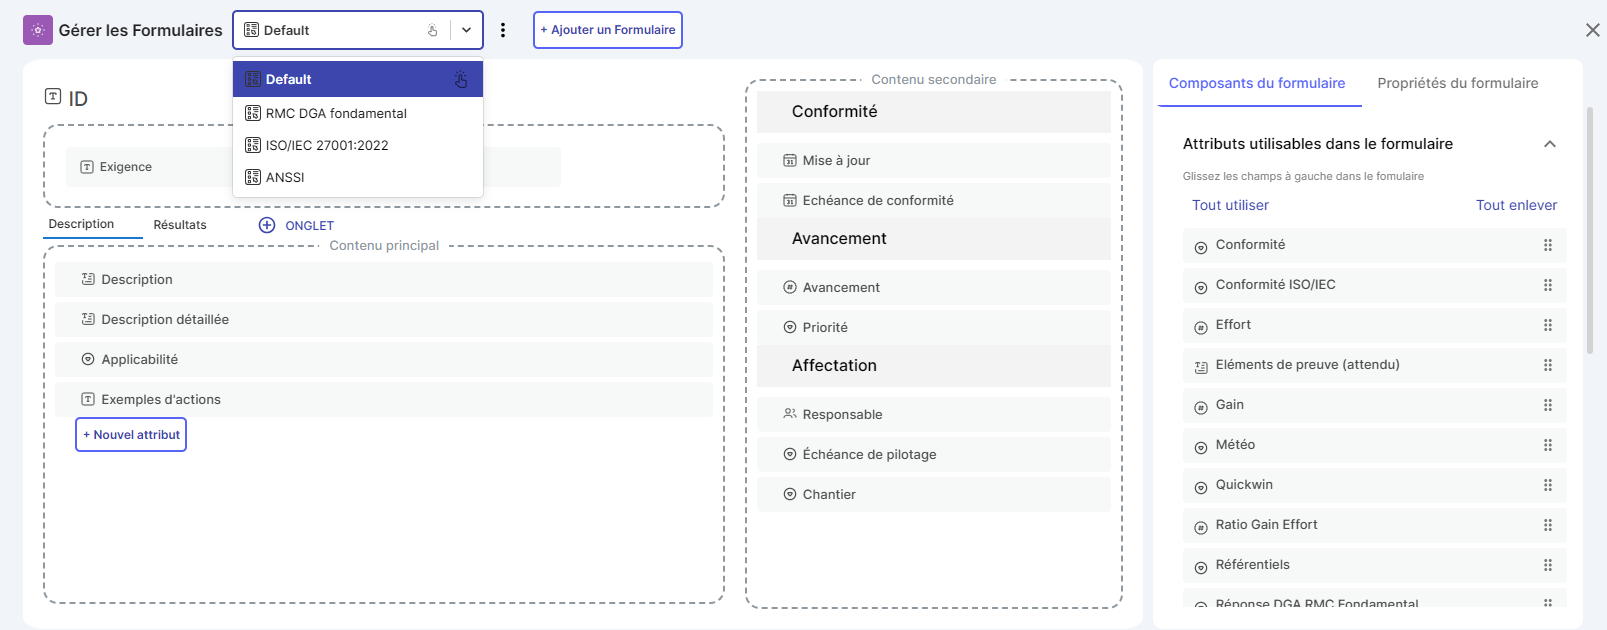
Las vistas de formularios permiten la entrada y revisión de los requisitos en forma de fichas detalladas para garantizar la precisión y la trazabilidad.
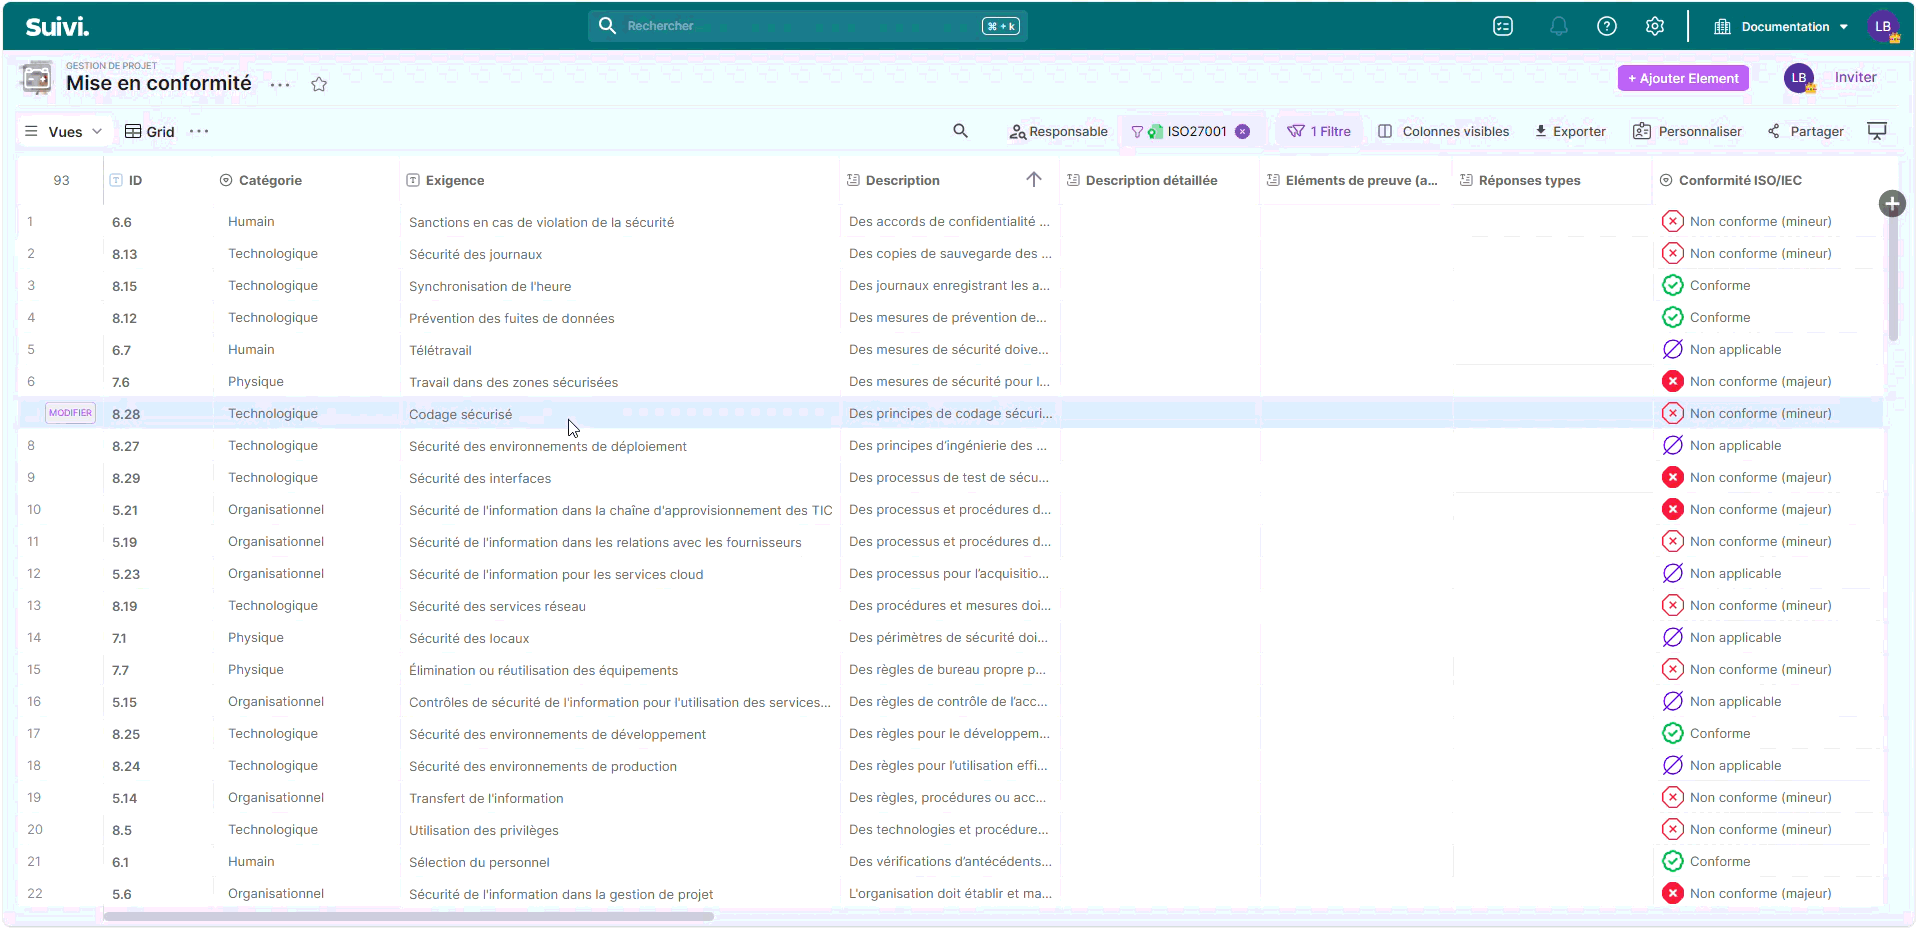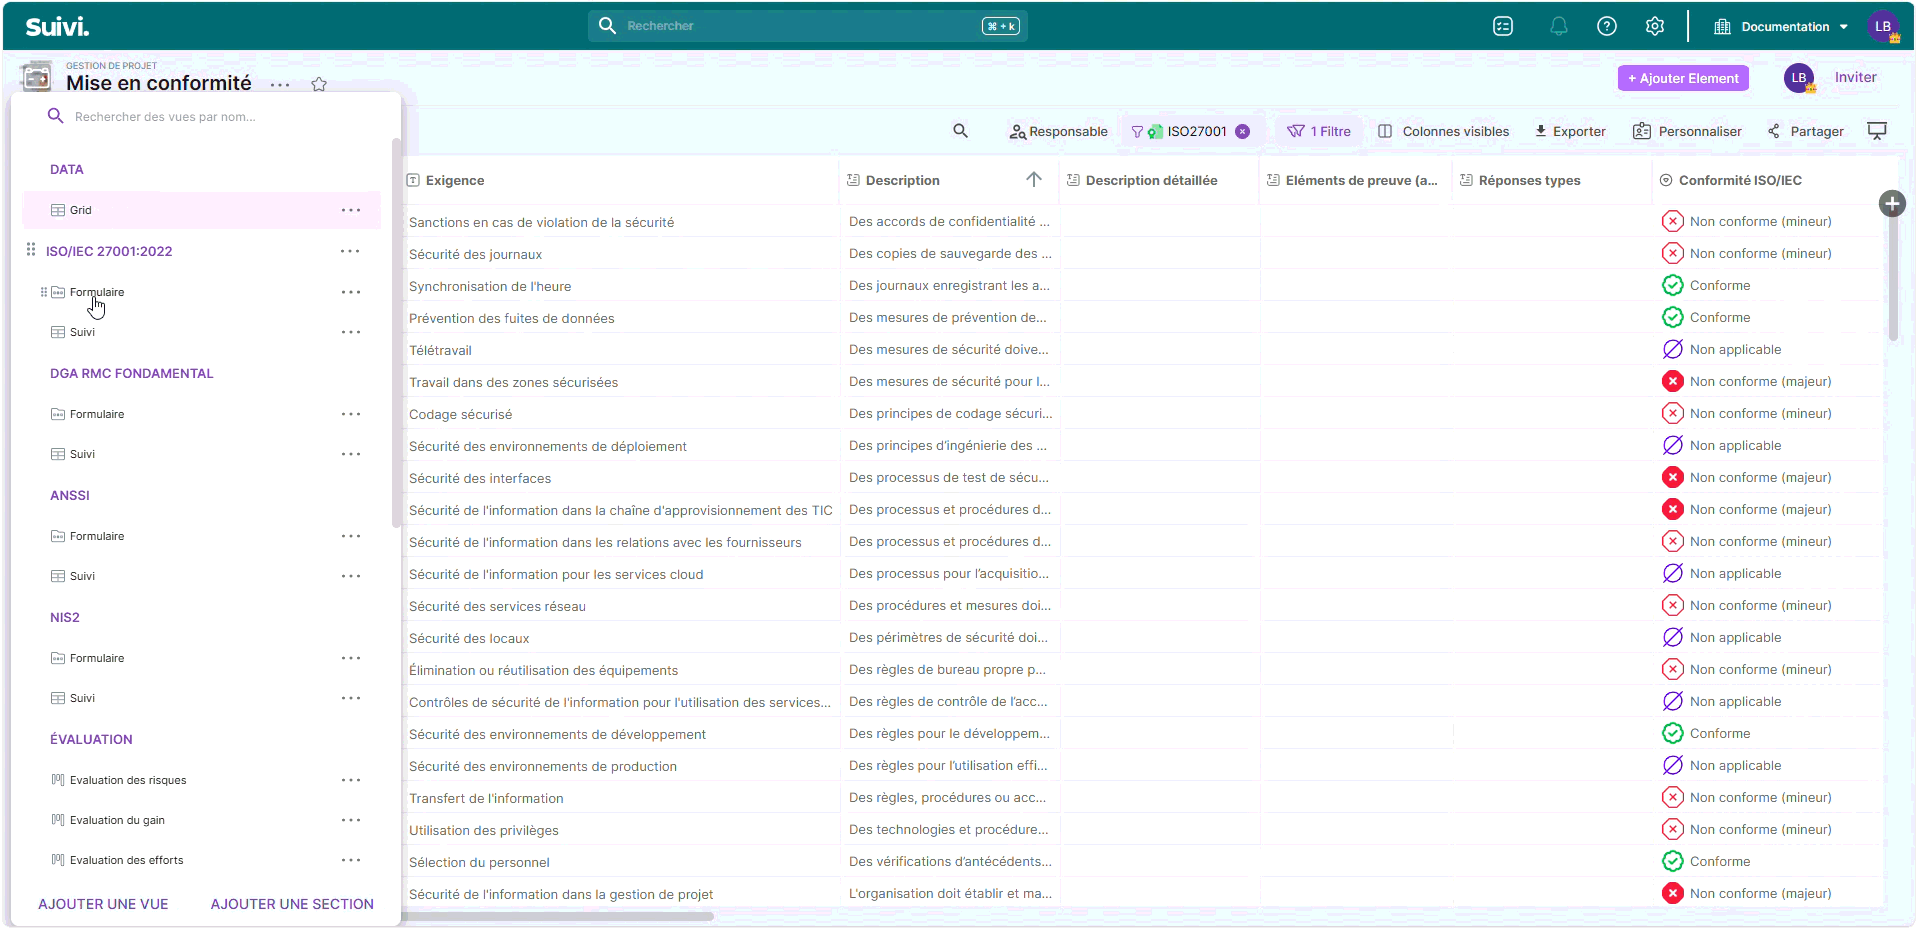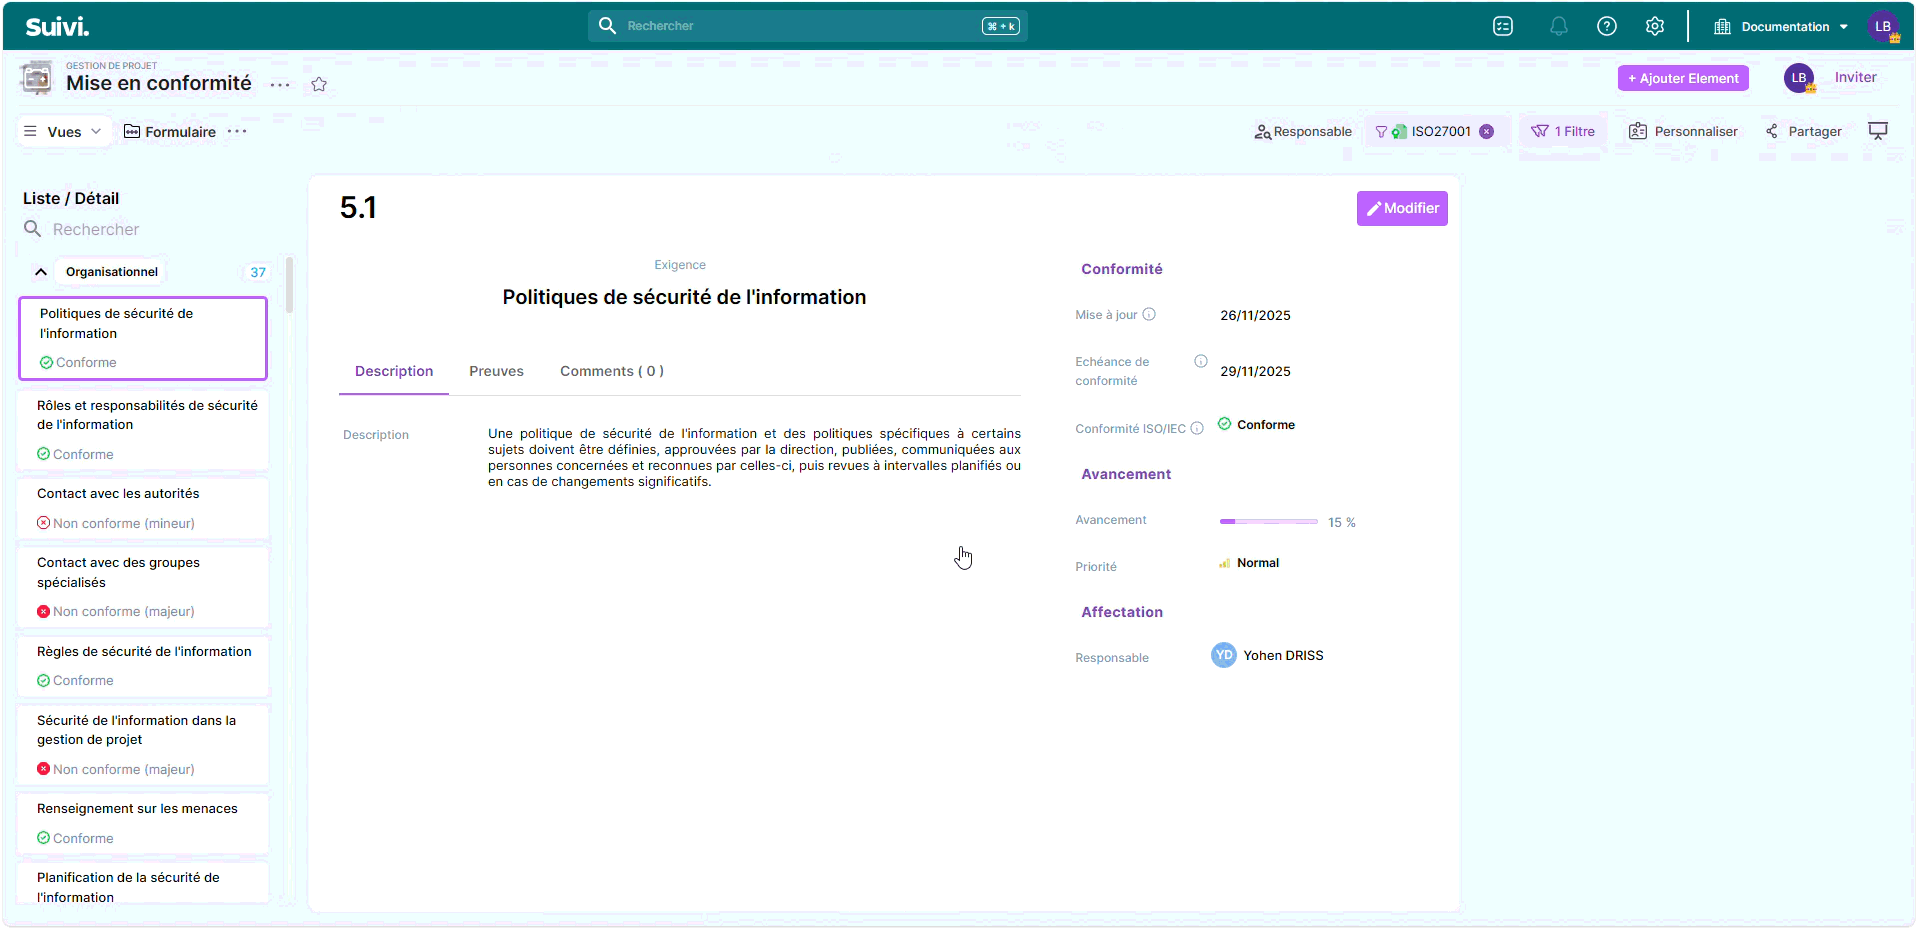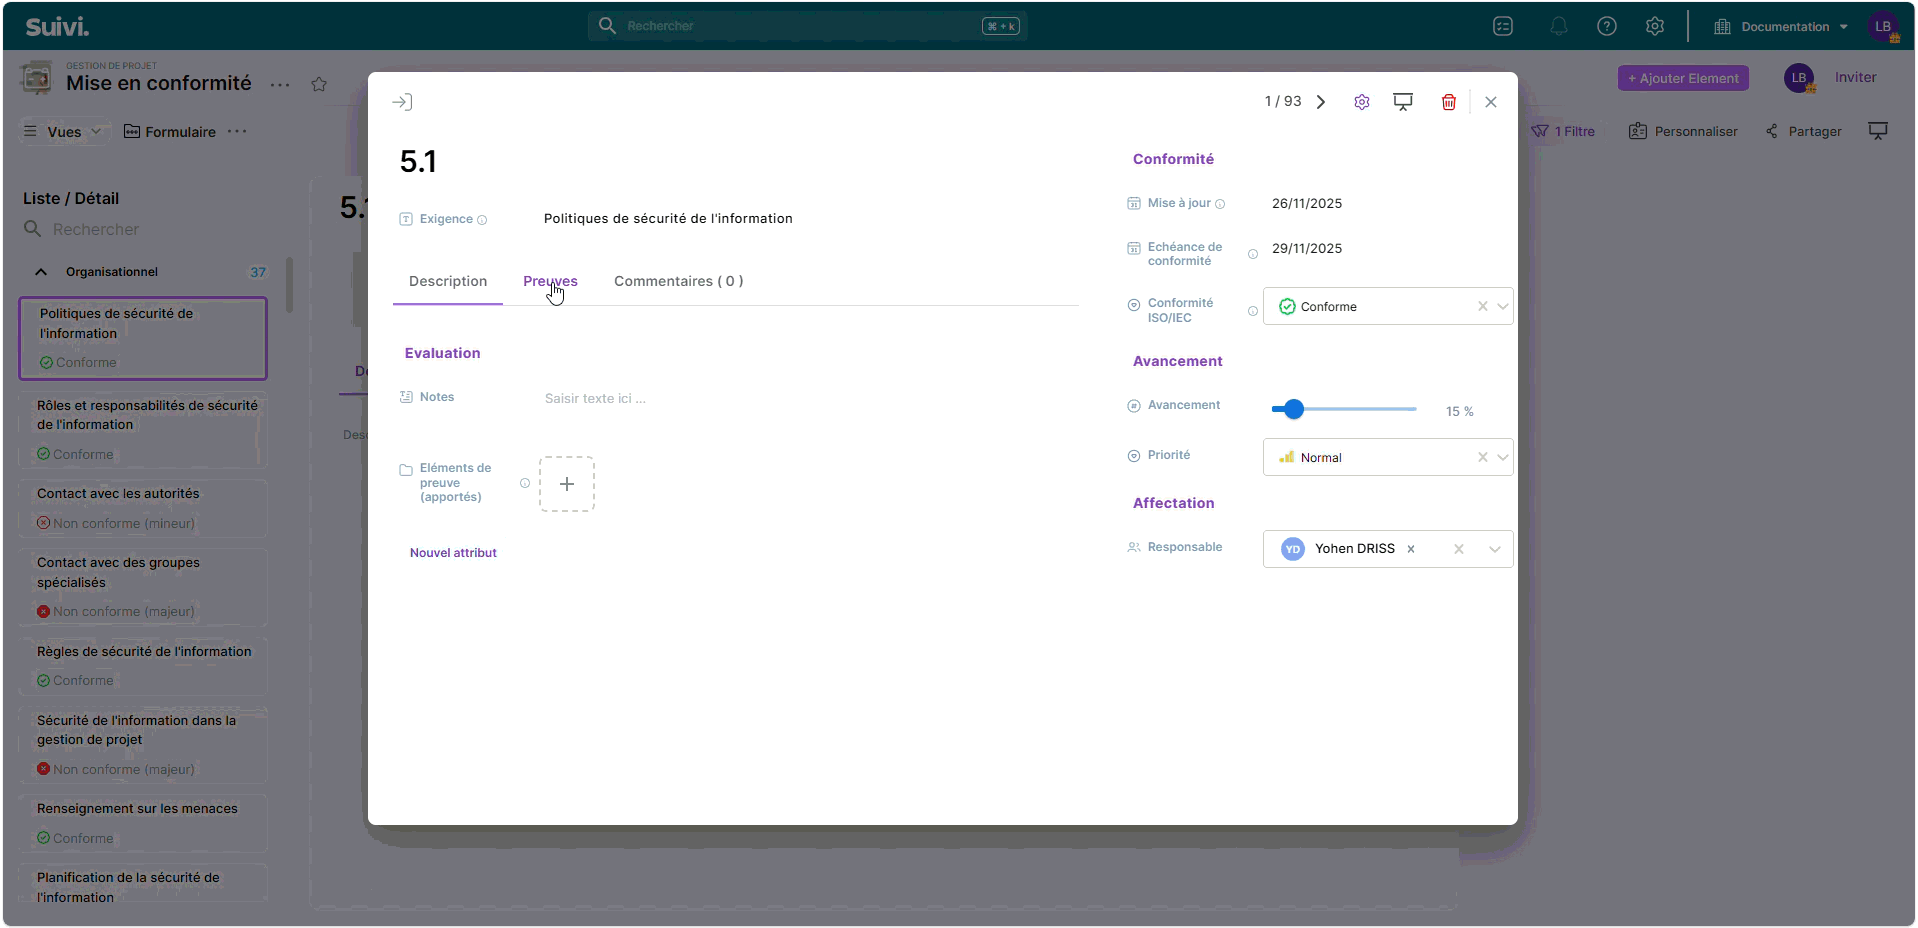
Se propone un formulario único por marco de referencia, agrupando la información específica del mismo.
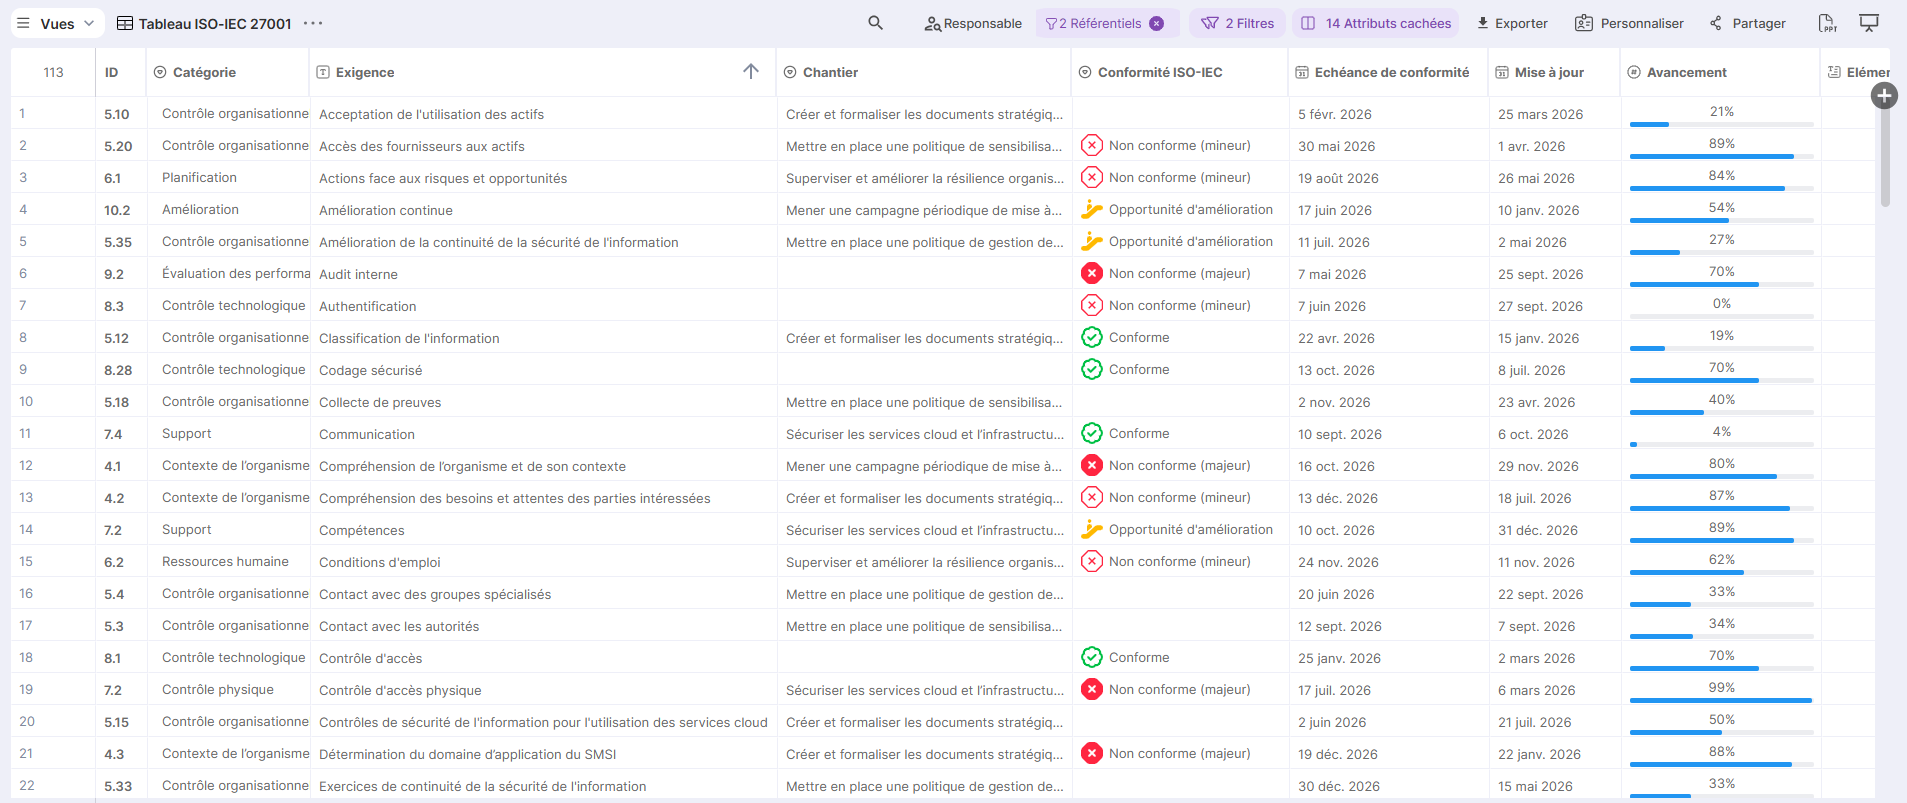
Las vistas en tabla ofrecen una perspectiva más global, adaptada a un suivi macro.
Evaluación de las medidas
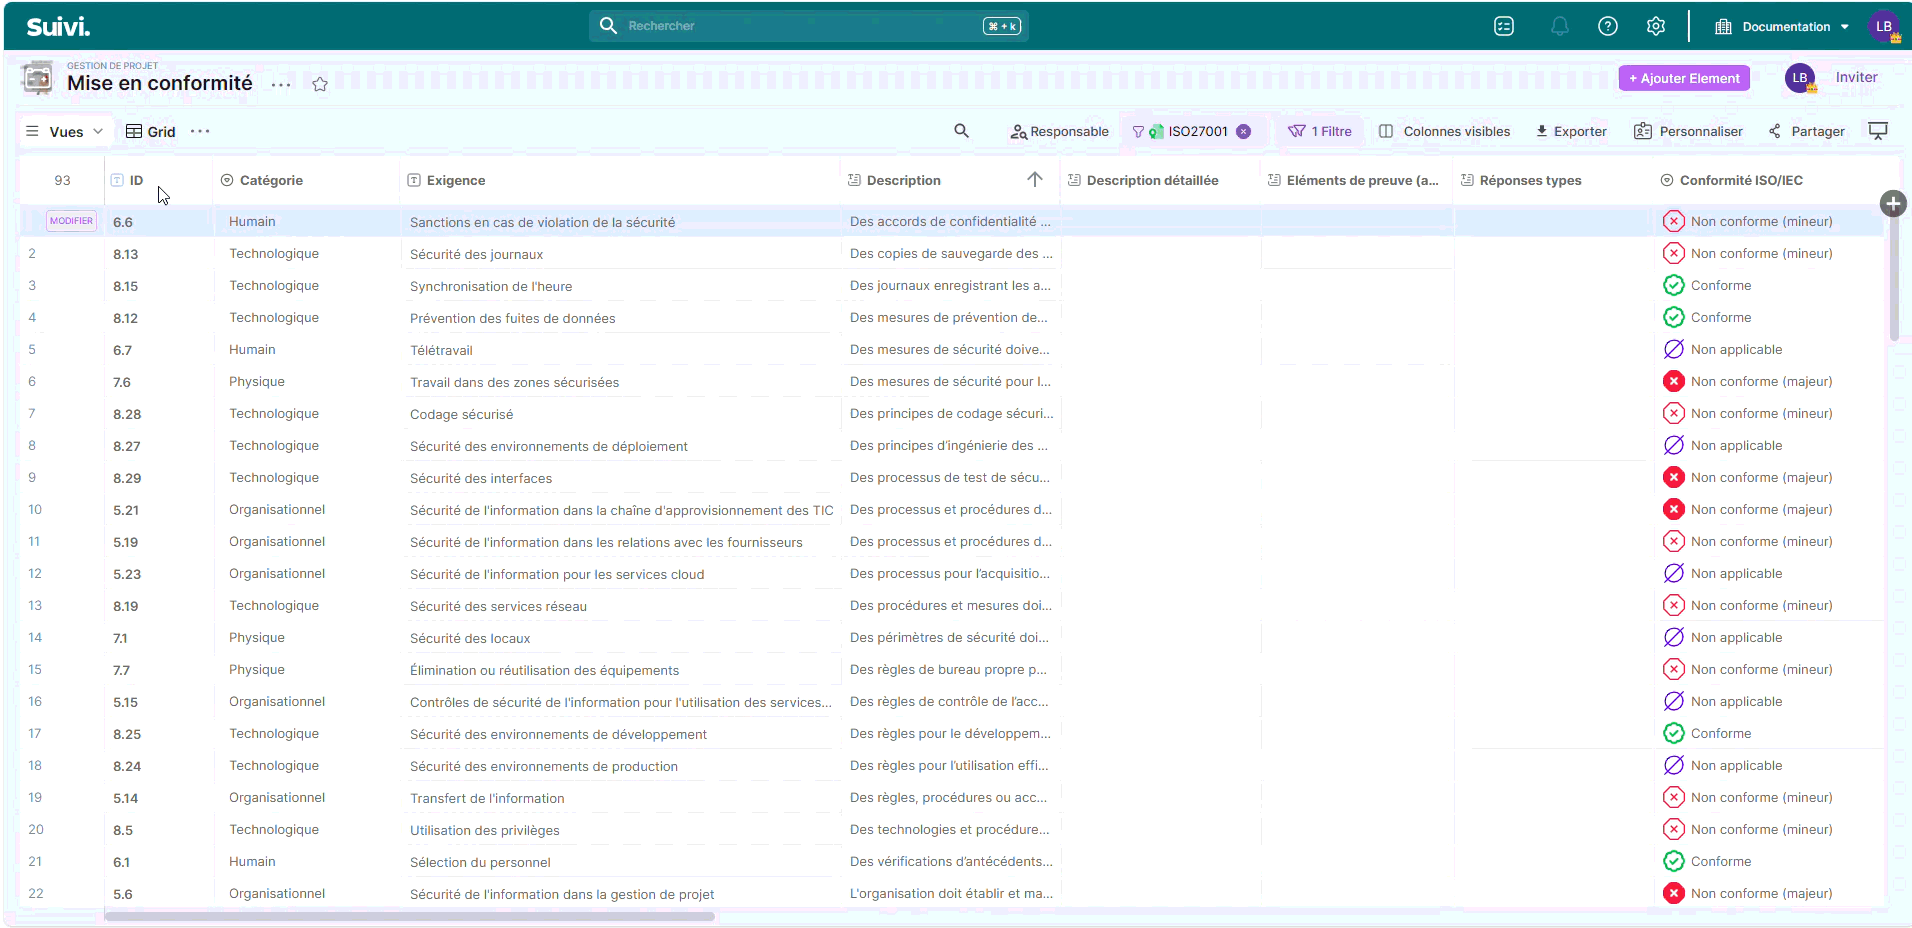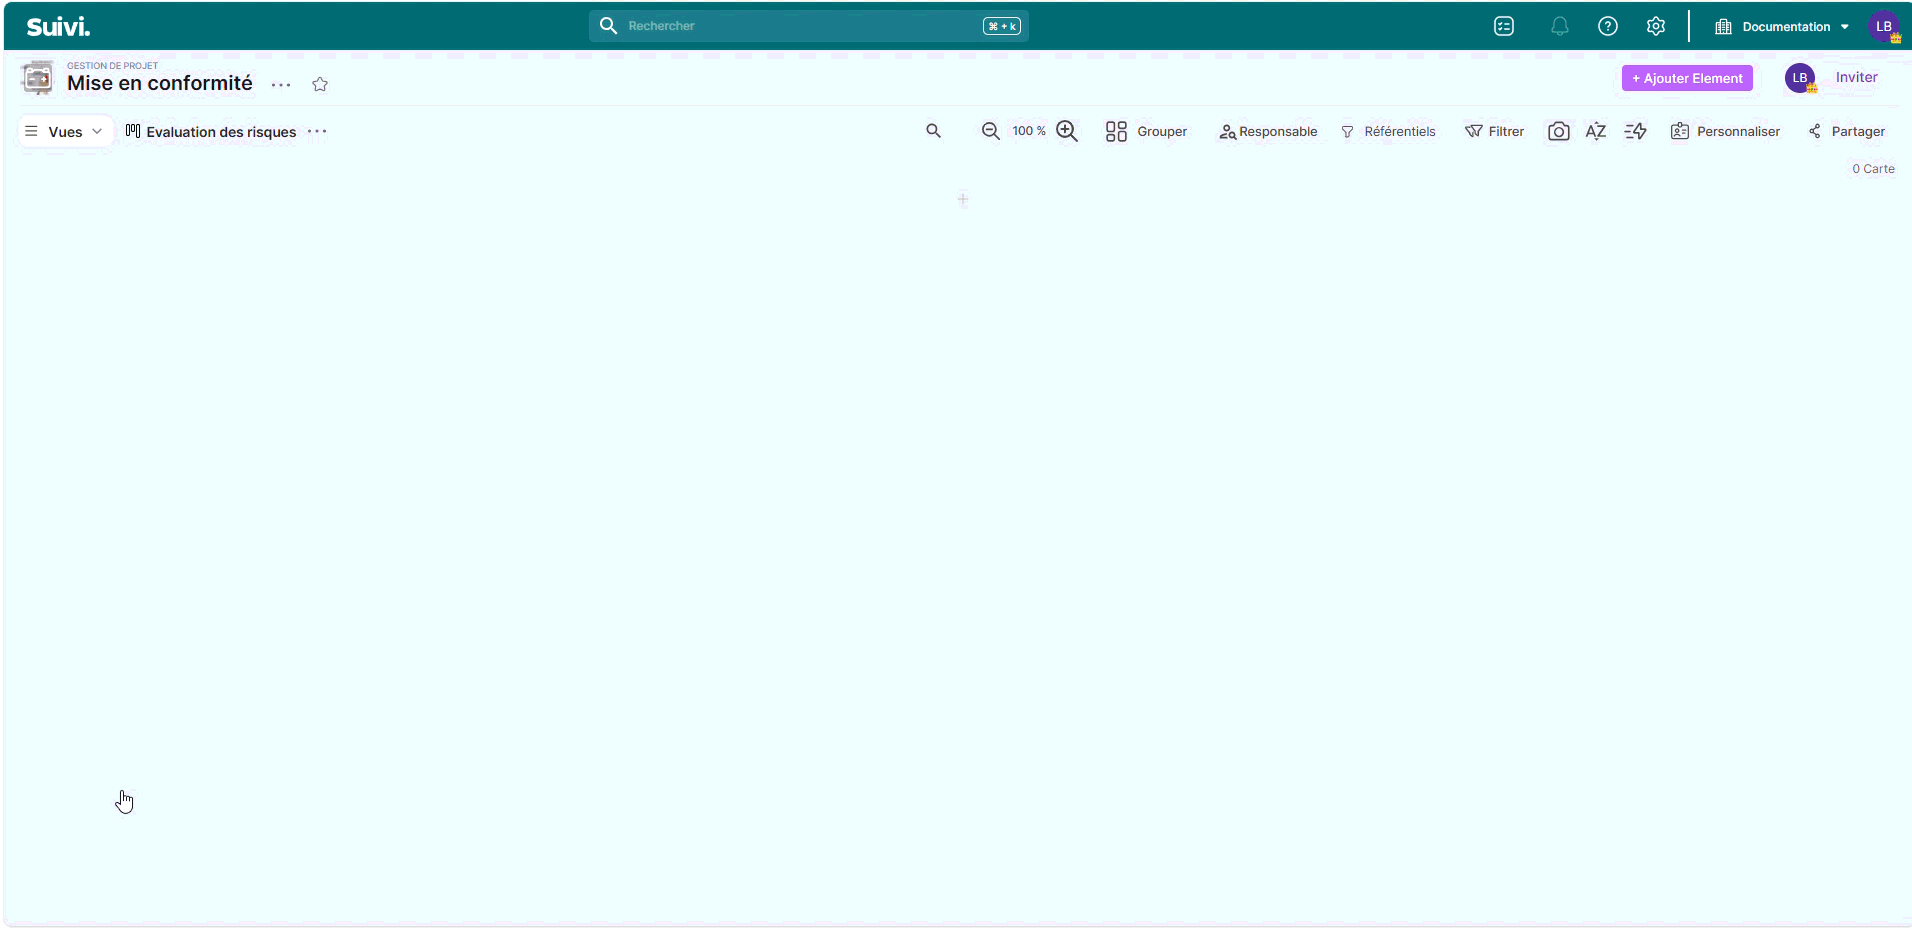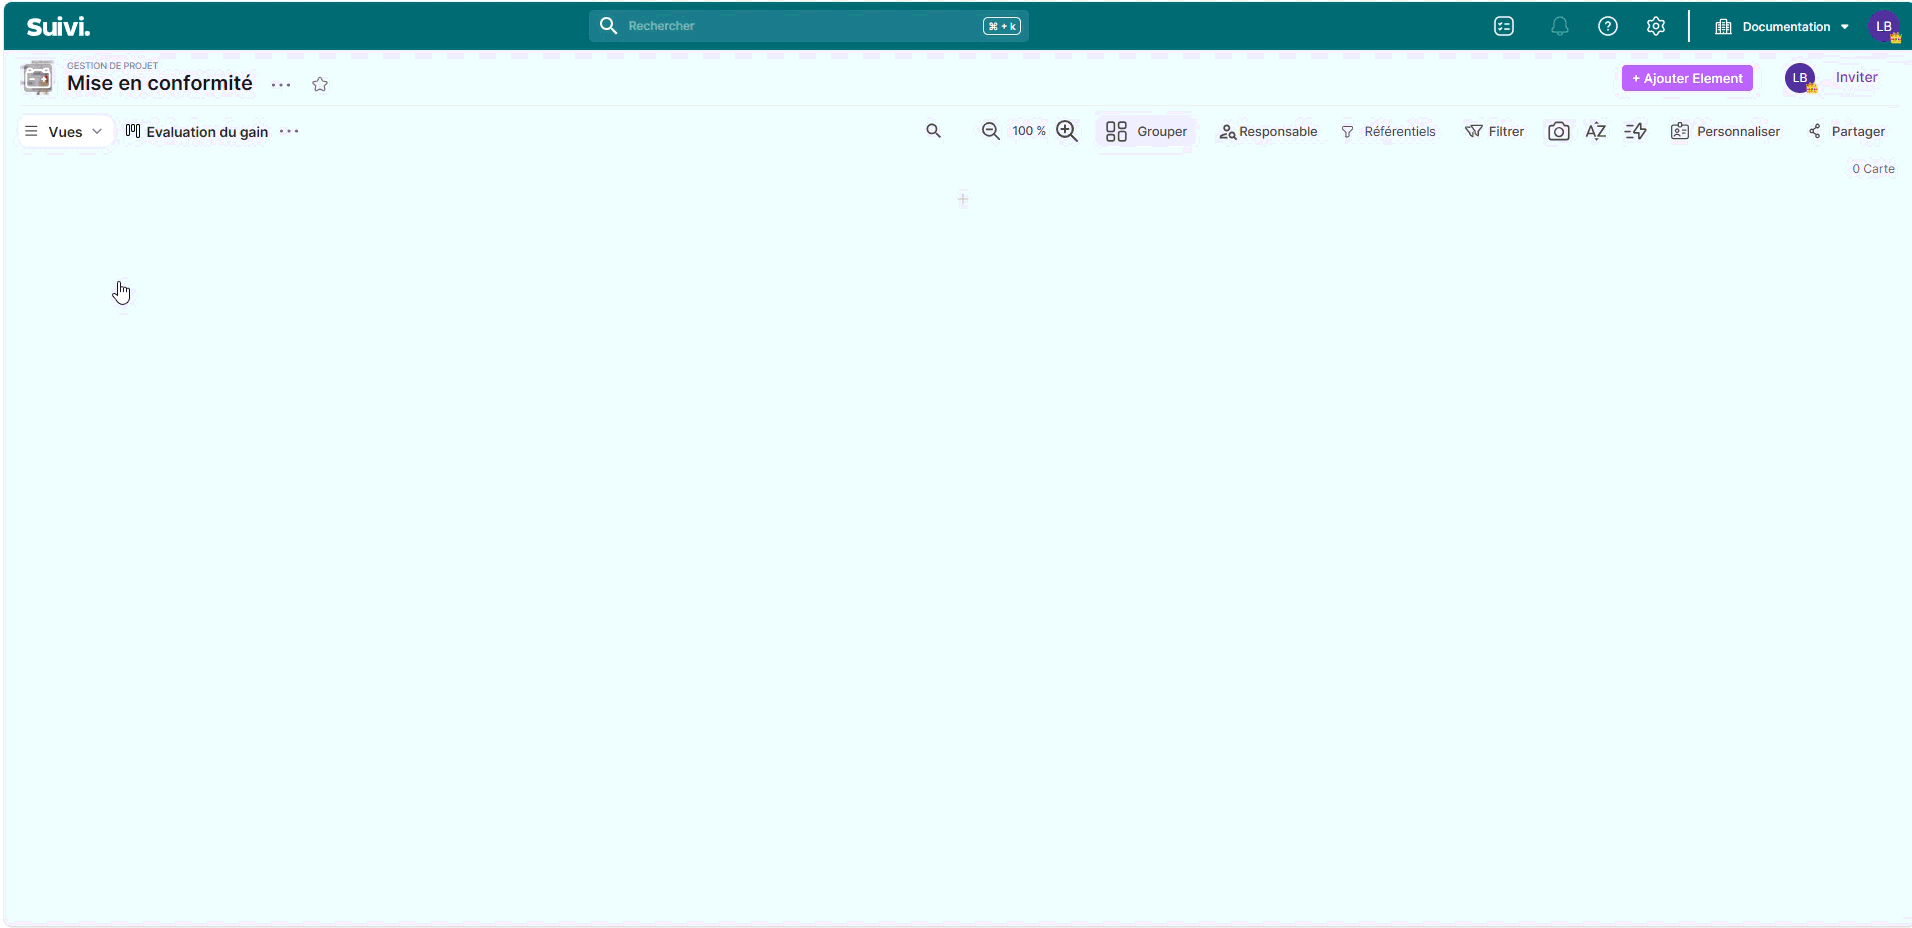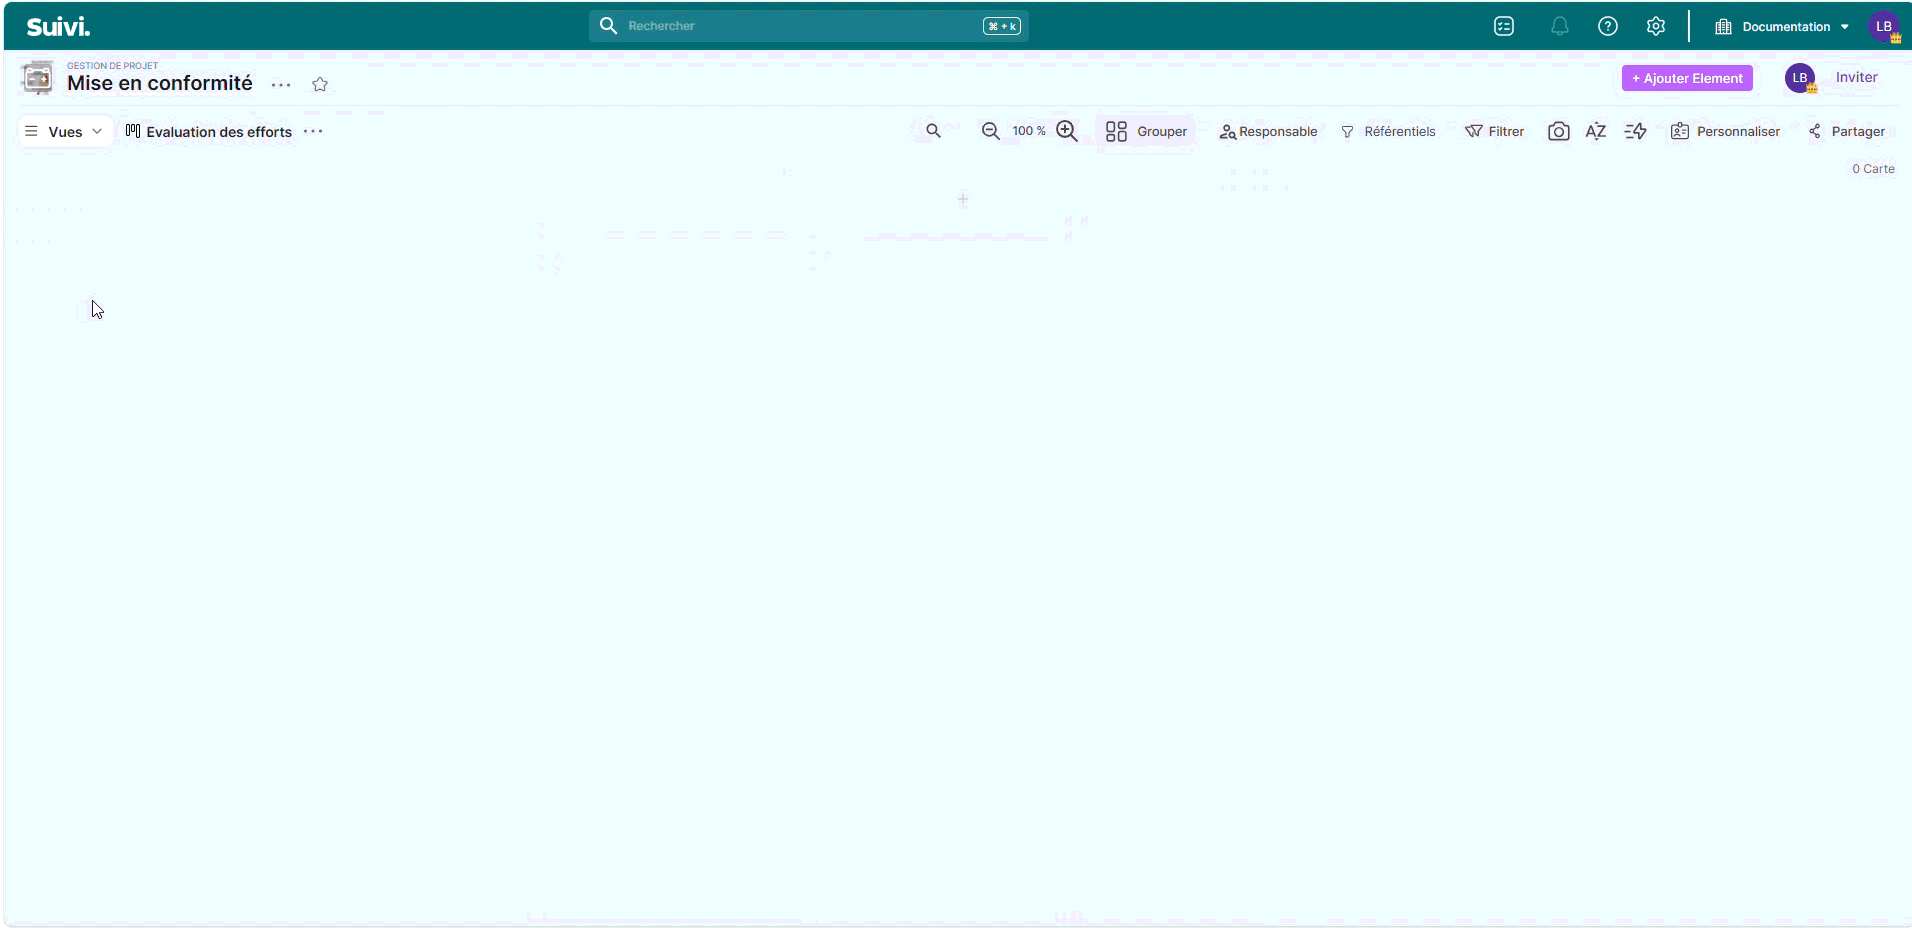
La parte de evaluación permitirá al RSSI analizar cada medida y actualizarla con atributos tales como:
- La fecha de actualización y de vencimiento de seguimiento
- Una etiqueta de conformidad (en adecuación con un referencial elegido)
- Nivel de avance y prioridad
- Asignación de un responsable, una fecha límite o un proyecto.
Las vistas preconfiguradas permitirán tener una priorización según los siguientes criterios:
- Evaluación de riesgos
- Evaluación del beneficio (lo que puede aportar la implementación de la medida)
- Evaluación del esfuerzo (lo que puede costar la implementación de la medida)
- Relación beneficio/esfuerzo (permitirá determinar las acciones más eficientes a implementar)
Las escalas de evaluación pueden ser determinadas por el RSSI.
Construcción de la hoja de ruta
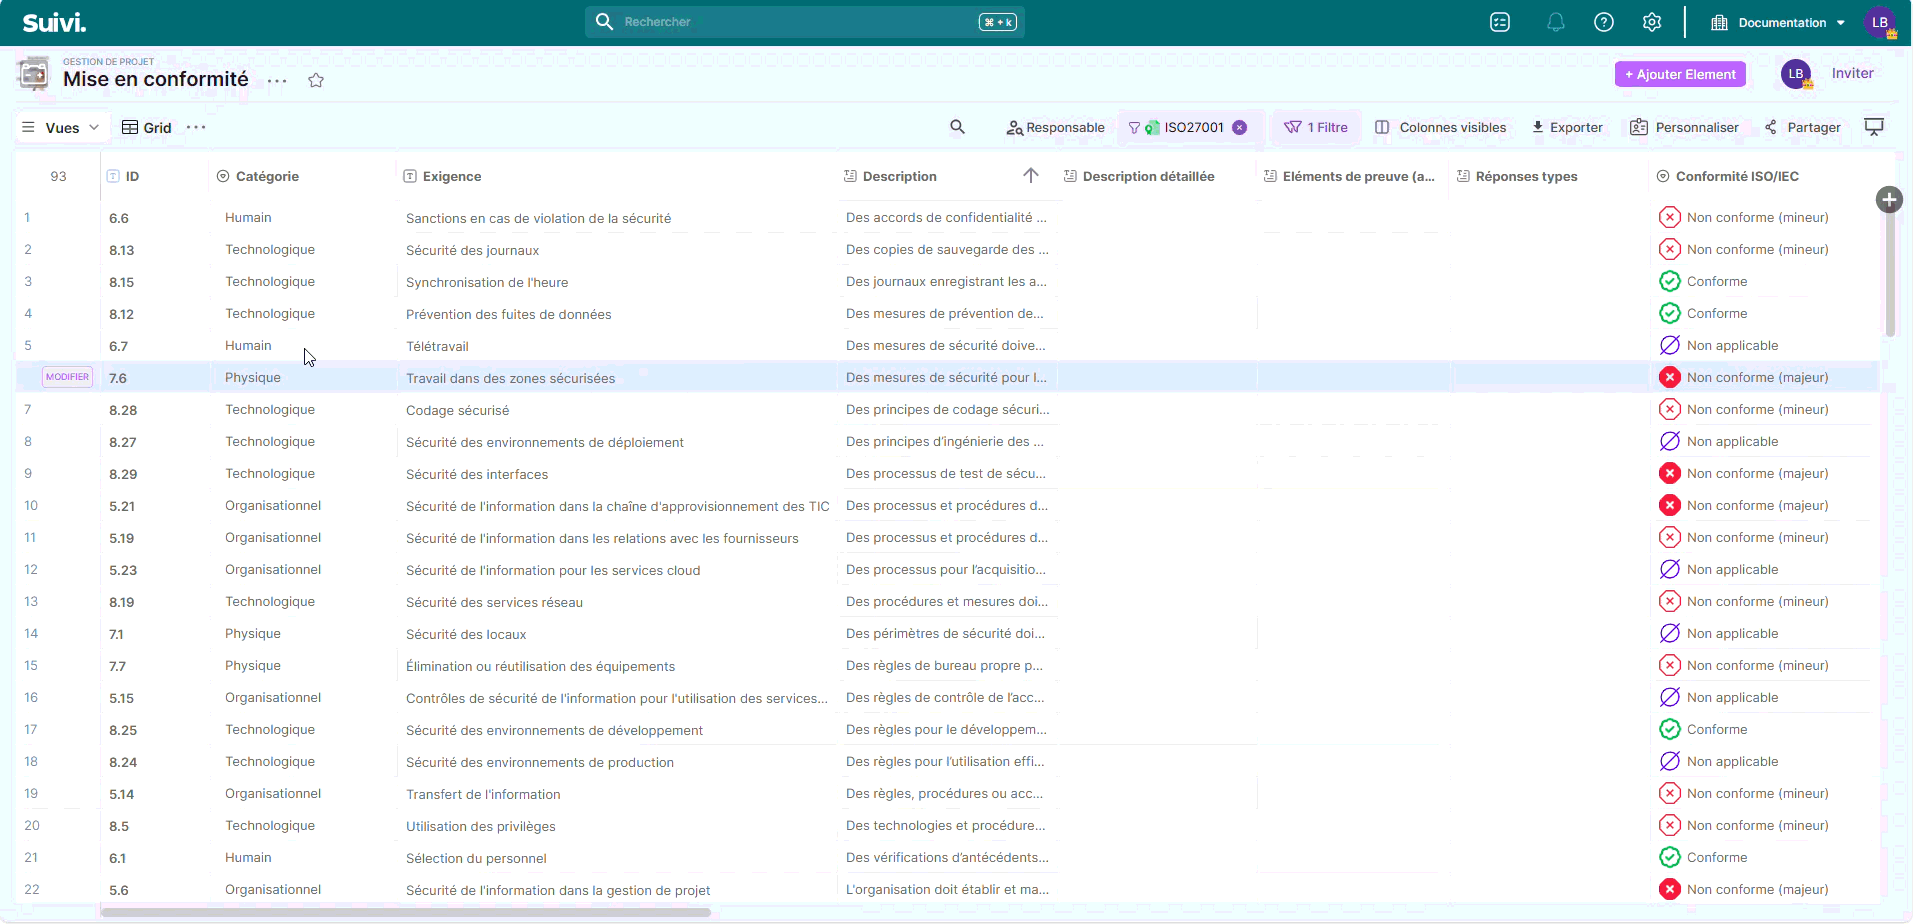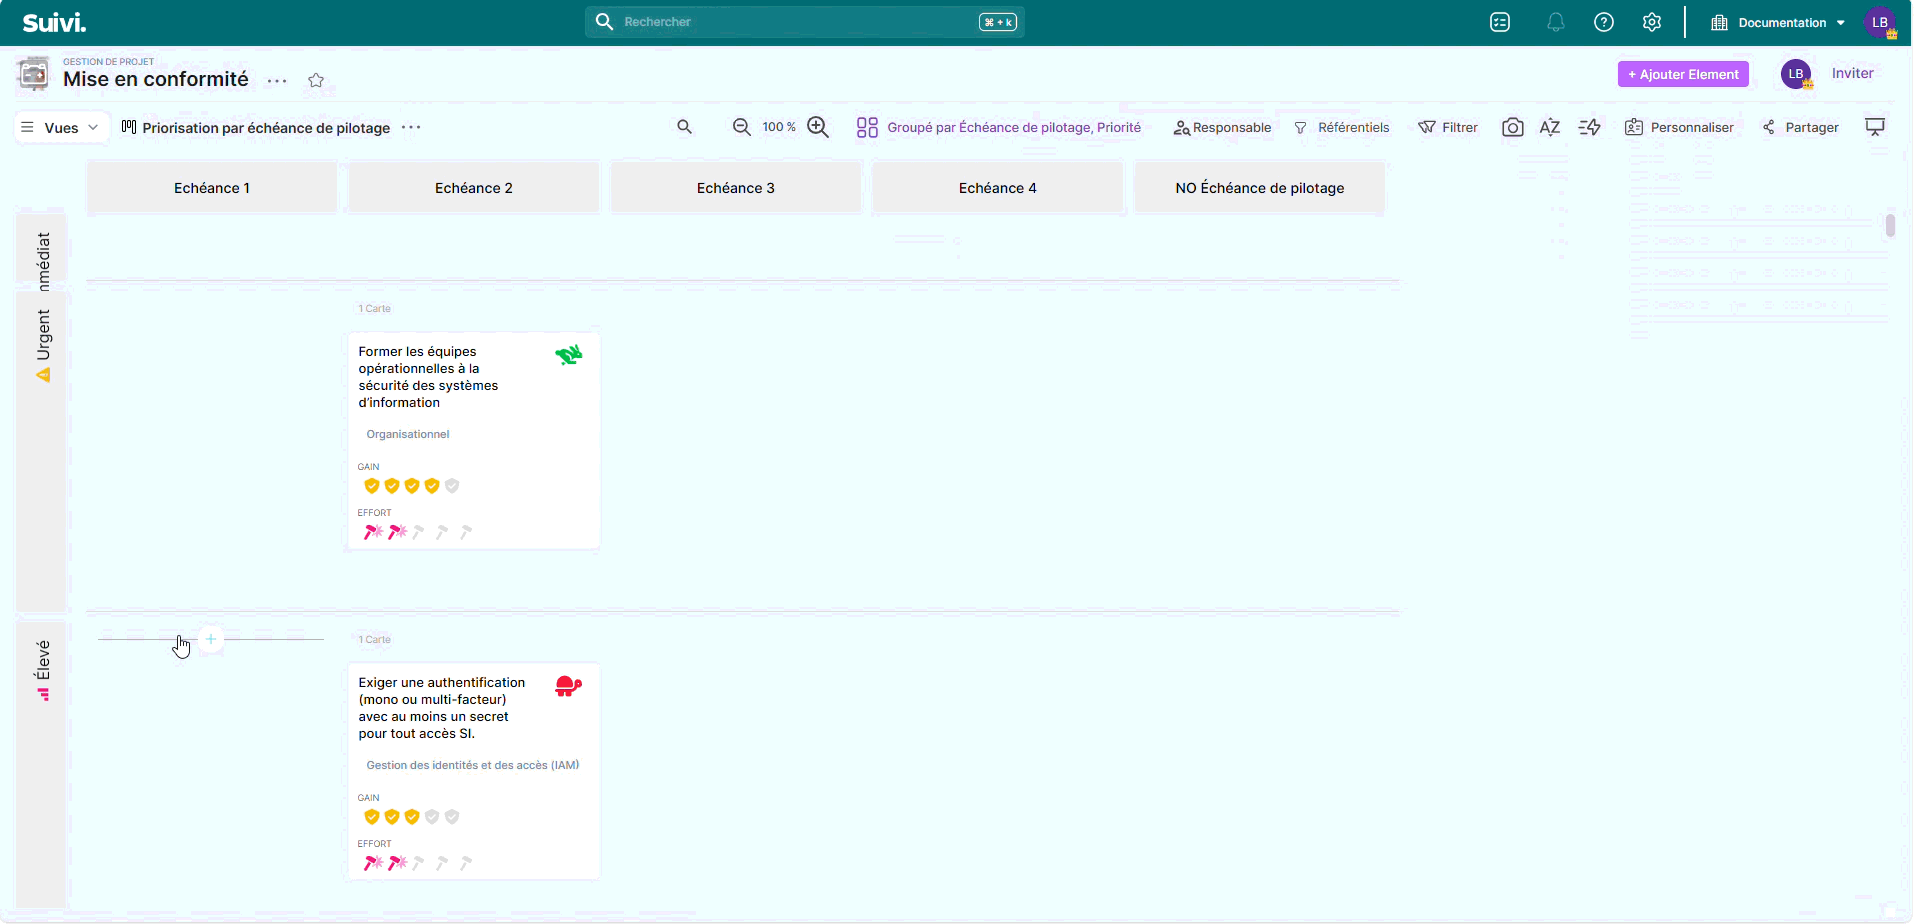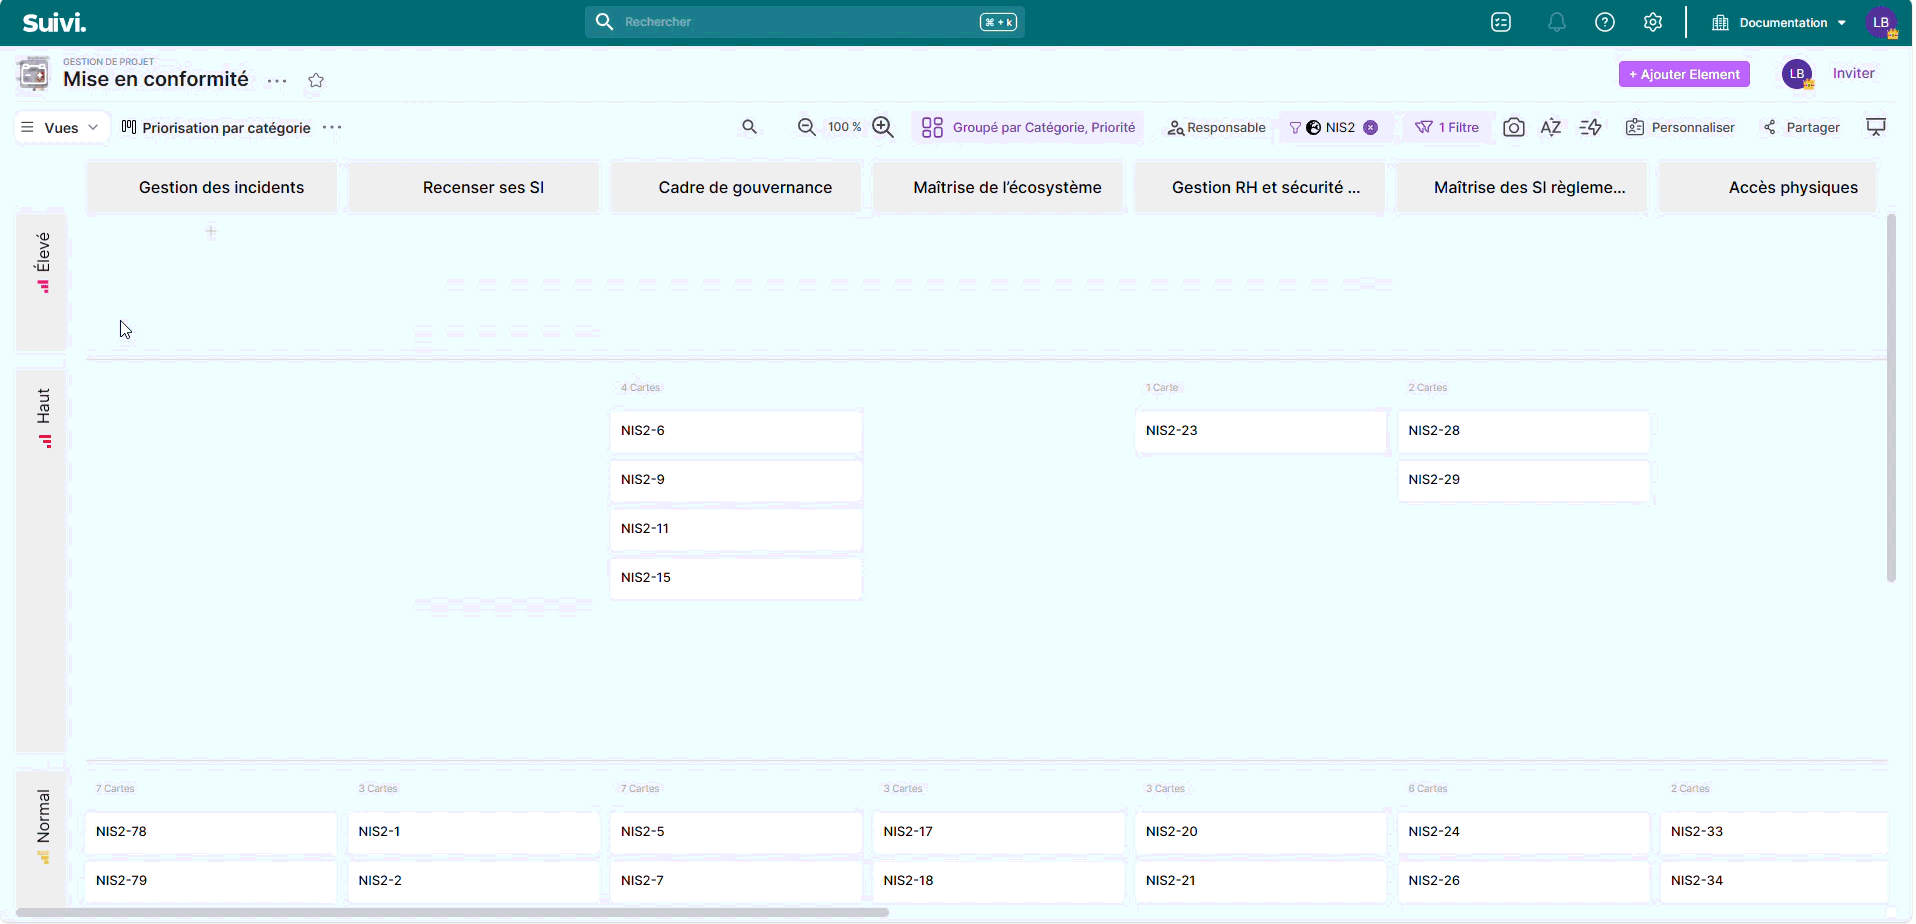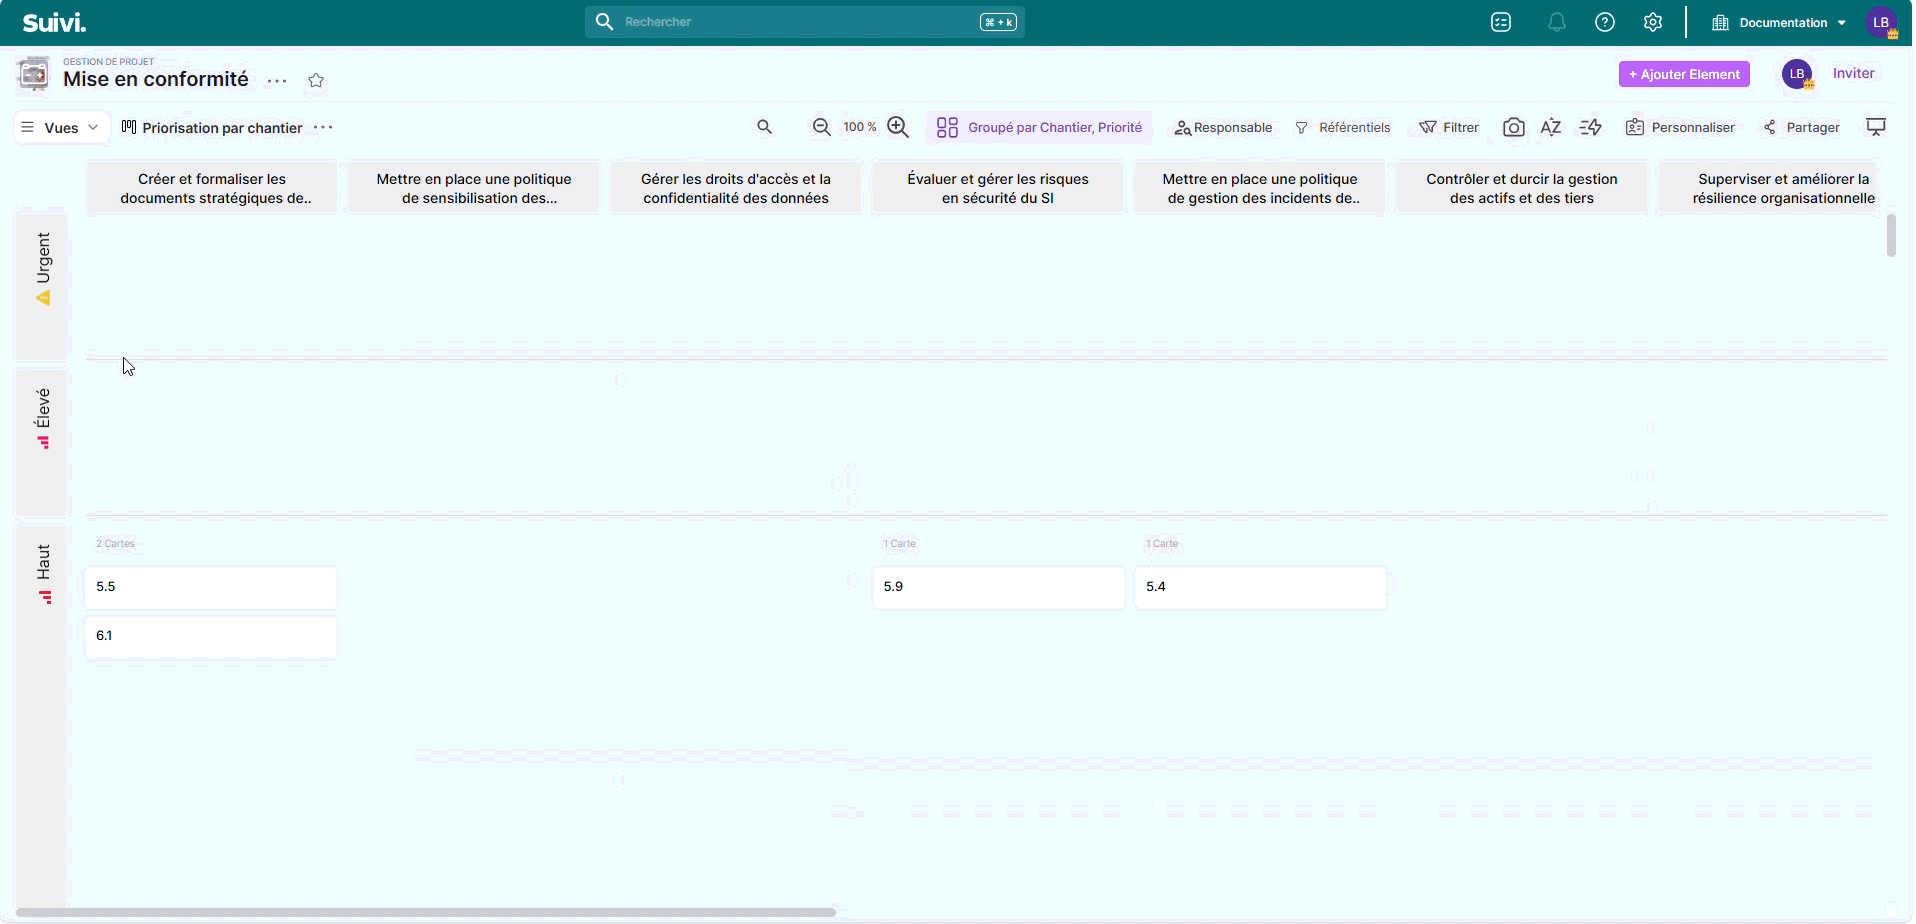
Las vistas de construcción de la hoja de ruta permitirán al RSSI planificar las acciones a implementar. Así tendrá una vista panorámica de todas las medidas a implementar:
- Por fecha de vencimiento (comité mensual o trimestral, por ejemplo)
- Por proyecto, si agrupa las medidas por temática (sensibilización, gobernanza, respaldo…)
Estas vistas permiten tener un panorama completo de las medidas a implementar y programar su planificación durante un período determinado tras una auditoría o un diagnóstico.
Suivi de la hoja de ruta
Esta vista permitirá tener un suivi lineal y temporal del proyecto inicial.
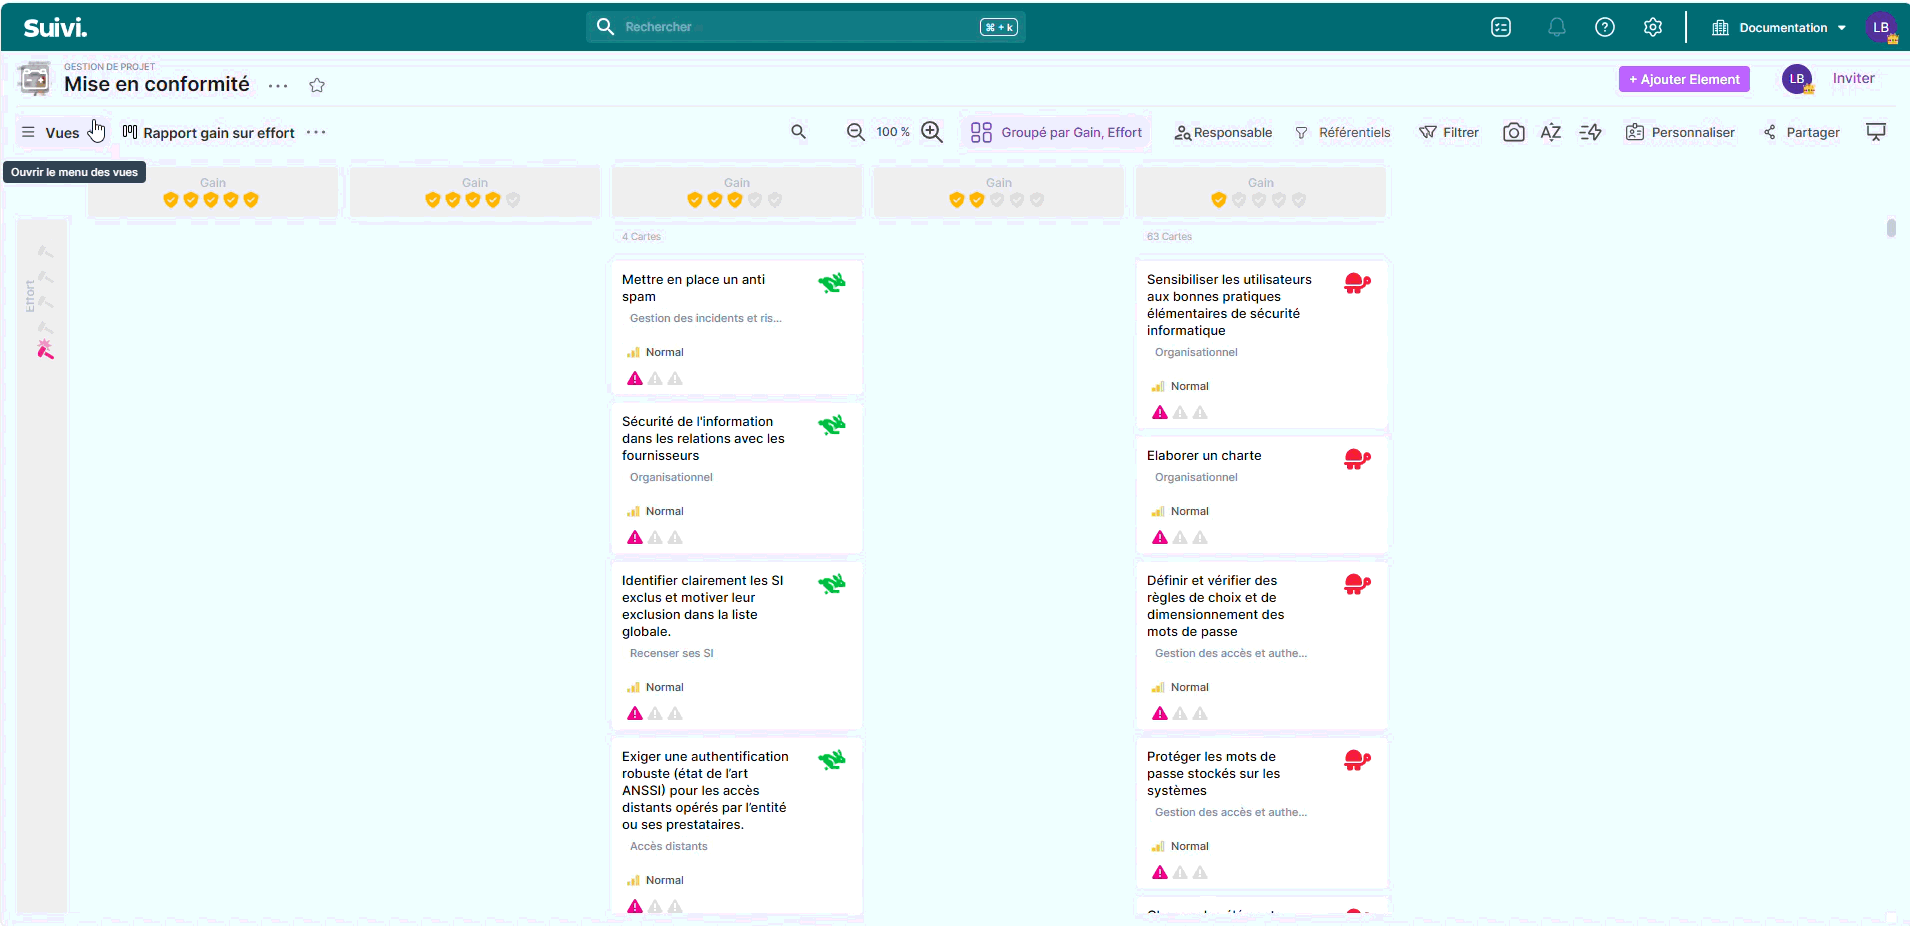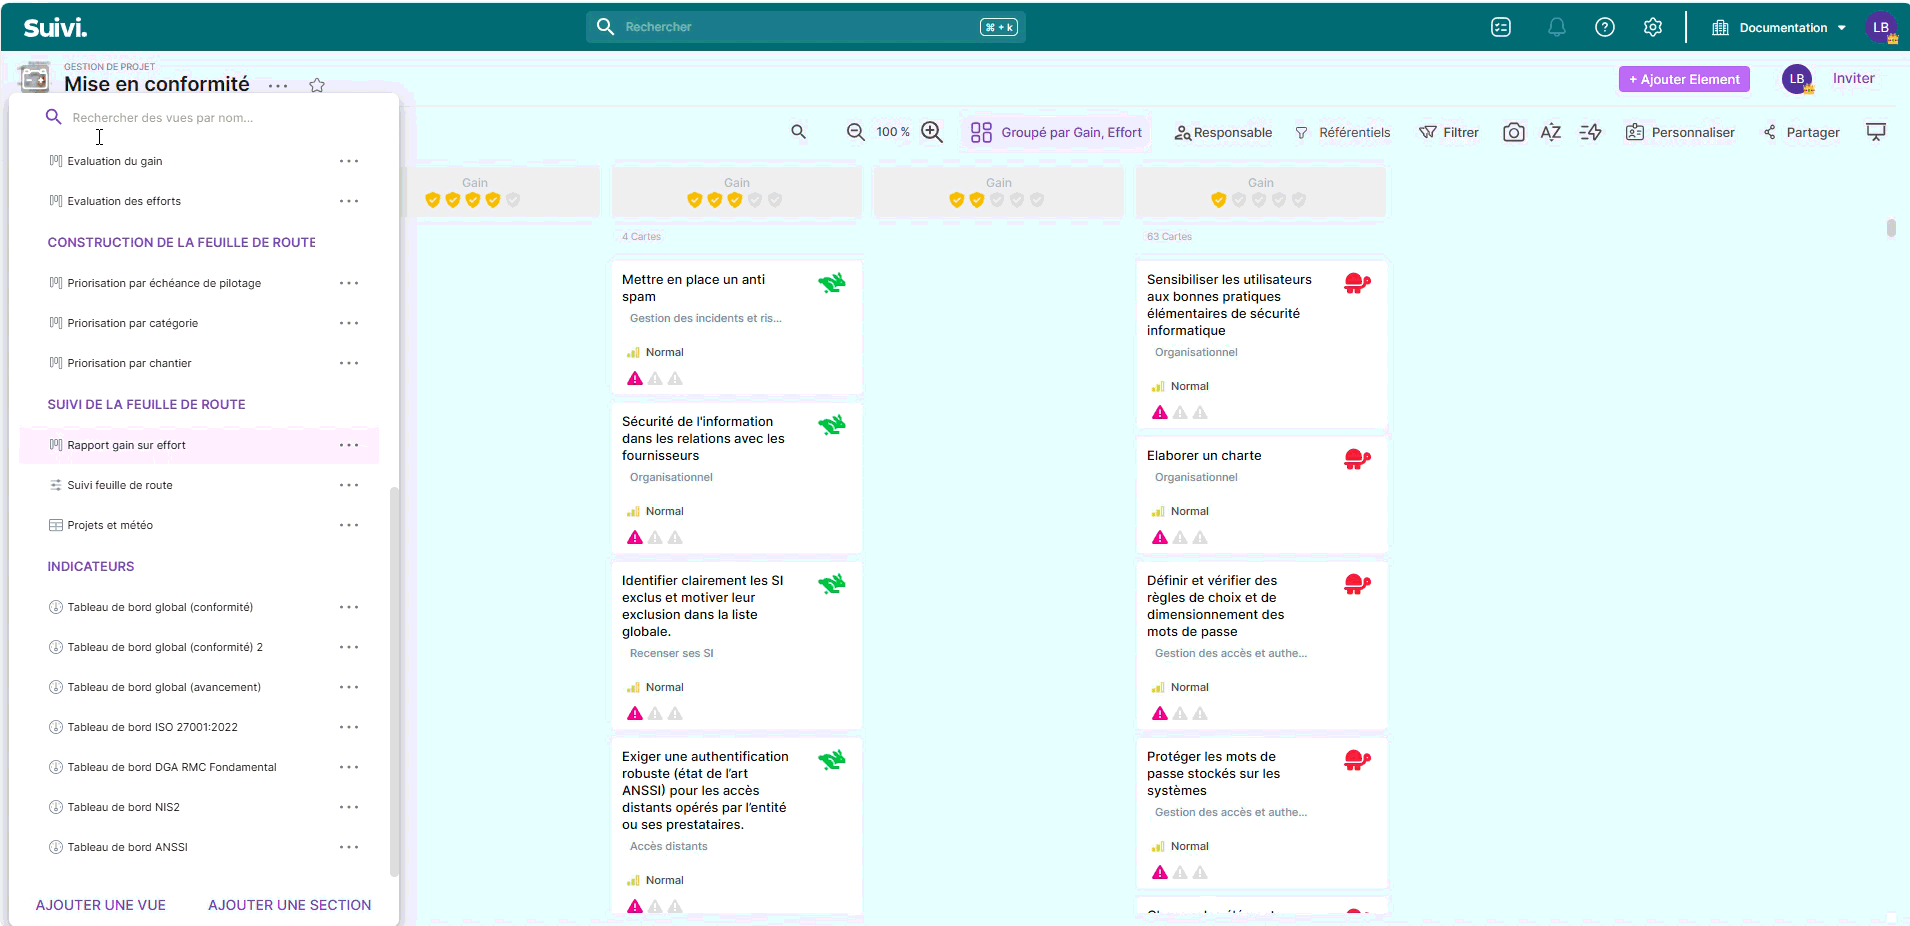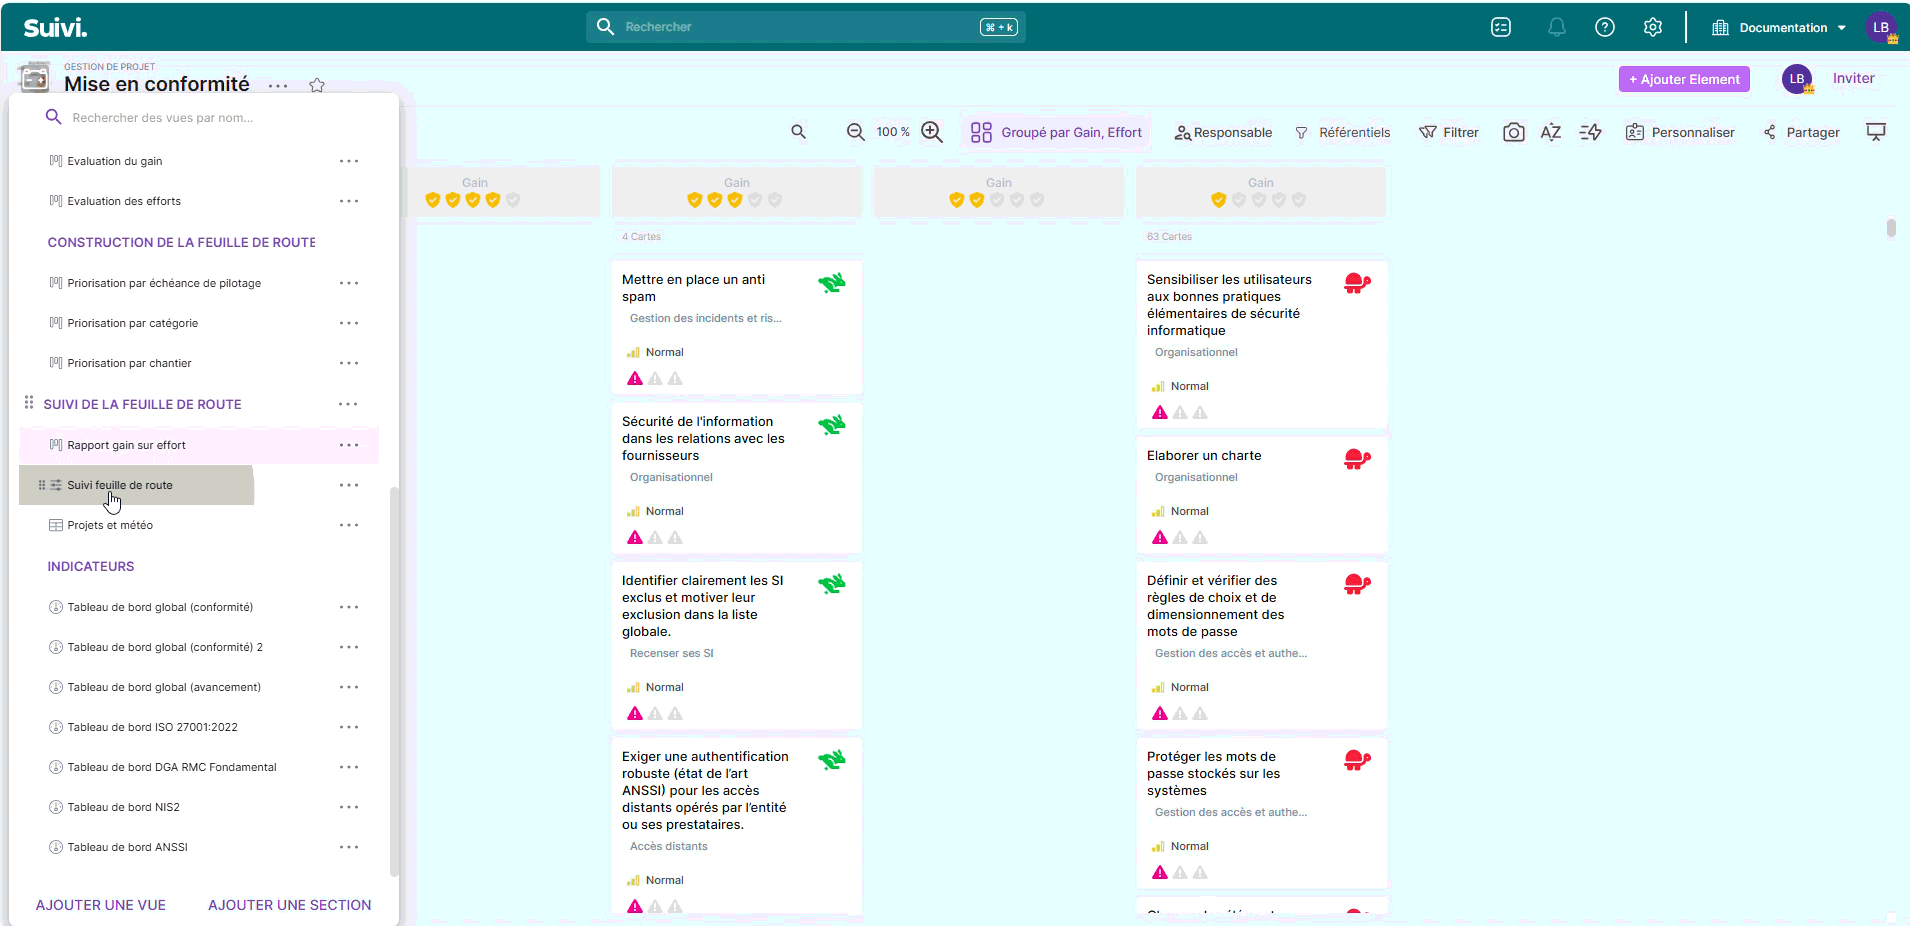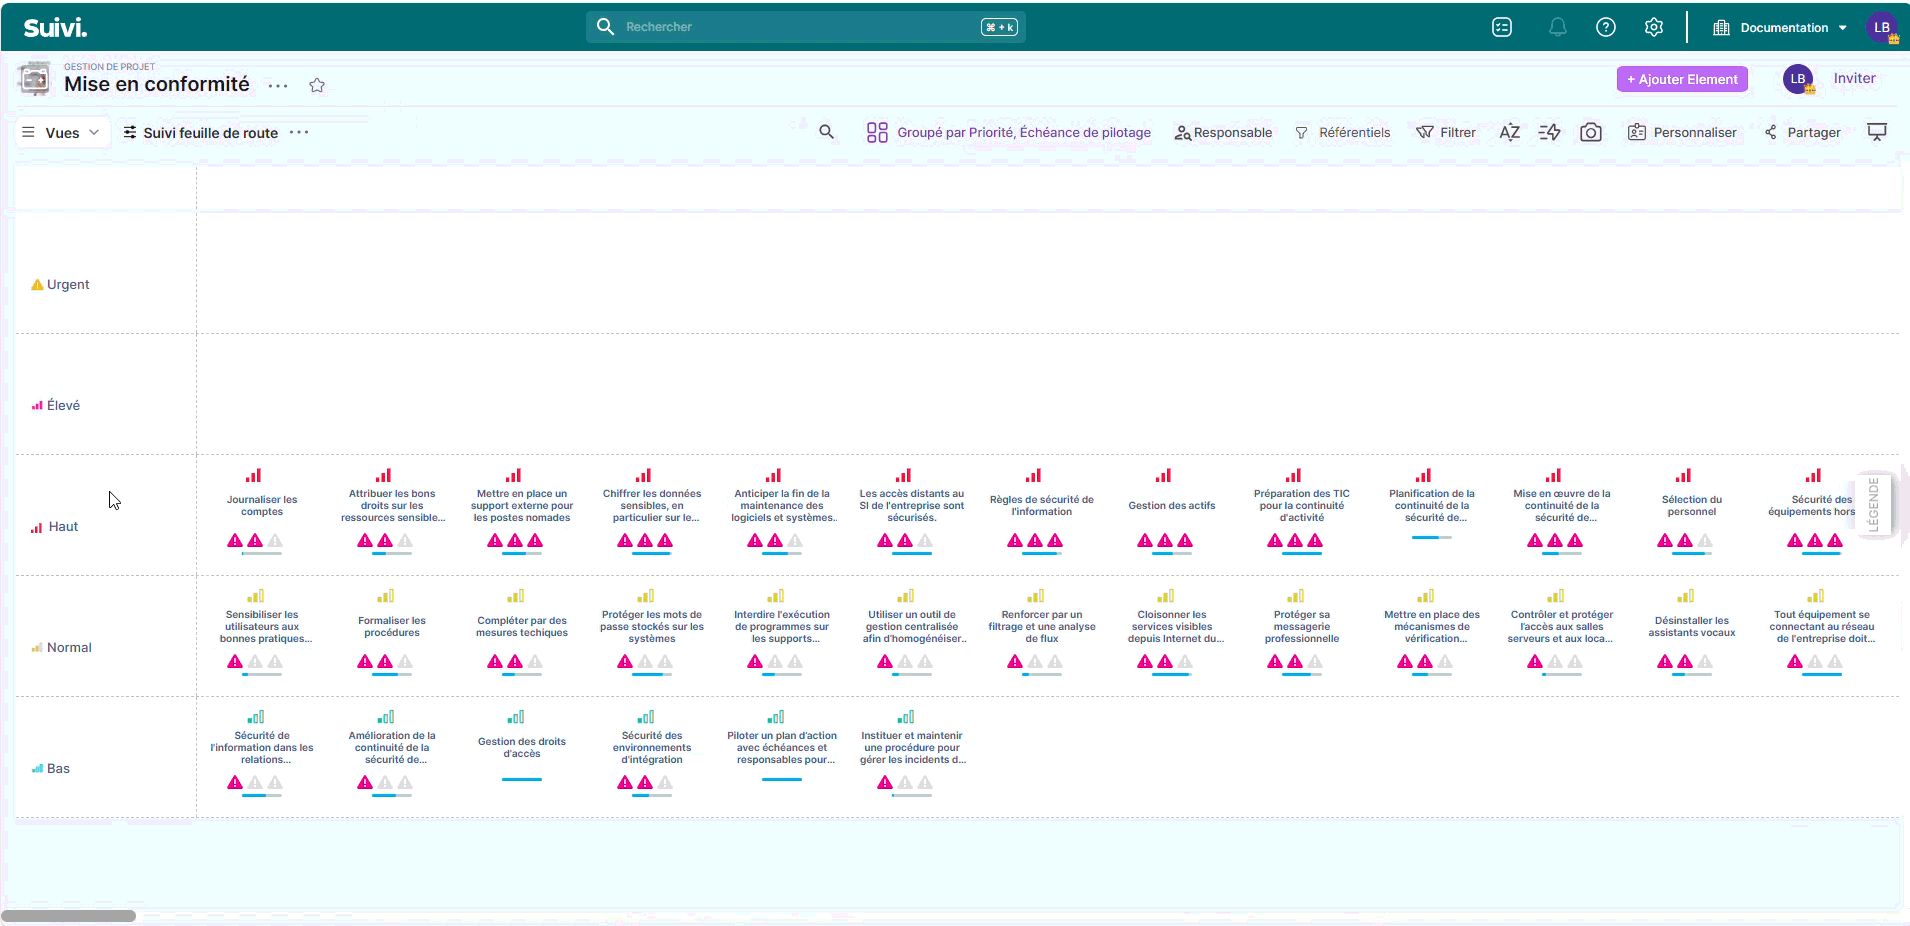
La interactividad y las opciones disponibles permitirán replanificar y repriorizar las medidas a lo largo de la evolución del proyecto según las restricciones encontradas.
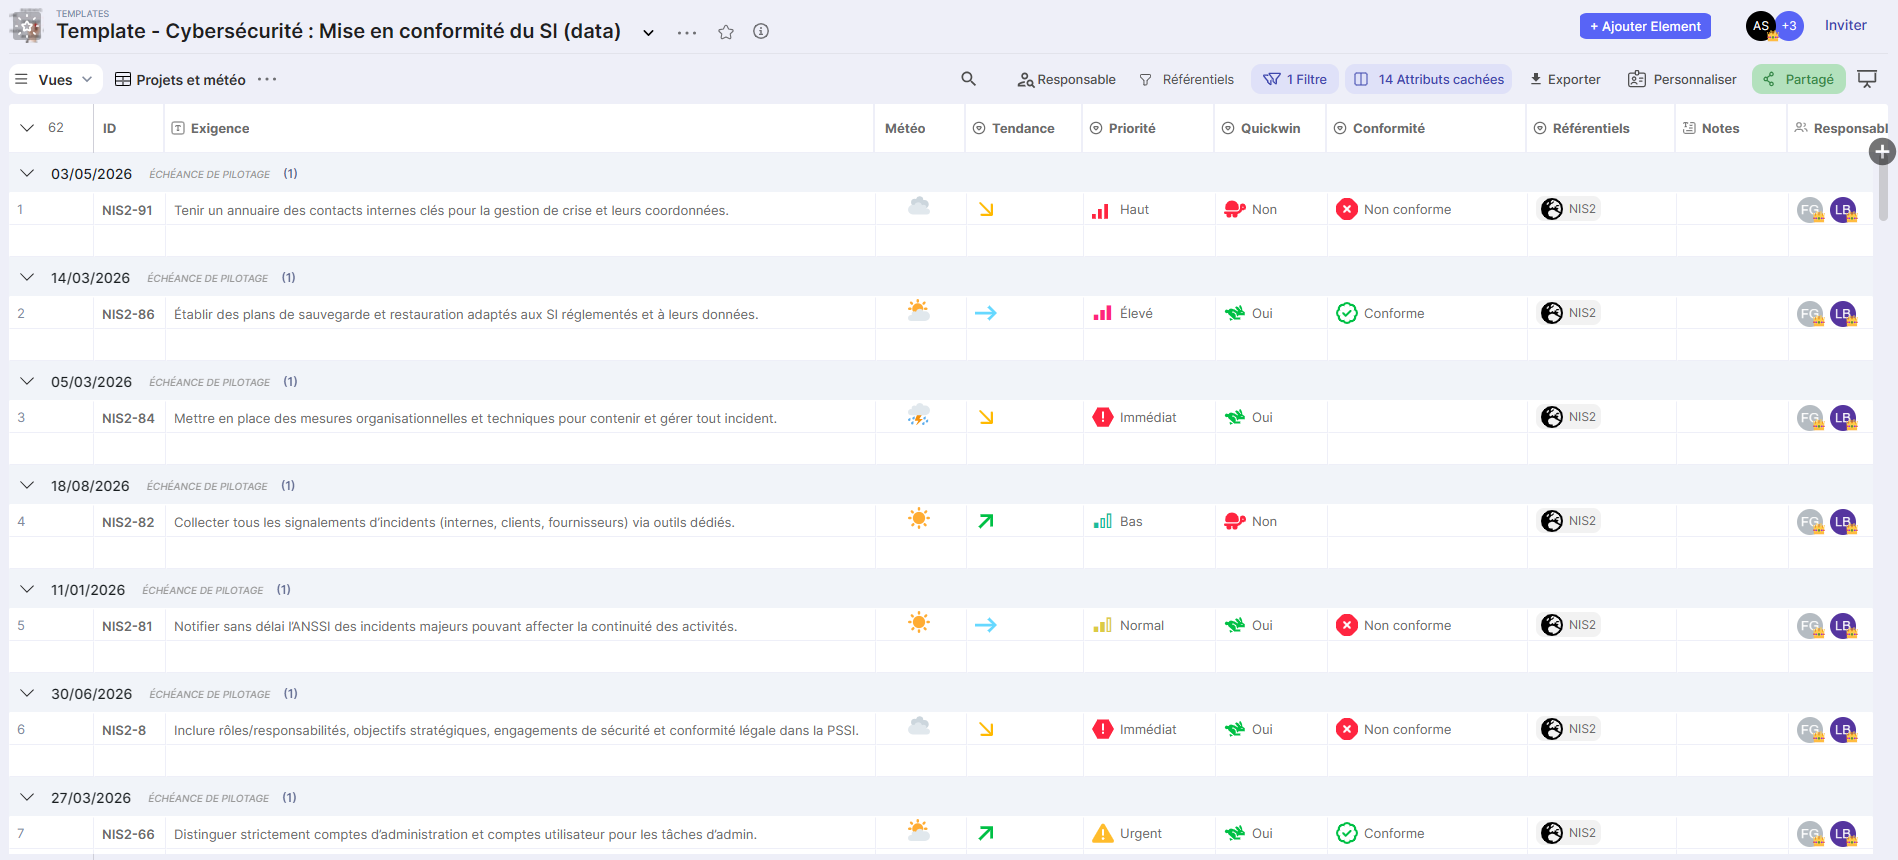
También se propone una vista orientada a "clima y tendencias" para tener una visión sintética del estado de las medidas
La vista Proyectos y clima está orientada al seguimiento con indicadores de tendencia y clima para monitorear el estado global de los proyectos.
Cuadros de mando
Paneles de control globales
Dos vistas de paneles de control (globales) agrupan indicadores clave para seguir el cumplimiento y el avance global de las iniciativas.
Paneles de control por marco de referencia
Estas vistas ofrecen un análisis detallado por norma (ISO 27001:2022, ANSSI, NIS2, DGA RMC Fundamental) y permiten seguir la evolución del cumplimiento en función de los hitos definidos en el tiempo.
Documentos complementarios
- DDA (solicitud de aplicabilidad)
- Informe de auditoría
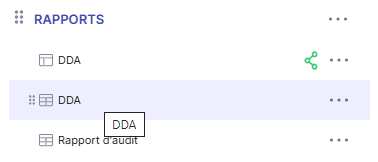
Solicitud de aplicabilidad
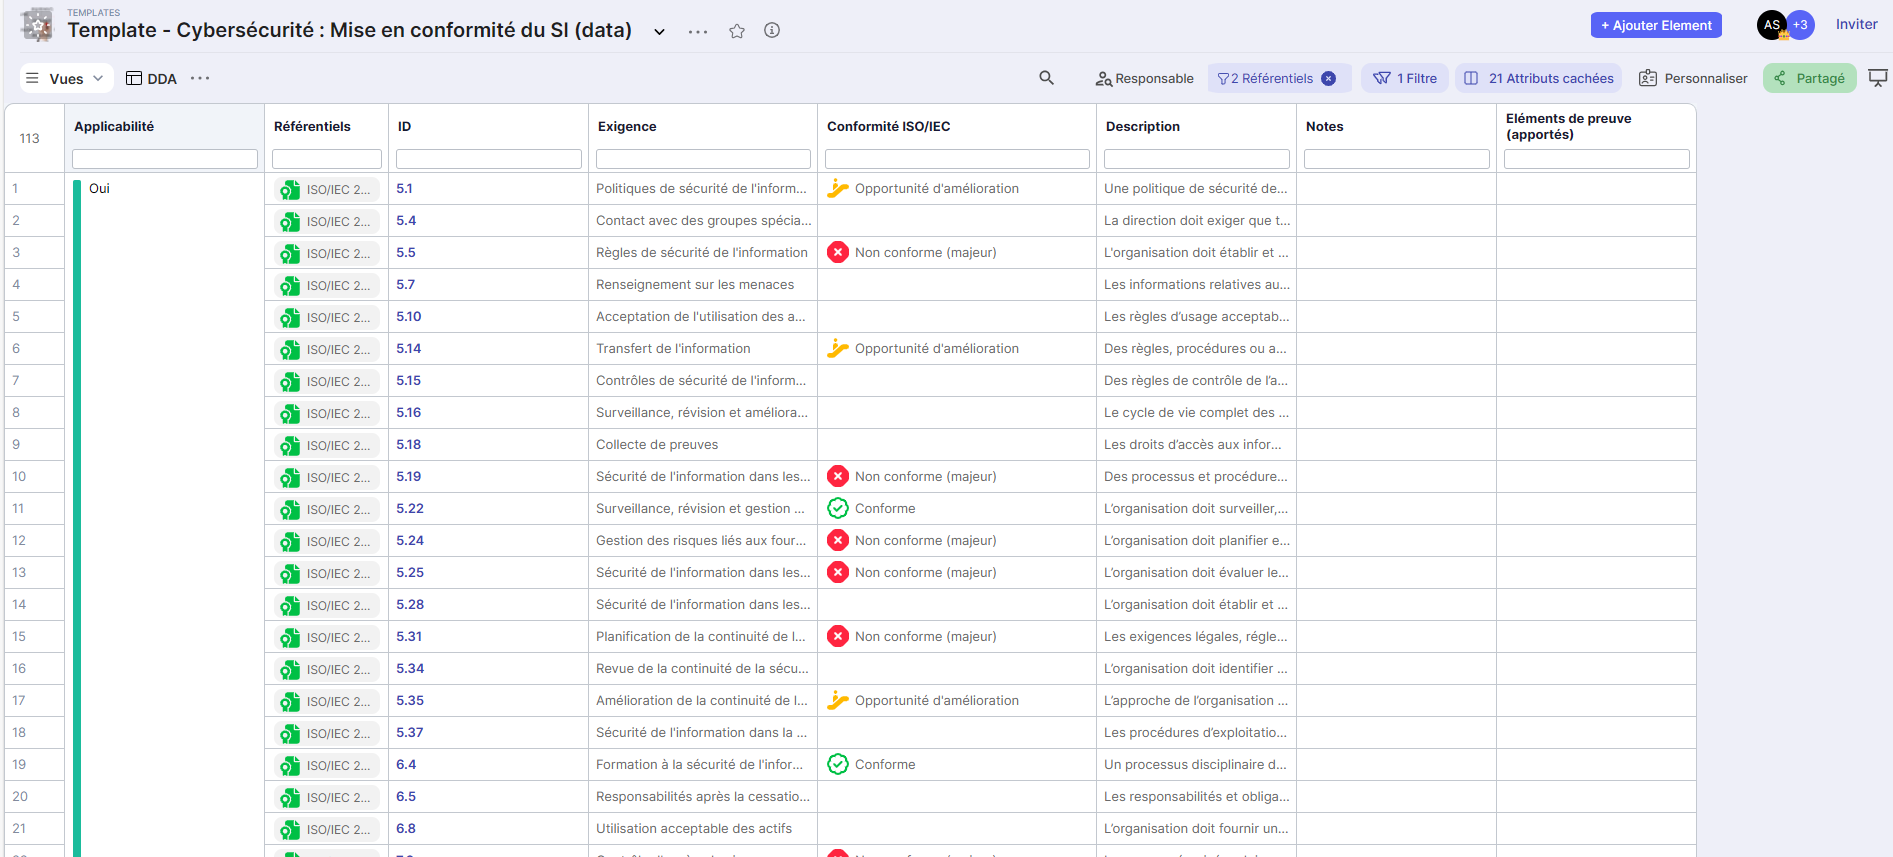
La vista "tabla" de la DDA permite generar un archivo Excel utilizable para una certificación ISO/IEC 27001:2022. Genera la lista de todos los controles de seguridad del anexo A y su aplicabilidad (o no) con las justificaciones de uso.
Informe de auditoría
La vista "informe de auditoría" permitirá a un auditor completar los diferentes requisitos de conformidad y aplicabilidad y adjuntar notas y documentos. También podrá generar un entregable en formato PPT destinado a un tercero
La vista Informe de auditoría contiene los elementos clave necesarios para la elaboración de un informe de conformidad.
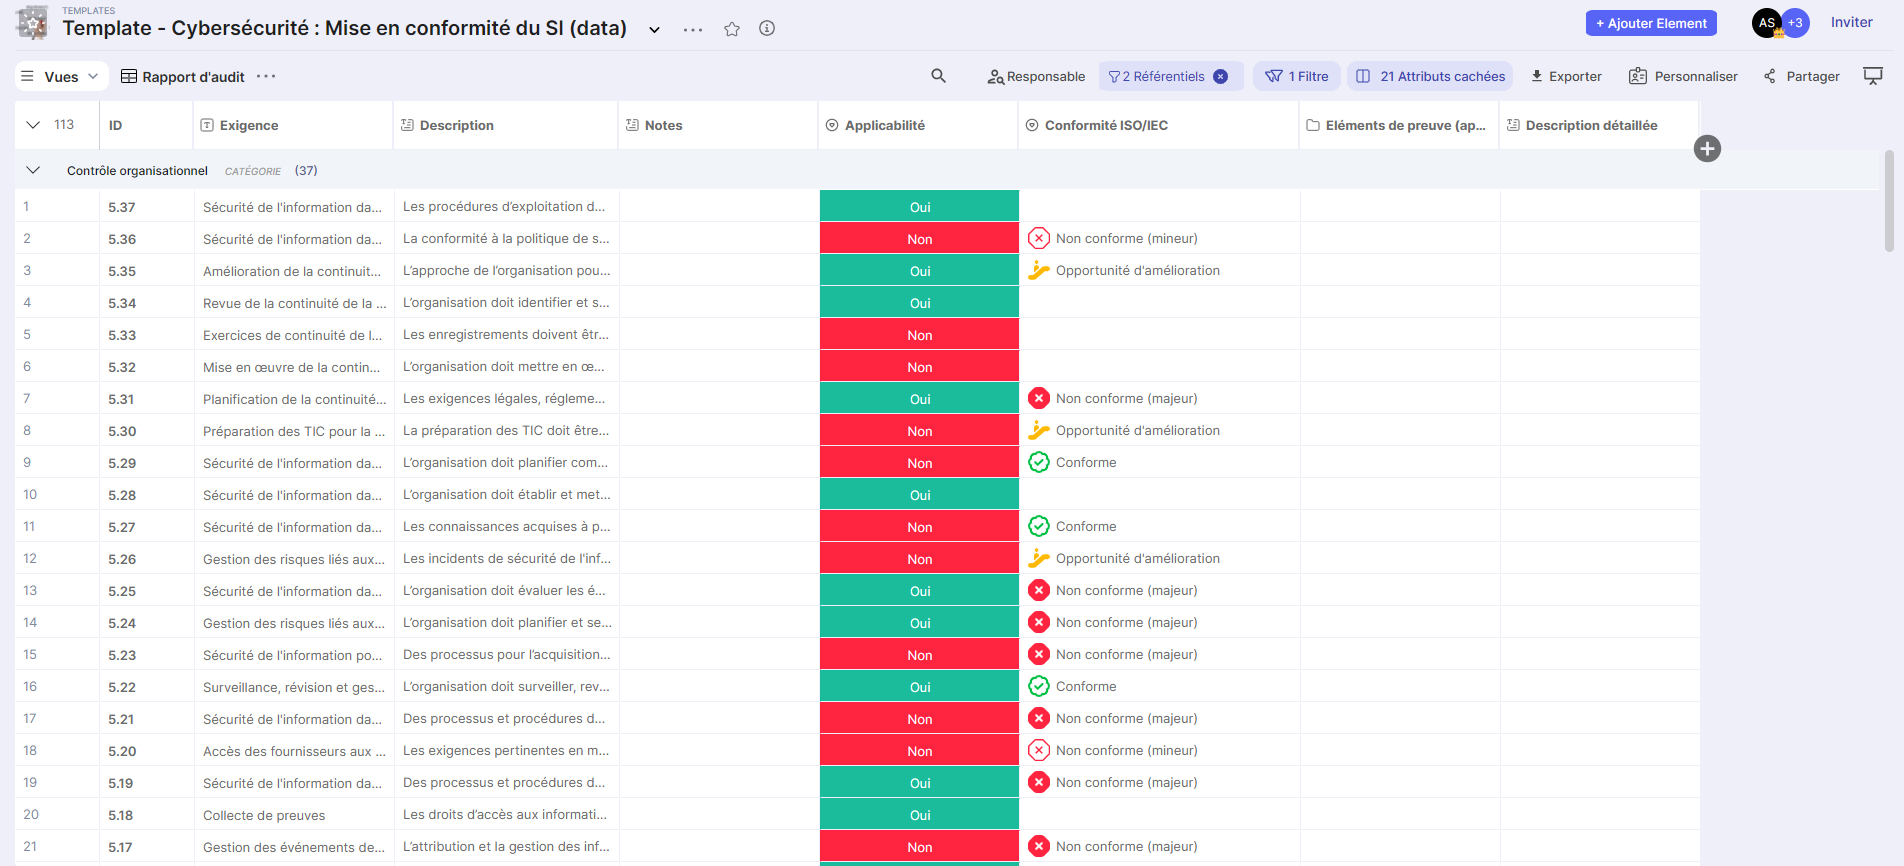
Los campos "Notas" pueden ser completados con las diferentes desviaciones presentes (con respecto al requisito).
Estas vistas permiten tener un panorama completo de las medidas a implementar y programar su planificación en un período determinado tras una auditoría o un diagnóstico.