Das Board Verwaltung von Schwachstellen bietet eine umfassende und betriebsbereite Lösung zur Steuerung der Sicherheit Ihrer IT-Infrastruktur. Es ermöglicht die Erfassung und Kategorisierung interner, externer und Cloud-Schwachstellen, die Priorisierung von Maßnahmen und die Nachverfolgung der Behebung bis zum Abschluss.
Beschreibung des Modells
Das Board Verwaltung von Schwachstellen ermöglicht:
- Zentralisierung von Schwachstellen aus Scans, Audits oder Penetrationstests.
- Priorisierung von Korrekturen nach Kritikalität, Dringlichkeit und Umfang.
- Verfolgen Sie den Fortschritt der Behebungsmaßnahmen und die zuständigen Verantwortlichen.
- Bereitstellen von Fortschritts- und Kritikalitätsindikatoren.
⇒ Stellt ein operatives Steuerungsinstrument für das Cyber-Risikomanagement dar, das sich an CISOs, technische Berater und SecOps-Teams richtet.
Allgemeine Grundsätze
- Jede Zeile entspricht einer identifizierten Schwachstelle.
- Die Schwachstellen sind nach
Scopesegmentiert: Extern, Intern, Webanwendung.
- Der suivi basiert auf
Status,Gravité,Priorité,AvancementundResponsable.
- Die Vorlage bietet dedizierte Ansichten für den Import, den suivi nach Bereich, die Behebung und die Dashboards.
- Die Integration ist über API oder CSV-Import vorgesehen.
Hauptattribute
| Attribut | Typ | Beschreibung |
|---|---|---|
| Betreff | Text | Name der Schwachstelle oder CVE-Referenz |
| Kategorie | Liste | Art der Schwachstelle (DNS Health, Application Security, Network Security, etc.) |
| Scope | Liste | Betroffener Bereich: Extern / Intern / Cloud |
| Schweregrad | Liste | Kritikalitätsstufe: Kritisch / Hoch / Mittel / Niedrig |
| Priorität | Liste | Dringlichkeit: Sofort / Dringend / Hoch / Normal / Niedrig |
| Status | Liste | Bearbeitungsstand: Neu / In Bearbeitung / Zu validieren / Geschlossen / Abgelehnt |
| Asset | Mehrfachliste | Betroffenes System oder Domain |
| Root-Asset | Mehrfachliste | Haupt-Domain oder Hauptbereich |
| Port(s) | Liste | Betroffene Ports |
| Beschreibung | Rich Text | Technische Details der Schwachstelle |
| Behebung | Rich Text | Empfohlene Korrekturmaßnahmen |
| Erforderliche Lösung | Mehrfachliste | Benötigte Tools oder Lizenzen |
| WAF | Liste | WAF-Status: Behebbar / Außerhalb des Bereichs / Geschützt / Behoben |
| QuickWin | Liste | Schnelle Korrektur möglich |
| Fortschritt | Prozentsatz | Fortschritt der Behebung |
| Entdeckung | Datum | Datum der Identifizierung |
| Lösung (geplant) | Datum | Zieldatum für Korrektur |
| Verantwortlich | Benutzer | Zuständige Person(en) |
| ID | Text | Eindeutige Kennung |
| URL | Text | Zugehöriger Link |
| Notizen | Text | Internes oder verstecktes Feld |
| Referenzsystem | Liste | Quelle oder Compliance-Rahmen |
| Erkennungsquelle | Liste | Ursprung der Entdeckung |
| Schwachstelle | Text | Genaue Bezeichnung der Sicherheitslücke |
| Angriffslinie | Liste | Kontext oder Angriffsszenario |
Vorgeschlagene Ansichten
| Ansicht | Typ |
|---|---|
| Verwaltung von Schwachstellen | Kanban |
| Behebung | Card |
| Suivi | Grid |
| Roadmap | Metrolines |
| Kritikalitätsindikatoren | Dashboard |
| Fortschritt der Behebungen | Dashboard |
| Zuweisung externer Bereich | ReportTable |
| Zuweisung interner Bereich | ReportTable |
| Zuweisung Cloud-Bereich | ReportTable |
| Erstellungsformular | Form |
| Behebung (Benutzer) | ListDetail |
| Behebung (Lead Tech) | ListDetail |
| Angriffslinien | Card |
| Angriffslinien | Dashboard |
Schnellstart
Ein Board aus der Vorlage erstellen
- Klicken Sie in dem Arbeitsbereich Ihrer Wahl auf „Neues Board hinzufügen".
- Greifen Sie auf den Bereich CYBERSICHERHEIT zu und suchen Sie nach der Vorlage „Verwaltung von Schwachstellen".
- Um alle Funktionen der Vorlage zu nutzen, müssen Sie die Testdaten importieren.
Den empfohlenen Workflow befolgen
- Identifizierung: Import oder manuelle Erstellung von Schwachstellen (Status: Neu)
- Qualifizierung: Zuweisung des Schweregrads, der Priorität und Zuordnung eines Verantwortlichen
- Planung: Festlegung des Lösungsdatums und Identifizierung der erforderlichen Lösungen
- Behebung: Wechsel in den Status "In Bearbeitung", Aktualisierung des Fortschritts
- Validierung: Übergang in den Status "Zu validieren", sobald die Korrektur angewendet wurde
- Abschluss: Übergang in den Status "Geschlossen" nach Überprüfung
Best Practices
- Systematische Kategorisierung: Verwenden Sie standardisierte Kategorien, um das Reporting zu erleichtern
- Strenge Priorisierung: Kombinieren Sie Schweregrad und geschäftliche Kritikalität, um die Priorität festzulegen
- QuickWins: Identifizieren und behandeln Sie vorrangig schnelle Korrekturen mit hoher Wirkung
- Regelmäßiges Suivi: Aktualisieren Sie den Fortschritt wöchentlich
- Dashboards: Konsultieren Sie die Kennzahlen vor den Sicherheitsausschüssen
- Erforderliche Lösungen: Identifizieren Sie den Bedarf an Lizenzen/Tools, um Budgets und zu mobilisierende Teams zu antizipieren
Importe und Integrationen
Das Board unterstützt den Import von Schwachstellen aus:
- ImportFromAPI: Automatisierter Import über API
- ImportFromCSV : Import aus einer CSV-Datei
Die CSV-Mappings sind vorkonfiguriert, um die Integration mit Ihren Scan-Tools (Nessus, Qualys, etc.) zu erleichtern
Indikatoren für Kritikalität / Ausnutzbarkeit / Priorität
Kritikalität
Die Kritikalität einer Schwachstelle entspricht der Schwere ihrer potenziellen Auswirkung auf das Informationssystem. Sie wird in der Regel anhand von Standards wie dem CVSS (Common Vulnerability Scoring System) bewertet, das einen Score auf Basis der Auswirkung und der technischen Merkmale liefert, oder dem CWSS (Common Weakness Scoring System), das eine detailliertere Analyse von Software-Schwachstellen ermöglicht.
Ausnutzbarkeit
Die Ausnutzbarkeit misst die Wahrscheinlichkeit, dass eine Schwachstelle in einem realen Kontext tatsächlich ausgenutzt wird. Sie stützt sich insbesondere auf Indikatoren wie das EPSS (Exploit Prediction Scoring System), das die Wahrscheinlichkeit einer Ausnutzung im Zeitverlauf schätzt, und Kataloge wie das KEV (Known Exploited Vulnerabilities) der CISA, die Schwachstellen erfassen, von denen bekannt ist, dass sie aktiv ausgenutzt werden.
Priorität
Die Priorisierung von Schwachstellen wird definiert, indem ihre Kritikalität und ihre Ausnutzbarkeit kombiniert werden. Eine kritische und stark ausnutzbare Schwachstelle wird vorrangig behandelt, während eine weniger kritische oder unwahrscheinlich auszunutzende Schwachstelle in einem späteren Behebungszyklus eingeplant werden kann. Dieser Ansatz ermöglicht es, die Ressourcenzuteilung zu optimieren und Risiken effektiv zu reduzieren.
Spezifische Verwendungen
Abschnitt "Verwaltung von Schwachstellen"
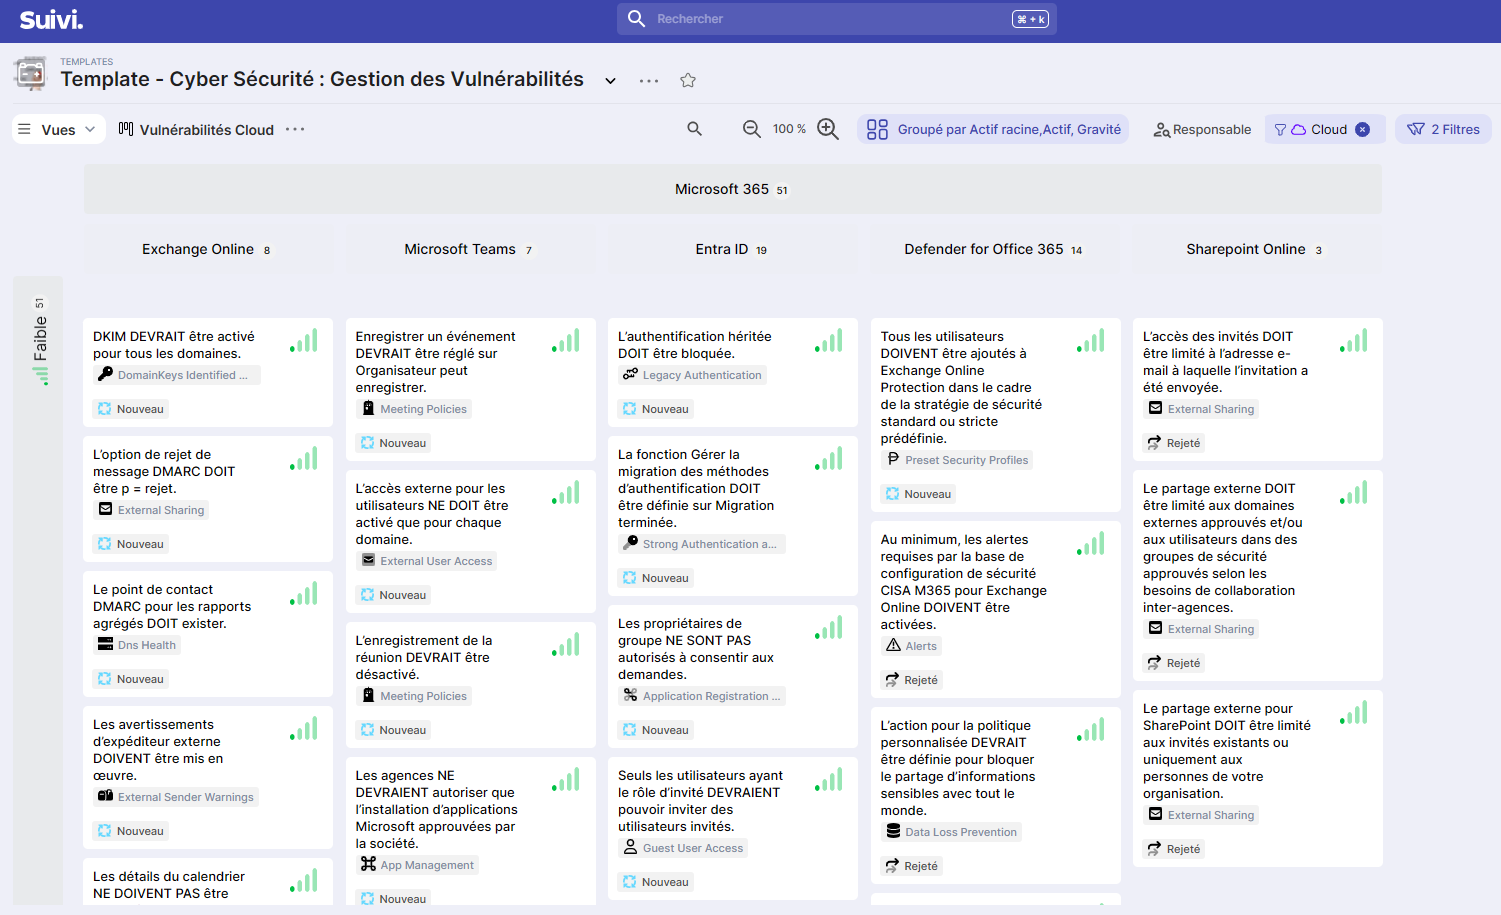
Kanban-Ansicht nach Bereich:
- Externe Schwachstellen: Anzeige der im Internet exponierten Schwachstellen
- Interne Schwachstellen: Anzeige der Schwachstellen des internen Netzwerks
- Webanwendungs-Schwachstellen: Anzeige der Schwachstellen bei Cloud-Diensten (M365, Azure, etc.)
Jede Ansicht filtert automatisch nach Bereich und organisiert die Karten nach Schweregrad und Asset.
Abschnitt "Behebung"
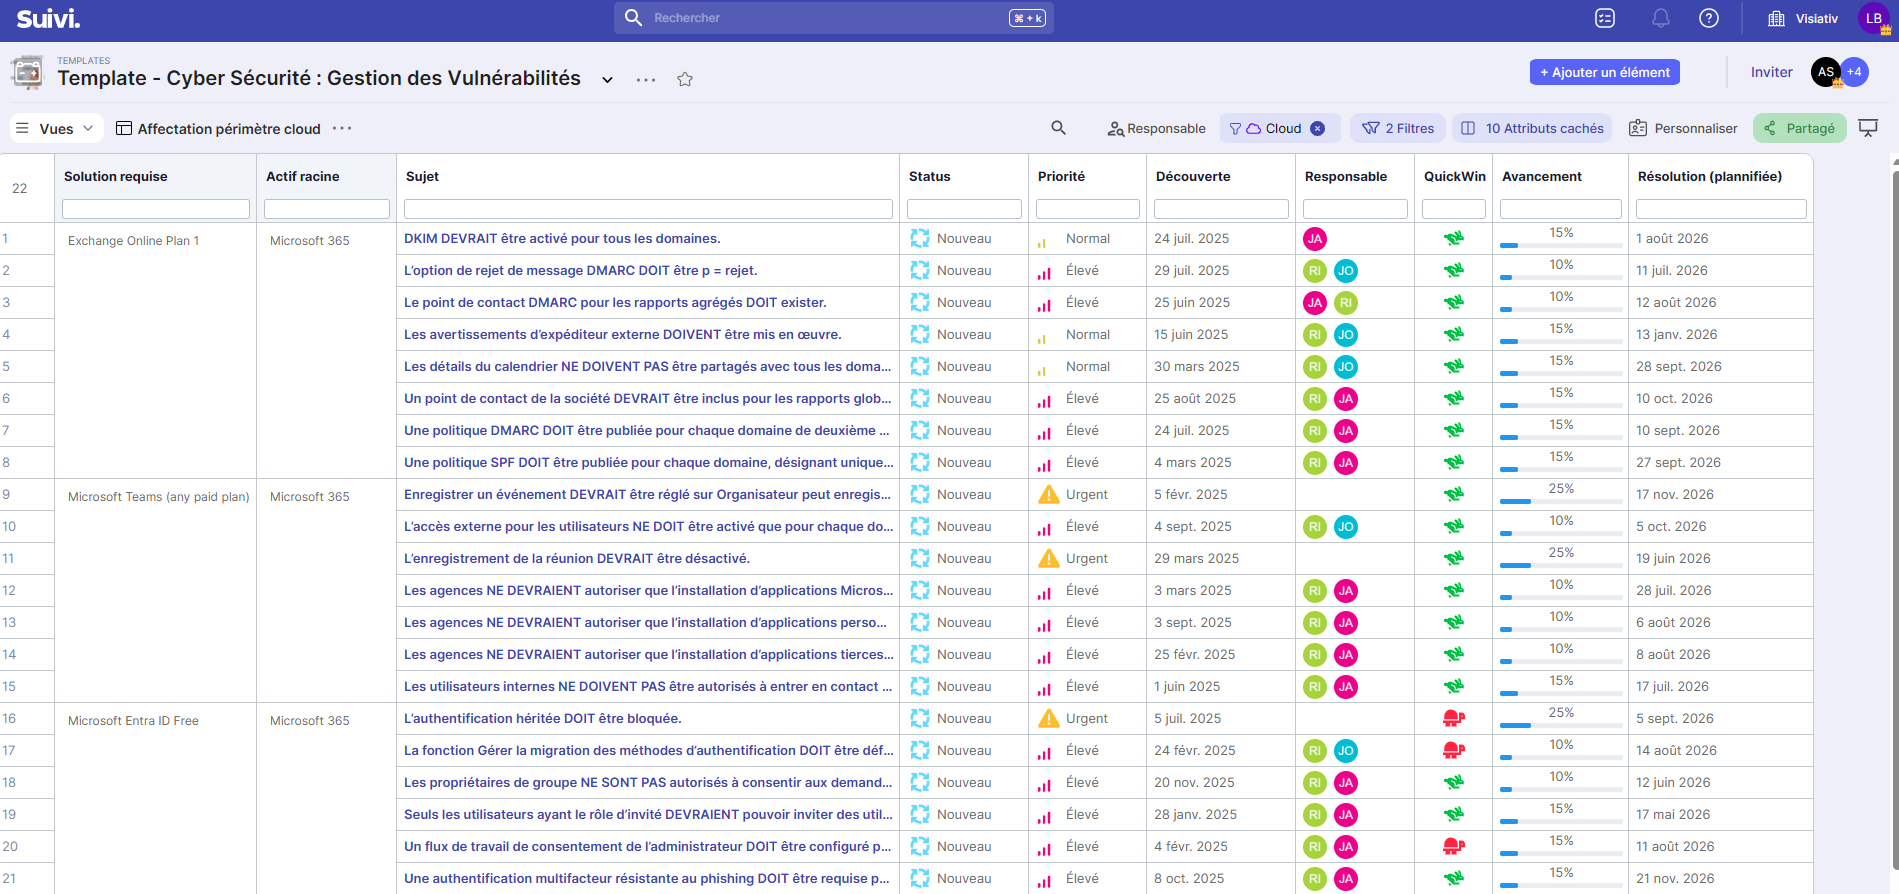
Zuweisungsansichten nach Bereich (Extern / Intern / Cloud).
Diese Ansichten ermöglichen die Steuerung der Zuweisung von Schwachstellen, die gerade bearbeitet werden. Der suivi der Behebungsmaßnahmen ist nach Verantwortlichem und erforderlicher Lösung gruppiert.
Abschnitt "Suivi"
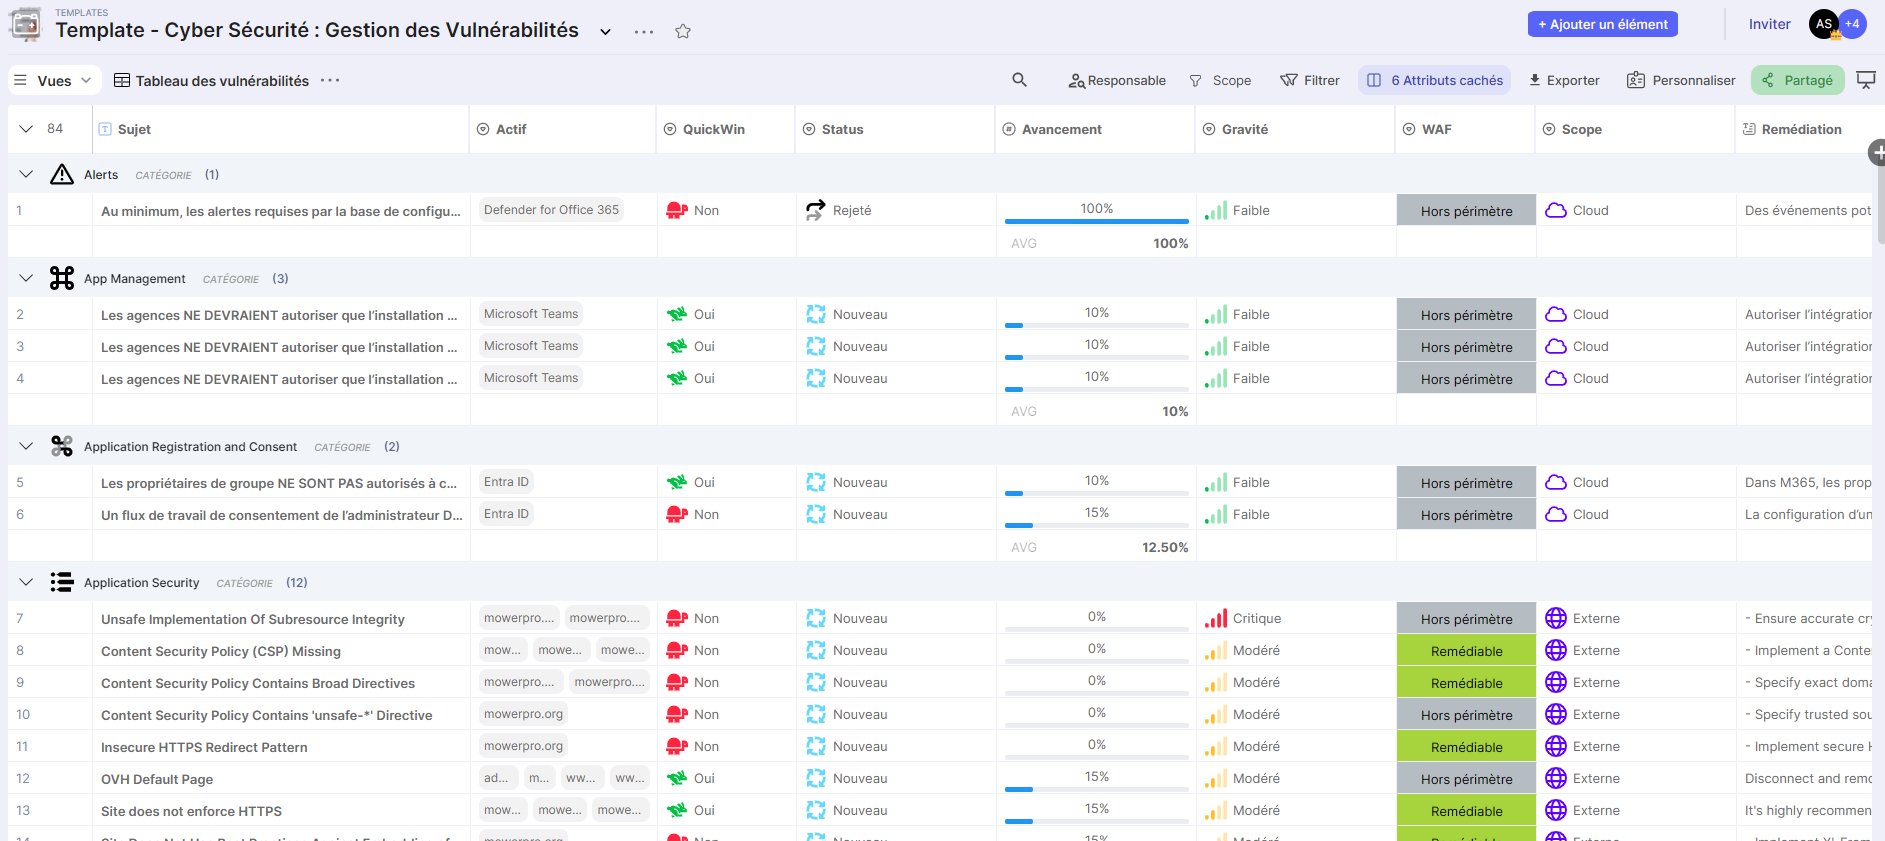
Ansicht Schwachstellentabelle: Strukturierte Ansicht, die alle Schwachstellen mit erweiterten Filtern anzeigt. Ideal für die tägliche Erfassung und Aktualisierung.
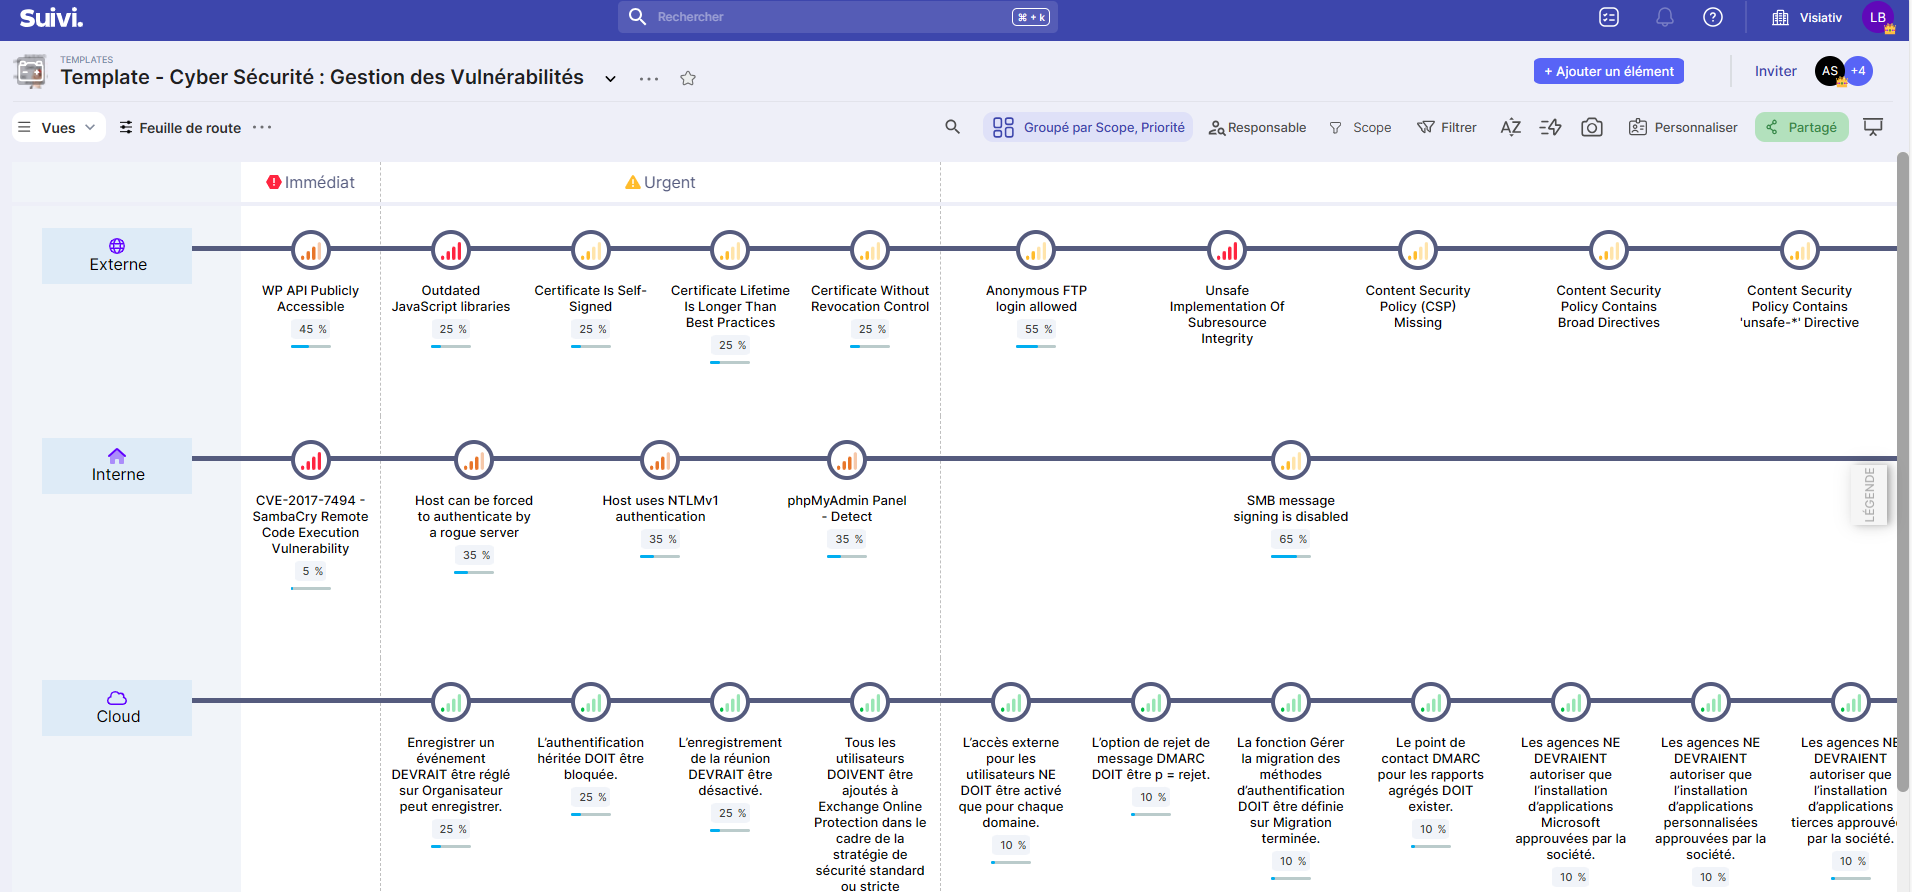
Roadmap-Ansicht: Timeline-Ansicht, die die geplanten Behebungen im Zeitverlauf anzeigt, organisiert nach Priorität und erforderlicher Lösung.
Abschnitt "Indikatoren"
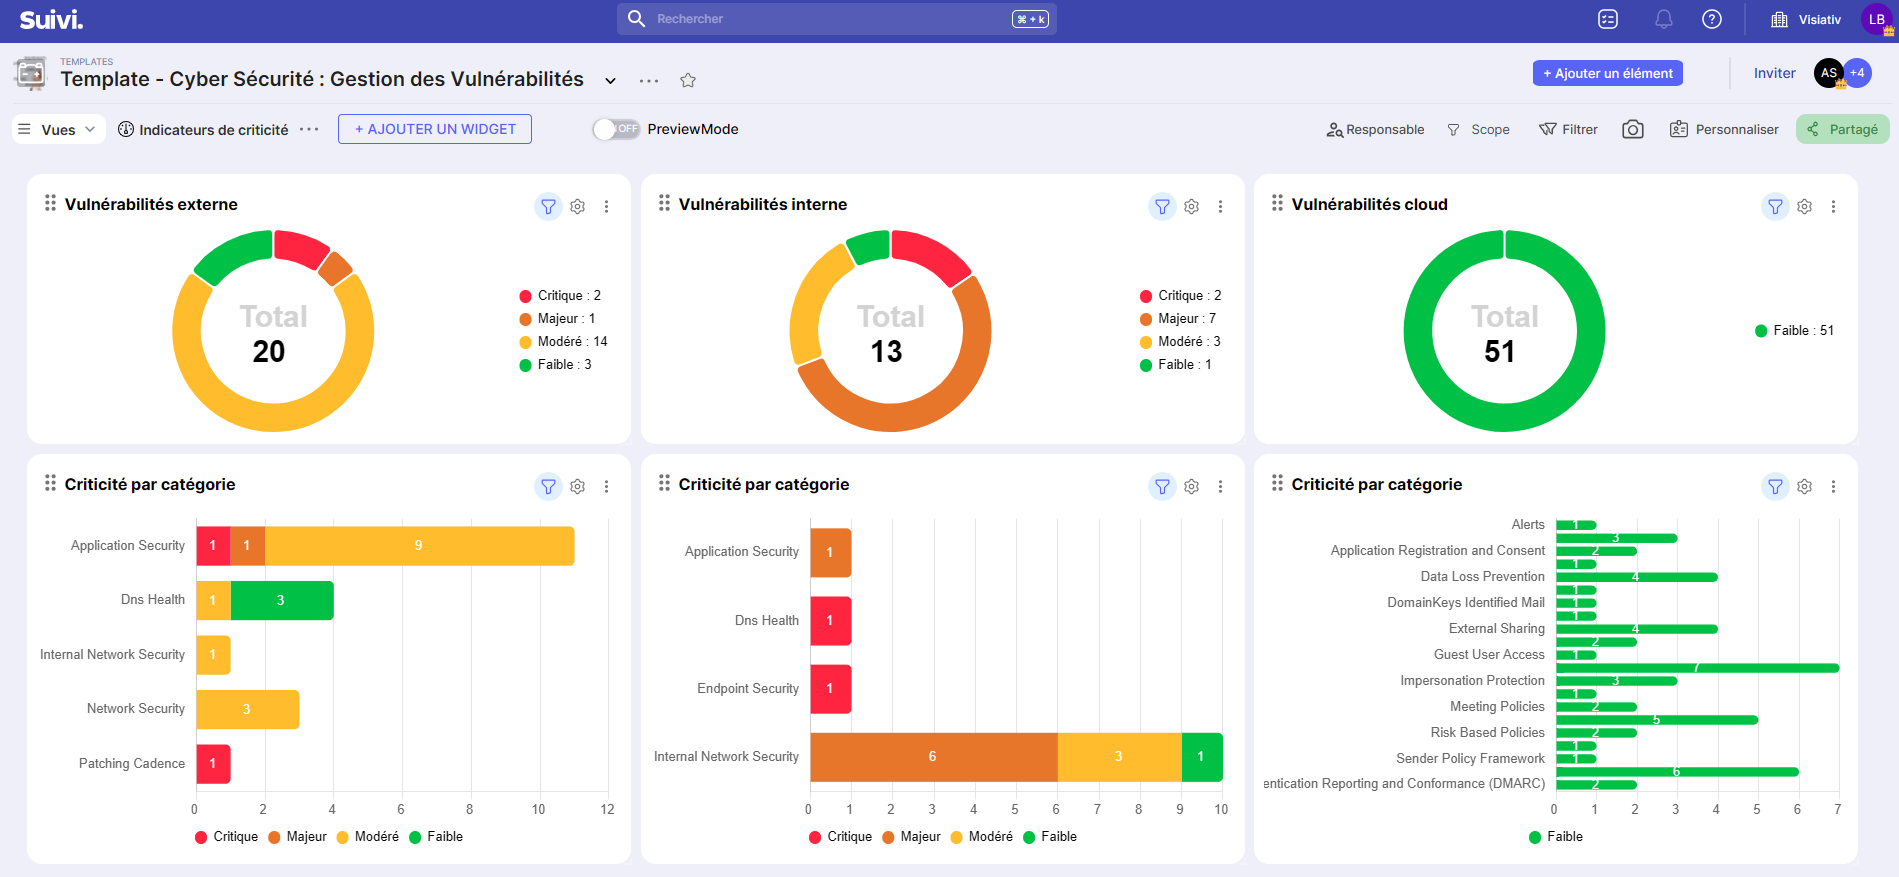
Dashboard Kritikalitätsindikatoren: Widgets, die Folgendes anzeigen:
- Verteilung nach Schweregrad (Extern, Intern, Cloud)
- Kritikalität nach Schwachstellenkategorie
- Zähler nach Bereich
Dashboard Fortschritt der Behebungen: Widgets, die Folgendes anzeigen:
- Schwachstellen nach Status und Bereich
- Durchschnittlicher Fortschritt nach Kategorie
- Geplante Behebungen (Zeitplan)
- Verteilung nach Verantwortlichem