Tablica Zarządzanie Podatnościami oferuje kompleksowe i operacyjne rozwiązanie do zarządzania bezpieczeństwem Twojego systemu informatycznego. Umożliwia ona identyfikację i kategoryzację podatności wewnętrznych, zewnętrznych i chmurowych, priorytetyzację działań oraz śledzenie procesu naprawy aż do zamknięcia.
Opis szablonu
Tablica Zarządzanie Podatnościami umożliwia:
- Centralizację podatności pochodzących ze skanów, audytów lub testów penetracyjnych.
- Priorytetyzację poprawek według krytyczności, pilności i zakresu.
- Śledzić postęp działań naprawczych i przypisanych odpowiedzialnych.
- Dostarczać wskaźniki postępu i krytyczności.
⇒ Stanowi narzędzie operacyjnego zarządzania ryzykiem cybernetycznym, przeznaczone dla CISO, konsultantów technicznych i zespołów SecOps.
Zasady ogólne
- Każdy wiersz odpowiada zidentyfikowanej podatności.
- Podatności są podzielone według
Scope: Zewnętrzne, Wewnętrzne, Aplikacja webowa.
- suivi opiera się na
Status,Gravité,Priorité,AvancementiResponsable.
- Szablon oferuje dedykowane widoki do importu, suivi według zakresu, naprawy oraz pulpitów nawigacyjnych.
- Integracja jest planowana przez API lub import CSV.
Główne atrybuty
| Atrybut | Typ | Opis |
|---|---|---|
| Temat | Tekst | Nazwa podatności lub odniesienie CVE |
| Kategoria | Lista | Typ podatności (DNS Health, Application Security, Network Security, itp.) |
| Zakres | Lista | Dotyczący obszar: Zewnętrzny / Wewnętrzny / Chmura |
| Waga | Lista | Poziom krytyczności: Krytyczny / Poważny / Umiarkowany / Niski |
| Priorytet | Lista | Pilność: Natychmiastowy / Pilny / Wysoki / Normalny / Niski |
| Status | Lista | Stan zaawansowania: Nowy / W trakcie / Do zatwierdzenia / Zamknięty / Odrzucony |
| Zasób | Lista wielokrotna | System lub domena, której dotyczy |
| Zasób główny | Lista wielokrotna | Domena lub główny obszar |
| Port(y) | Lista | Porty, których dotyczy |
| Opis | Tekst wzbogacony | Szczegóły techniczne podatności |
| Naprawa | Tekst wzbogacony | Zalecane działania naprawcze |
| Wymagane rozwiązanie | Lista wielokrotna | Niezbędne narzędzia lub licencje |
| WAF | Lista | Status WAF: Możliwy do naprawy / Poza zakresem / Chroniony / Naprawiony |
| QuickWin | Lista | Możliwa szybka korekta |
| Postęp | Procent | Postęp naprawy |
| Wykrycie | Data | Data identyfikacji |
| Rozwiązanie (planowane) | Data | Docelowa data korekty |
| Odpowiedzialny | Użytkownik(cy) | Osoba(y) odpowiedzialna(e) |
| ID | Tekst | Unikalny identyfikator |
| URL | Tekst | Powiązany link |
| Notatki | Tekst | Pole wewnętrzne lub ukryte |
| Repozytorium | Lista | Źródło lub ramy zgodności |
| Źródło wykrycia | Lista | Pochodzenie odkrycia |
| Podatność | Tekst | Dokładna nazwa luki |
| Linia ataku | Lista | Kontekst lub scenariusz ataku |
Proponowane widoki
| Widok | Typ |
|---|---|
| Zarządzanie podatnościami | Kanban |
| Remediacja | Card |
| Suivi | Grid |
| Plan działania | Metrolines |
| Wskaźniki krytyczności | Dashboard |
| Postęp remediacji | Dashboard |
| Przypisanie zakresu zewnętrznego | ReportTable |
| Przypisanie zakresu wewnętrznego | ReportTable |
| Przypisanie zakresu chmurowego | ReportTable |
| Formularz tworzenia | Form |
| Remediacja (użytkownik) | ListDetail |
| Remediacja (Lead Tech) | ListDetail |
| Linie ataków | Card |
| Linie ataków | Dashboard |
Szybki start
Tworzenie tablicy na podstawie szablonu
- W wybranym obszarze roboczym kliknij „Dodaj nową tablicę".
- Przejdź do sekcji CYBERBEZPIECZEŃSTWO i wyszukaj szablon „Zarządzanie podatnościami".
- Aby mieć wszystkie funkcje szablonu, musisz zaimportować dane testowe.
Postępuj zgodnie z zalecanym przepływem pracy
- Identyfikacja: Import lub ręczne tworzenie podatności (status: Nowy)
- Kwalifikacja: Przypisanie wagi, priorytetu i wyznaczenie osoby odpowiedzialnej
- Planowanie: Określenie terminu rozwiązania i identyfikacja wymaganych rozwiązań
- Naprawa: Zmiana statusu na "W trakcie", aktualizacja postępu
- Walidacja: Zmiana statusu na "Do zatwierdzenia" po zastosowaniu korekty
- Zamknięcie: Zmiana statusu na "Zamknięty" po weryfikacji
Dobre praktyki
- Systematyczna kategoryzacja: Używaj standardowych kategorii, aby ułatwić raportowanie
- Rygorystyczna priorytetyzacja: Łącz wagę i krytyczność biznesową, aby określić priorytet
- QuickWins: Identyfikuj i traktuj priorytetowo szybkie korekty o dużym wpływie
- Regularne Suivi: Aktualizuj postępy co tydzień
- Dashboardy: Sprawdzaj wskaźniki przed komitetami bezpieczeństwa
- Wymagane rozwiązania: Identyfikuj potrzeby w zakresie licencji/narzędzi, aby przewidzieć budżety i zespoły do zmobilizowania
Importy i integracje
Tablica obsługuje import luk bezpieczeństwa z:
- ImportFromAPI: Zautomatyzowany import przez API
- ImportFromCSV: Import z pliku CSV
Mapowania CSV są wstępnie skonfigurowane, aby ułatwić integrację z narzędziami do skanowania (Nessus, Qualys itp.)
Wskaźniki krytyczności / możliwości wykorzystania / priorytetu
Krytyczność
Krytyczność luki w zabezpieczeniach odpowiada powadze jej potencjalnego wpływu na system informatyczny. Jest zazwyczaj oceniana za pomocą standardów takich jak CVSS (Common Vulnerability Scoring System), który dostarcza wynik oparty na wpływie i charakterystykach technicznych, lub CWSS (Common Weakness Scoring System), który pozwala na dokładniejszą analizę słabości oprogramowania.
Możliwość wykorzystania
Możliwość wykorzystania mierzy prawdopodobieństwo, że luka w zabezpieczeniach zostanie faktycznie wykorzystana w rzeczywistym kontekście. Opiera się w szczególności na wskaźnikach takich jak EPSS (Exploit Prediction Scoring System), który szacuje prawdopodobieństwo wykorzystania w czasie, oraz katalogach takich jak KEV (Known Exploited Vulnerabilities) CISA, które rejestrują luki znane z aktywnego wykorzystywania.
Priorytet
Priorytetyzacja luk w zabezpieczeniach definiuje się poprzez połączenie ich krytyczności i możliwości wykorzystania. Luka krytyczna i wysoce podatna na wykorzystanie będzie traktowana priorytetowo, podczas gdy luka mniej krytyczna lub mało prawdopodobna do wykorzystania może zostać zaplanowana w późniejszym cyklu naprawczym. To podejście pozwala na optymalizację alokacji zasobów i skuteczne zmniejszenie ryzyka.
Specyficzne zastosowania
Sekcja "Zarządzanie lukami w zabezpieczeniach"
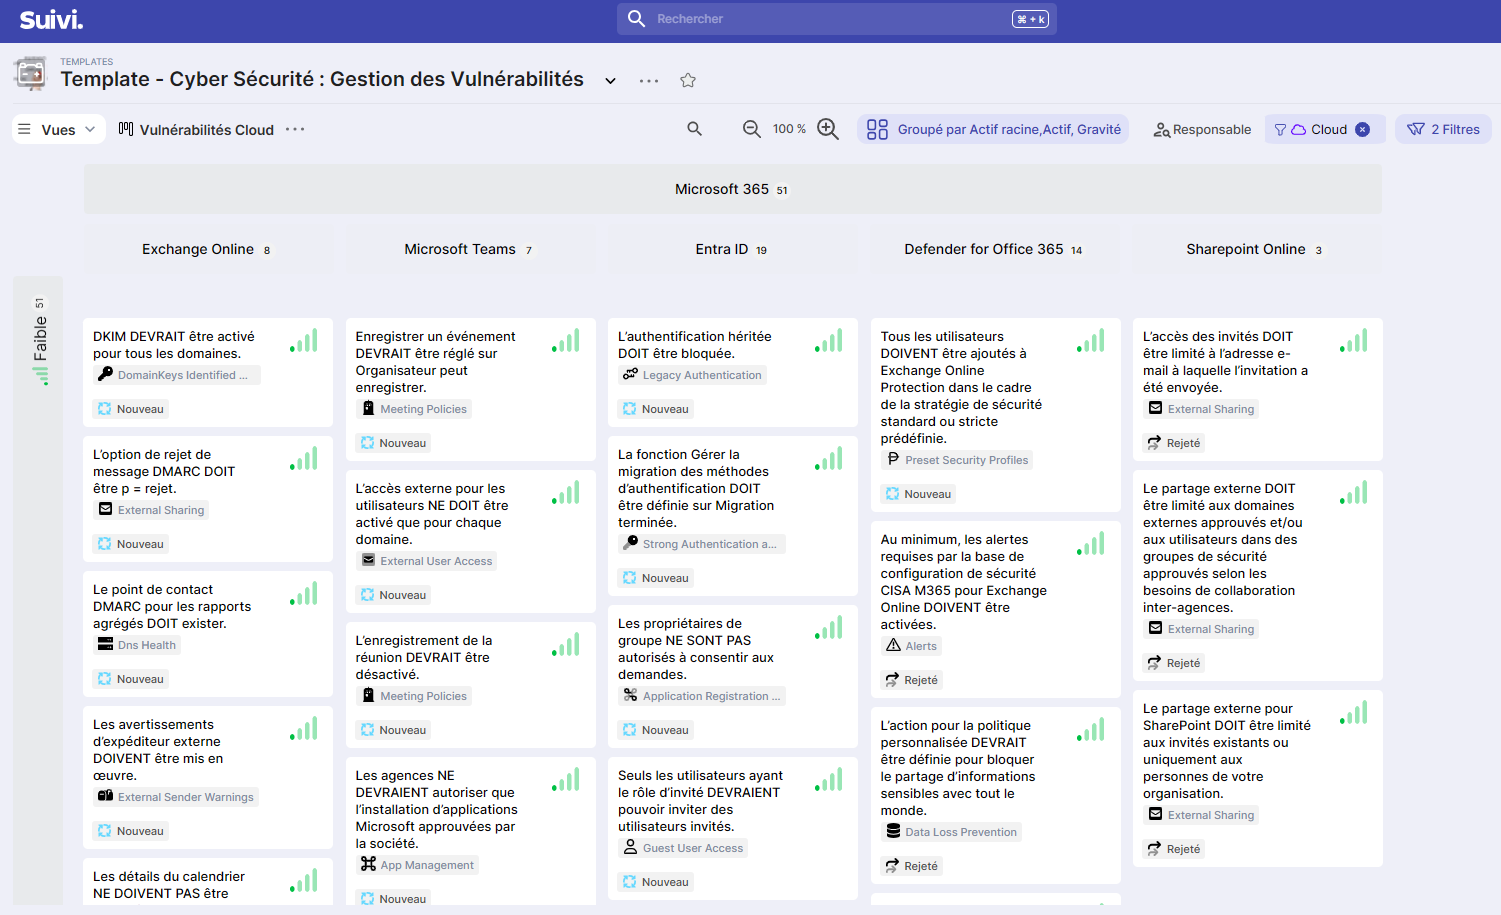
Widok Kanban według zakresu:
- Luki zewnętrzne: Wyświetlanie luk narażonych w Internecie
- Podatności wewnętrzne: Wyświetlanie luk w sieci wewnętrznej
- Podatności aplikacji webowych: Wyświetlanie luk w usługach chmurowych (M365, Azure, itp.)
Każdy widok automatycznie filtruje według zakresu i organizuje karty według wagi i zasobu.
Sekcja "Remediacja"
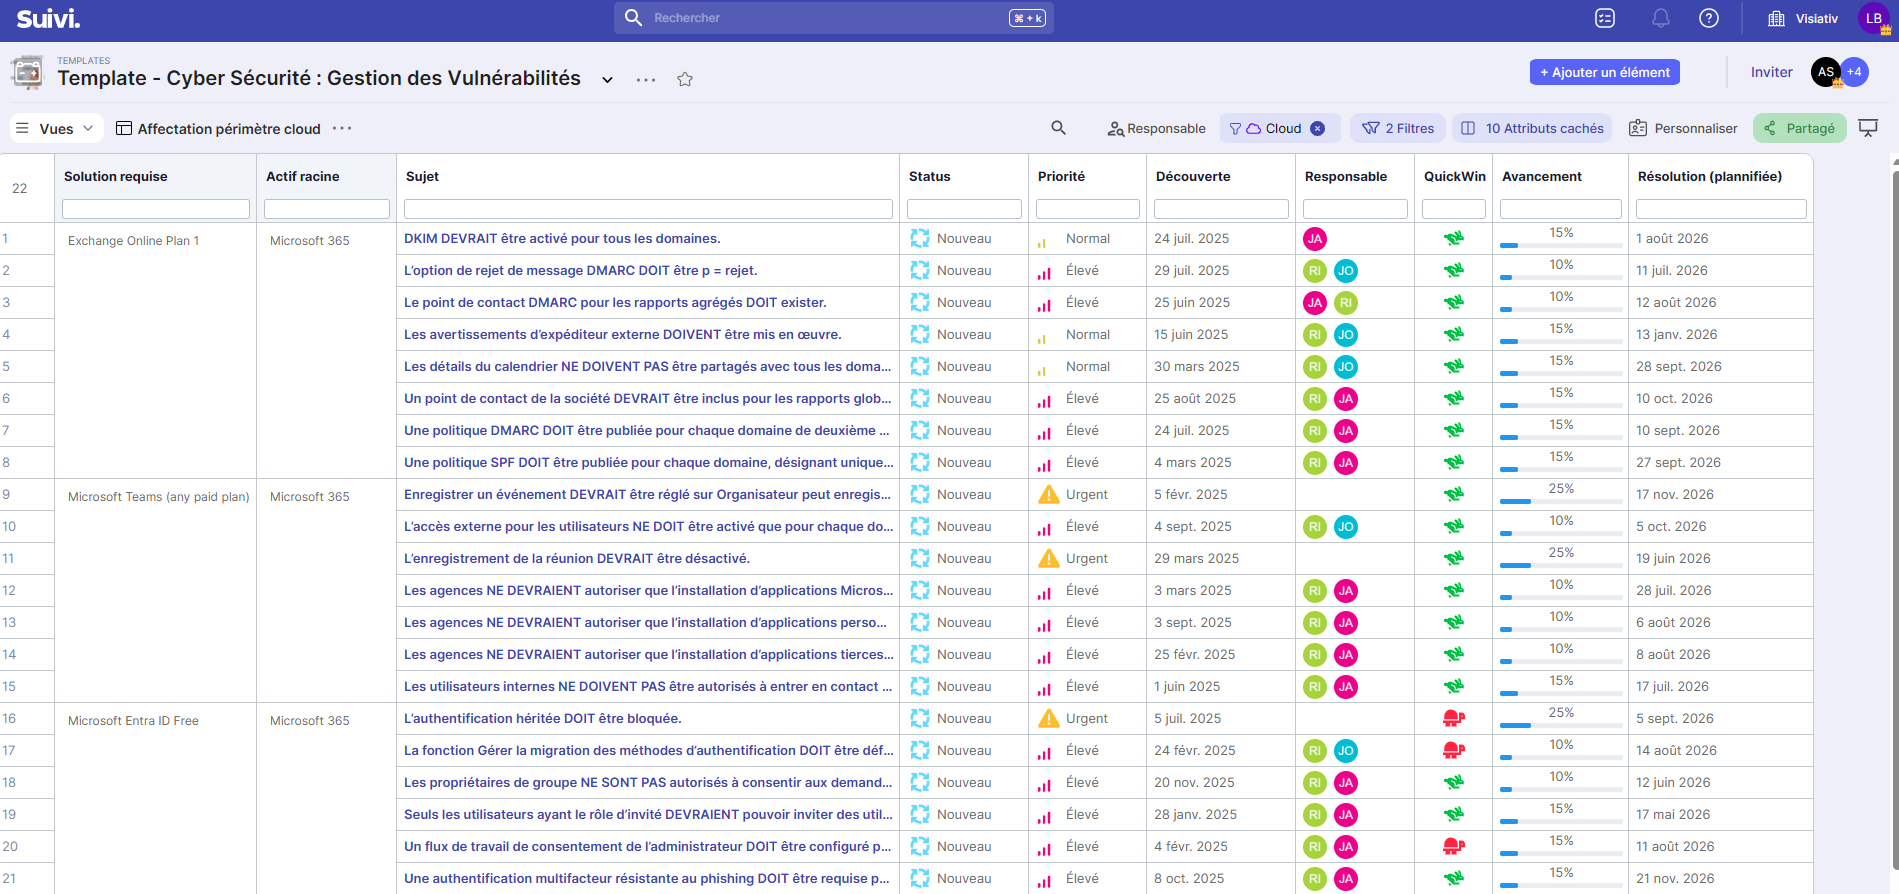
Widoki przypisania według zakresu (Zewnętrzny / Wewnętrzny / Chmura).
Te widoki umożliwiają zarządzanie przypisaniem podatności w trakcie przetwarzania. suivi remediacji jest pogrupowany według osoby odpowiedzialnej i wymaganego rozwiązania.
Sekcja "Suivi"
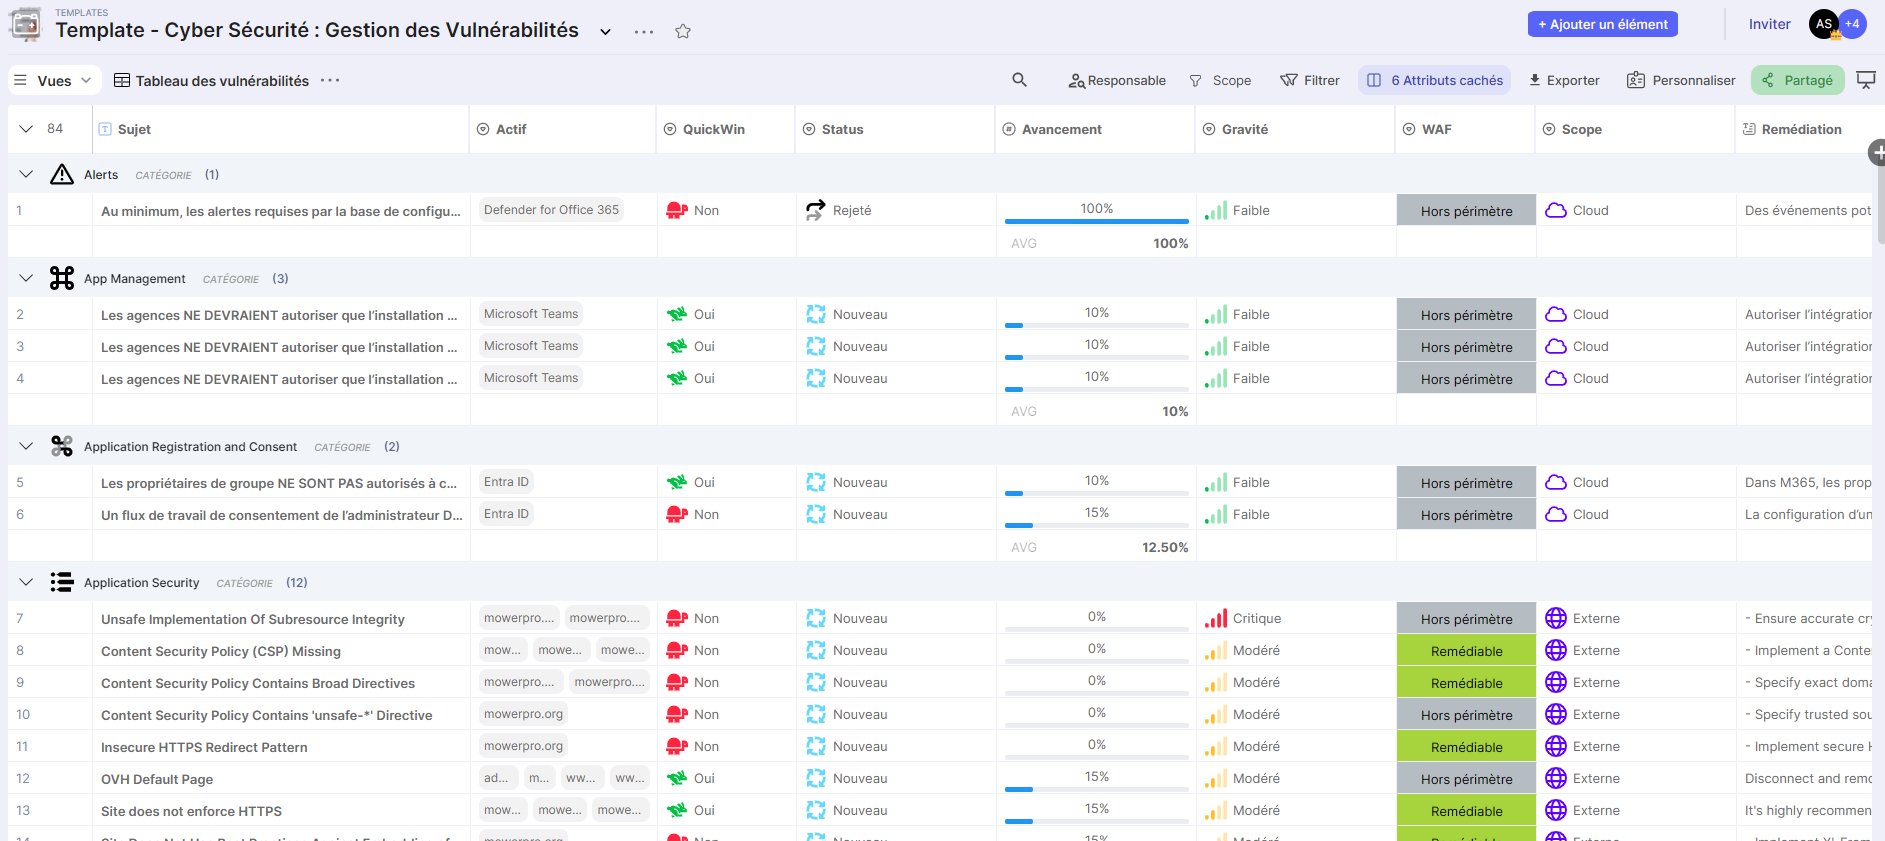
Widok Tabela podatności: Widok strukturalny wyświetlający wszystkie podatności z zaawansowanymi filtrami. Idealny do wprowadzania danych i codziennej aktualizacji.
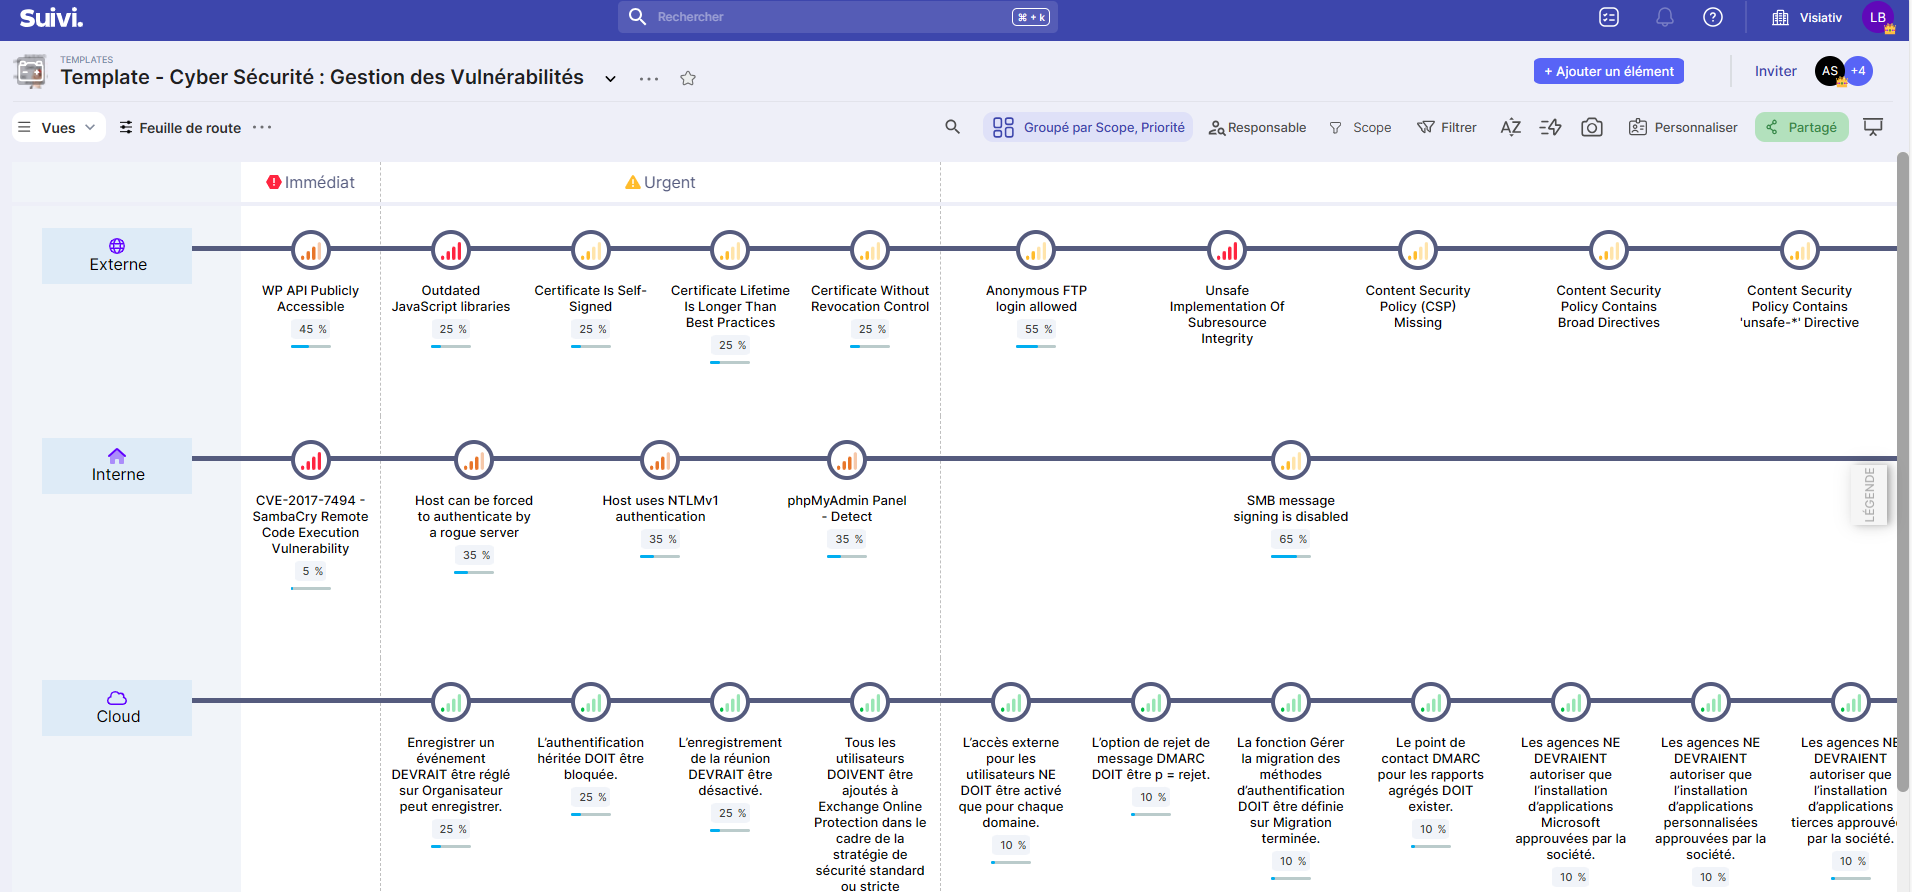
Widok Mapa drogowa: Widok osi czasu wyświetlający planowane działania naprawcze w czasie, uporządkowane według priorytetu i wymaganego rozwiązania.
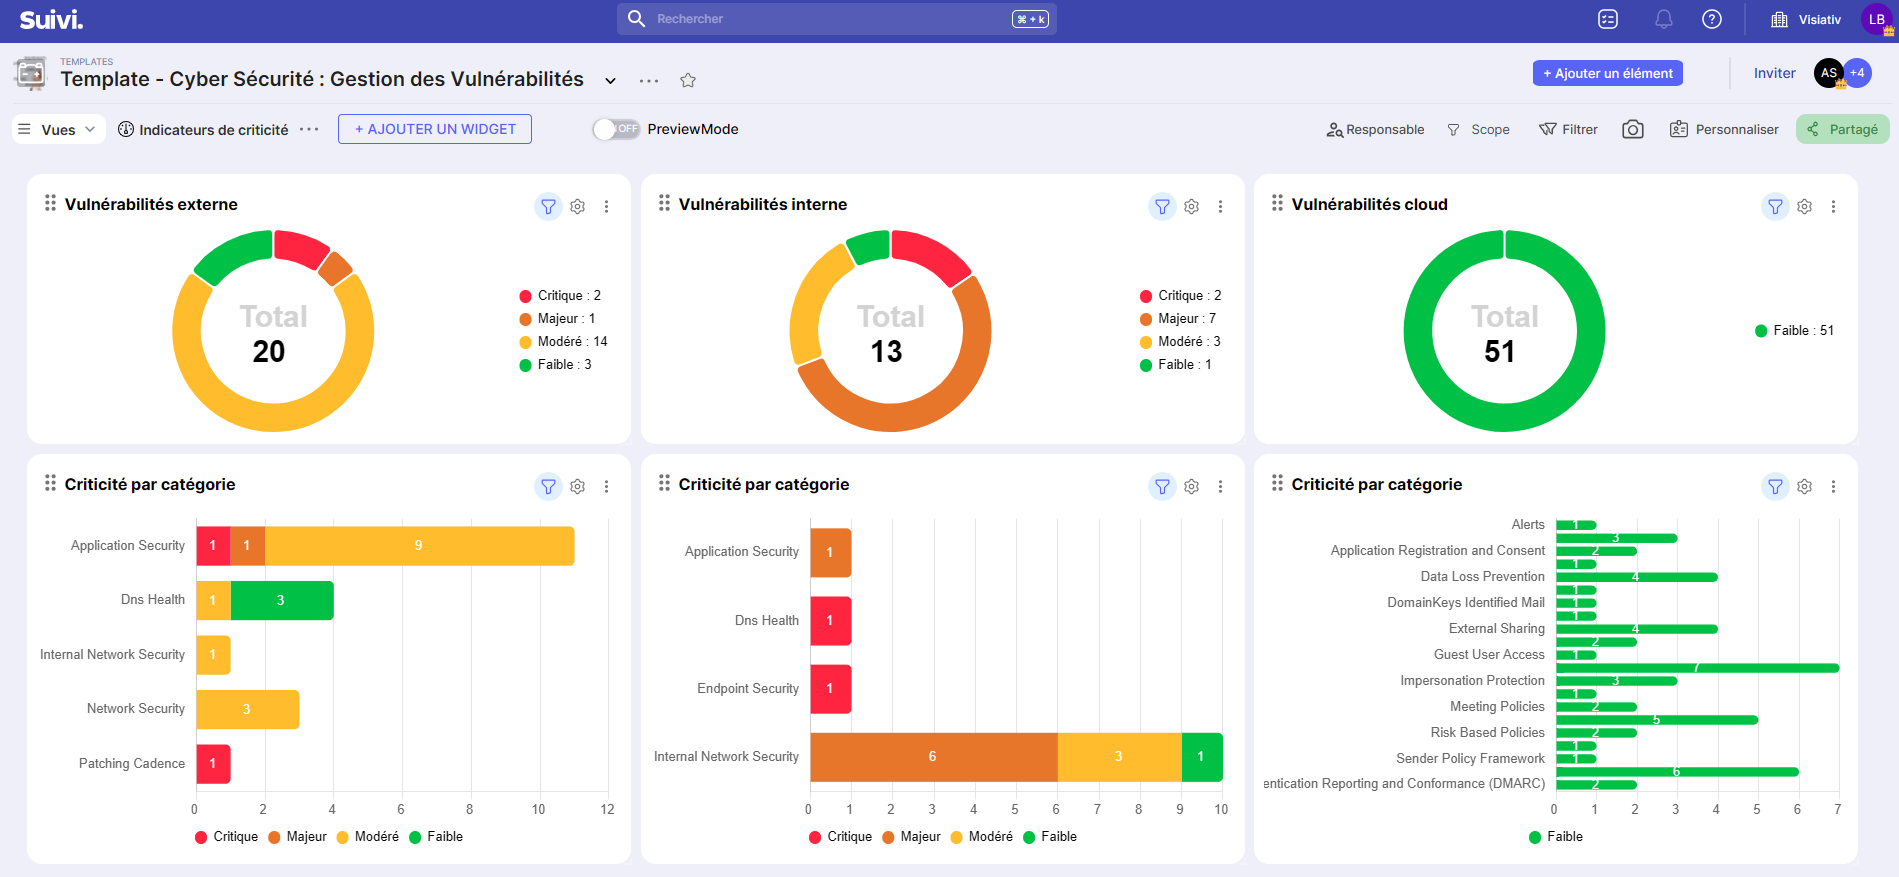
Sekcja "Wskaźniki"
Panel Wskaźniki krytyczności: Widżety wyświetlające:
- Podział według wagi (Zewnętrzne, Wewnętrzne, Chmura)
- Krytyczność według kategorii podatności
- Liczniki według zakresu
Dashboard Postęp działań naprawczych: Widżety wyświetlające:
- Podatności według statusu i zakresu
- Średni postęp według kategorii
- Planowane działania naprawcze (oś czasu)
- Podział według osoby odpowiedzialnej